Een onderneming moet kunnen vertrouwen op haar IT. Medewerkers moeten toegang hebben tot hun applicaties en informatie, bedrijfsprocessen moeten doorgaan en klanten moeten kunnen rekenen op de dienstverlening die zij gewend zijn. Dat lijkt vanzelfsprekend, zolang alles goed functioneert.
Maar die betrouwbaarheid ontstaat niet vanzelf. Ze is het resultaat van een IT-omgeving die zorgvuldig is ingericht, actief wordt beheerd, goed wordt beveiligd en meebeweegt met de organisatie.
Bedrijfscontinuïteit wordt vaak geassocieerd met calamiteiten, back-ups en herstelplannen. Die zijn belangrijk, maar vormen slechts een deel van het verhaal. De grootste bijdrage van goed IT-beheer ligt juist in het dagelijks voorkomen van problemen die de bedrijfsvoering kunnen verstoren.
Bedrijfscontinuïteit begint niet wanneer IT uitvalt. Het begint bij de manier waarop IT iedere dag wordt beheerd.
De kracht zit in de samenhang
Een moderne IT-omgeving bestaat uit veel onderdelen. Netwerken, servers, cloudvoorzieningen, werkplekken, mobiele apparaten, bedrijfsapplicaties en beveiligingsmaatregelen moeten allemaal betrouwbaar functioneren.
Maar afzonderlijk goed werkende onderdelen vormen nog niet automatisch een betrouwbare IT-omgeving.
Een medewerker kan bijvoorbeeld beschikken over een goed beveiligde laptop en een stabiele internetverbinding, maar zijn werkzaamheden niet uitvoeren doordat een bedrijfsapplicatie niet beschikbaar is. Een server kan probleemloos functioneren, terwijl een wijziging in toegangsrechten medewerkers de toegang tot belangrijke informatie ontneemt. En een applicatie kan technisch beschikbaar zijn, terwijl een koppeling met een ander systeem niet meer werkt.
Daarom moet goed IT-beheer verder kijken dan de prestaties van afzonderlijke systemen. Het vraagt inzicht in de onderlinge afhankelijkheden en in de bedrijfsprocessen die door deze systemen worden ondersteund.
Niet de beschikbaarheid van één systeem staat centraal, maar de betrouwbaarheid van de IT-omgeving als geheel.
Problemen voorkomen voordat ze de bedrijfsvoering raken
Veel IT-problemen ontstaan niet plotseling. Ze worden voorafgegaan door signalen: terugkerende foutmeldingen, afnemende prestaties, capaciteitsproblemen, verouderde apparatuur of wijzigingen die niet goed aansluiten op de bestaande omgeving.
Met proactief beheer en monitoring kunnen dergelijke signalen tijdig worden herkend. Dat maakt het mogelijk om maatregelen te nemen voordat medewerkers daadwerkelijk hinder ondervinden.
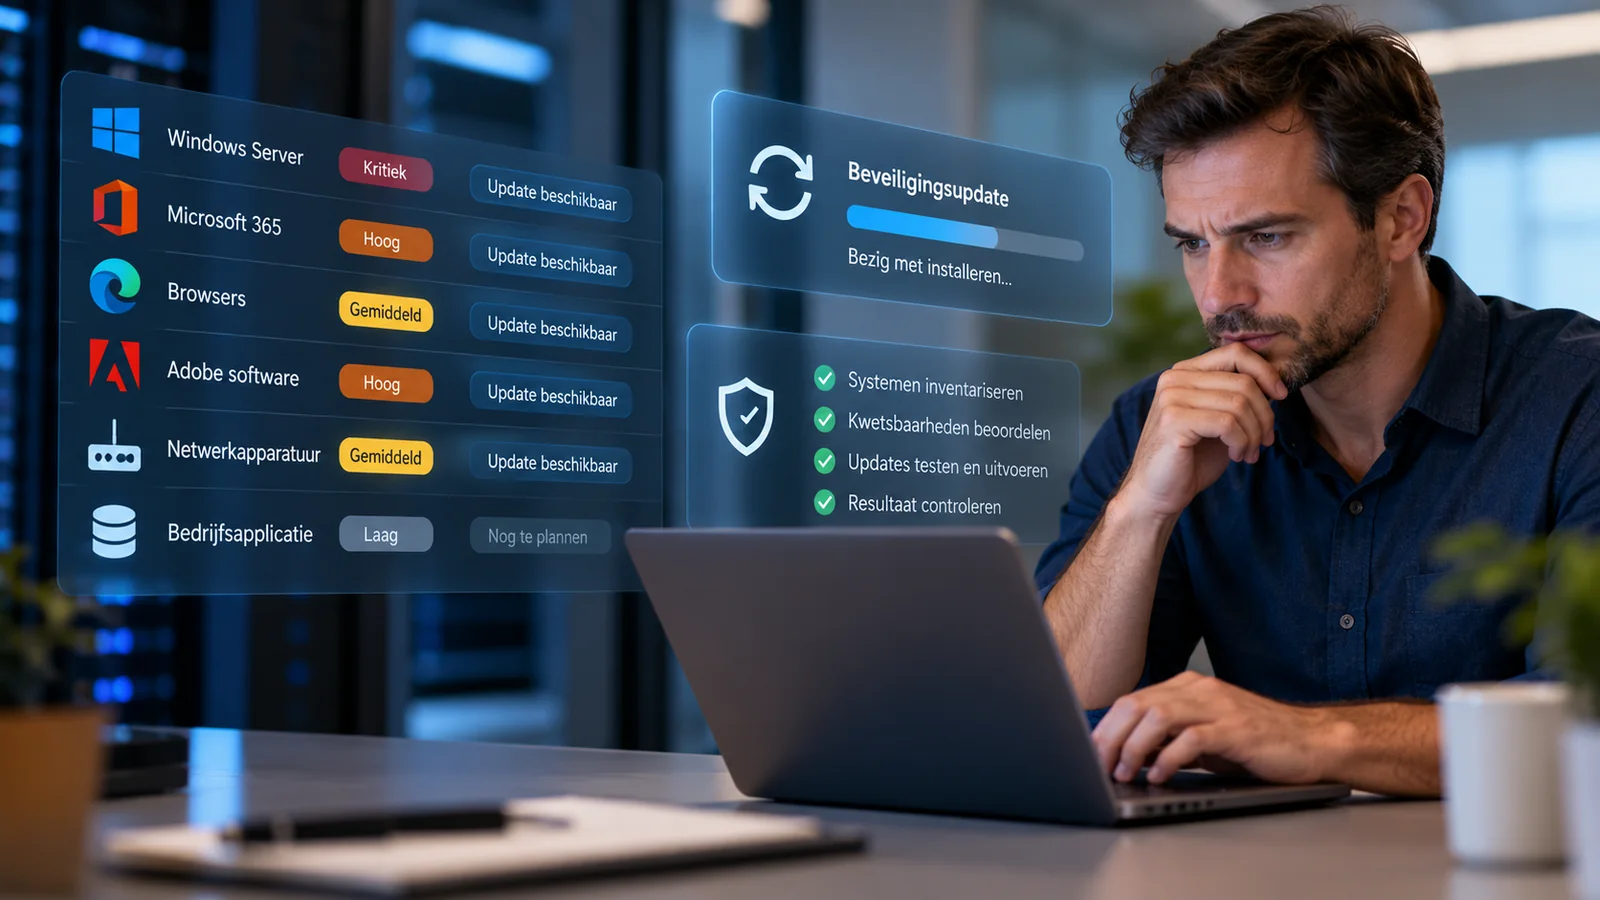
Preventief beheer omvat echter meer dan technische bewaking. Het gaat ook om het onderhouden van systemen, het beheersen van kwetsbaarheden, het controleren van configuraties en het beoordelen van de gevolgen van veranderingen.
Een goed beheerde IT-omgeving is daardoor niet alleen stabieler. Problemen worden ook minder vaak doorgeschoven naar medewerkers, die anders zelf oplossingen moeten zoeken of hun werkzaamheden moeten onderbreken.
Het doel is niet om zoveel mogelijk incidenten op te lossen, maar om te voorkomen dat ze ontstaan.
Beveiliging beschermt ook de continuïteit
IT-beveiliging wordt vaak gezien als een afzonderlijk onderwerp, gericht op het voorkomen van cyberaanvallen en het beschermen van informatie. Maar beveiliging is ook een wezenlijk onderdeel van bedrijfscontinuïteit.
Een ransomware-aanval kan productieprocessen stilleggen. Misbruik van een gebruikersaccount kan bedrijfsgegevens aantasten. Onvoldoende beveiligde externe toegang kan een aanvaller toegang geven tot systemen waarvan de organisatie afhankelijk is.
Daarom horen beveiligingsmaatregelen niet los te staan van het reguliere IT-beheer.
Identiteit en toegang
— Medewerkers en leveranciers krijgen uitsluitend de toegang die zij nodig hebben, met passende controles en beveiliging.Werkplekken en apparaten
— Computers, laptops, mobiele telefoons en tablets worden veilig ingericht en beheerd, ongeacht waar ze worden gebruikt.Netwerken en infrastructuur
— Segmentatie, veilige verbindingen en een gecontroleerde inrichting beperken kwetsbaarheden en mogelijke gevolgen van incidenten.Kwetsbaarheden en wijzigingen
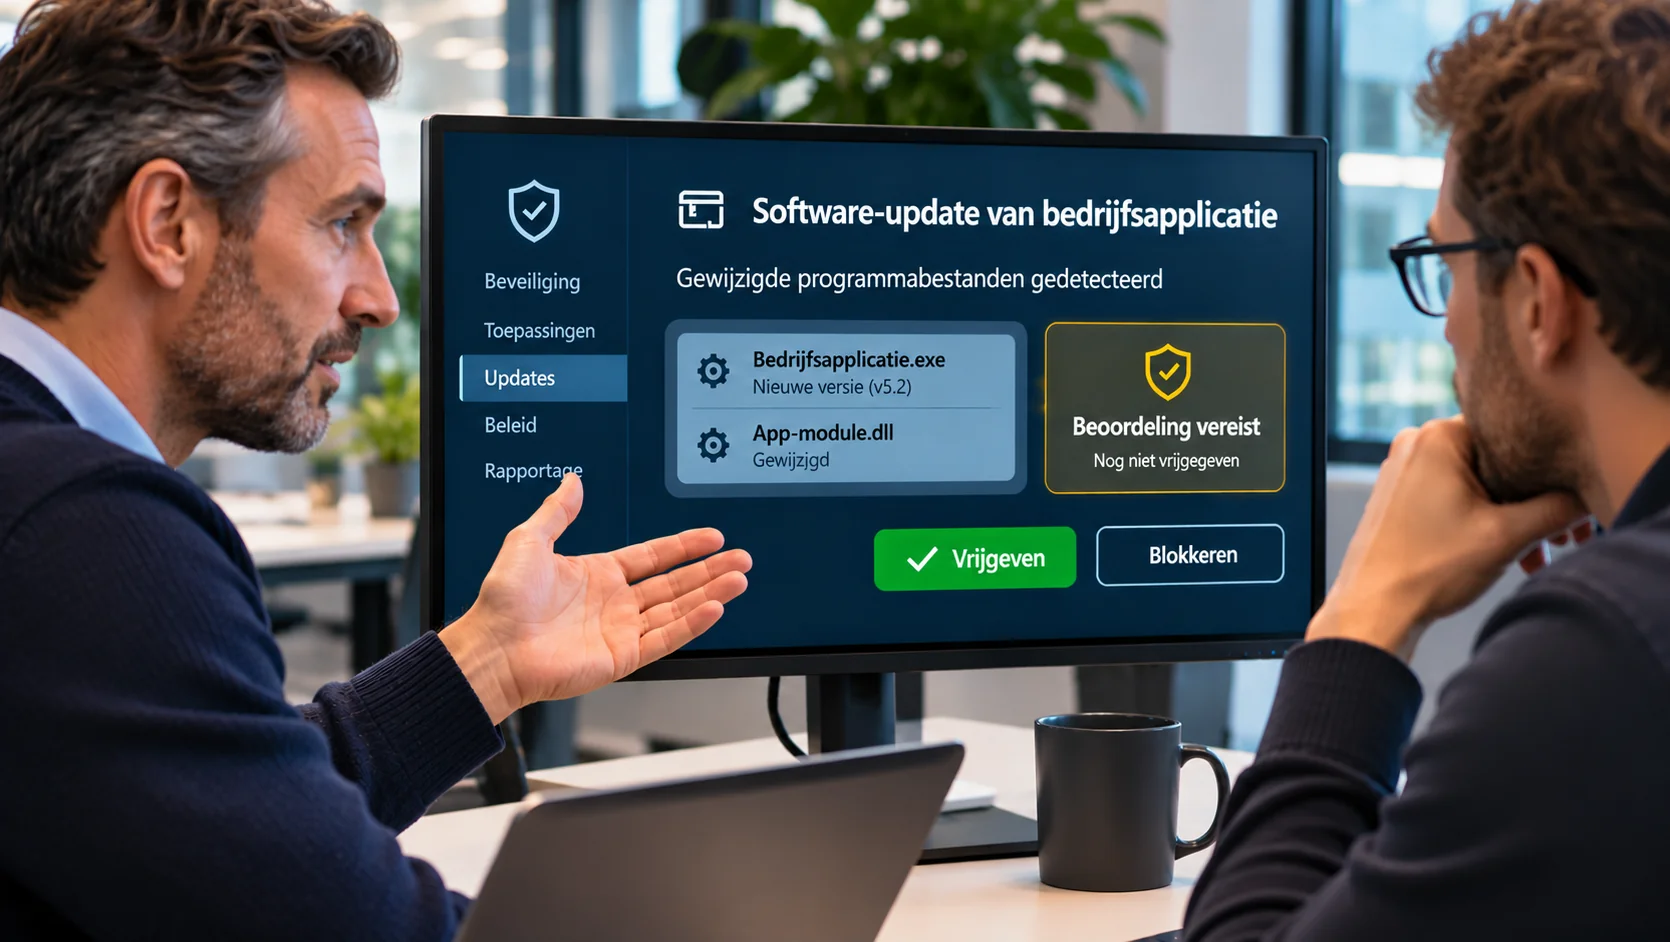
— Beveiligingsupdates, applicatieveranderingen en nieuwe software worden beoordeeld en beheerst doorgevoerd.Monitoring en detectie
— Verdacht gedrag en beveiligingsafwijkingen worden tijdig herkend, onderzocht en opgevolgd.
De waarde van deze maatregelen ligt niet alleen in het verminderen van beveiligingsrisico's. Ze dragen eraan bij dat medewerkers kunnen blijven werken, informatie betrouwbaar blijft en bedrijfsprocessen niet onnodig worden onderbroken.
Daarmee is beveiliging geen aanvulling op goed IT-beheer, maar een voorwaarde ervoor.
IT moet meebewegen met de organisatie
Een IT-omgeving blijft zelden hetzelfde. Medewerkers komen en gaan, functies veranderen, applicaties worden vervangen en organisaties ontwikkelen nieuwe werkwijzen. Ook thuiswerken, mobiel werken en samenwerking met externe partijen stellen voortdurend andere eisen.
Wanneer IT-beheer onvoldoende aansluit op deze veranderingen, ontstaan geleidelijk problemen. Toegangsrechten blijven bestaan terwijl ze niet meer nodig zijn. Nieuwe applicaties worden ingevoerd zonder dat afhankelijkheden goed zijn onderzocht. Apparaten worden gebruikt buiten het reguliere beheer en leveranciers krijgen toegang zonder dat duidelijk is wie daarvoor verantwoordelijk is.
Goed IT-beheer betekent daarom ook dat veranderingen binnen de organisatie tijdig worden vertaald naar de IT-omgeving.
Bij het aannemen van een medewerker moeten bijvoorbeeld niet alleen een werkplek en een account beschikbaar zijn. Ook de juiste applicaties, beveiligingsinstellingen en toegangsrechten moeten geregeld zijn. Wanneer een medewerker vertrekt, moet die toegang weer zorgvuldig worden beëindigd.
Hetzelfde geldt voor nieuwe applicaties en veranderingen in bedrijfsprocessen. De technische inrichting moet blijven aansluiten op de manier waarop de organisatie werkt.
Een betrouwbare IT-omgeving is niet alleen goed ingericht. Ze blijft goed ingericht terwijl de organisatie verandert.
Regie voorkomt dat onderdelen langs elkaar heen werken
Bij veel organisaties zijn meerdere partijen betrokken bij de IT. De ene leverancier verzorgt de bedrijfsapplicatie, een andere ondersteunt de telefonie en weer een andere levert cloudvoorzieningen of gespecialiseerde apparatuur.
Dat hoeft geen probleem te zijn, zolang duidelijk is hoe deze voorzieningen samenhangen en wie verantwoordelijk is voor de verschillende onderdelen.
In de praktijk ontstaan risico's juist op de grenzen tussen verantwoordelijkheden. Een applicatieleverancier voert een update uit die gevolgen heeft voor de infrastructuur. Een nieuwe koppeling wordt ingericht zonder dat de beveiliging voldoende wordt beoordeeld. Of een storing wordt door verschillende partijen onderzocht, terwijl niemand het volledige overzicht heeft.
Daarom is regie een essentieel onderdeel van goed IT-beheer.
Het gaat daarbij niet om het overnemen van alle werkzaamheden van andere leveranciers, maar om het bewaken van de samenhang. Veranderingen moeten worden afgestemd, verantwoordelijkheden moeten duidelijk zijn en belangrijke risico's moeten worden beoordeeld en opgevolgd.
Voor de ondernemer betekent dit dat hij niet zelf de technische samenwerking tussen leveranciers hoeft te organiseren, maar wel inzicht moet kunnen krijgen in de risico's, gemaakte keuzes en eventuele beperkingen.
Uit de praktijk: een wijziging met gevolgen voor de hele organisatie
Een nieuwe applicatie raakt meer dan één systeem
Een handelsbedrijf wil een nieuwe applicatie invoeren voor de verwerking van magazijnorders. De softwareleverancier heeft de functionaliteit gedemonstreerd en de medewerkers zijn enthousiast. Technisch lijkt de invoering overzichtelijk.
Bij de voorbereiding blijkt echter dat de applicatie afhankelijk is van verschillende bestaande voorzieningen. Medewerkers gebruiken mobiele scanners, de applicatie wisselt gegevens uit met het ERP-systeem en de toegang verloopt via het bedrijfsnetwerk. Bovendien moeten externe medewerkers op bepaalde momenten ondersteuning kunnen bieden.
Wanneer de applicatie zonder verdere afstemming zou worden ingevoerd, kunnen problemen ontstaan met netwerktoegang, gegevensuitwisseling, beveiliging of de beschikbaarheid van bestaande processen.
Malenco beoordeelt daarom samen met de leverancier hoe de applicatie binnen de bestaande IT-omgeving moet functioneren. Daarbij wordt gekeken naar de benodigde verbindingen, toegangsrechten, beveiligingsmaatregelen, technische afhankelijkheden en de manier waarop de invoering gecontroleerd kan plaatsvinden.
Ook wordt vooraf bepaald hoe wordt gehandeld wanneer tijdens de ingebruikname onverwachte problemen ontstaan.
Het resultaat is niet alleen een werkende nieuwe applicatie, maar een verandering die beheerst wordt doorgevoerd zonder onnodige risico's voor de bestaande bedrijfsvoering.
Illustratief praktijkvoorbeeld.
Mensen en ondersteuning maken het verschil
Bedrijfscontinuïteit is niet uitsluitend afhankelijk van technologie. Ook de manier waarop medewerkers met IT omgaan, bepaalt hoe betrouwbaar de dagelijkse bedrijfsvoering verloopt.
Medewerkers moeten kunnen rekenen op goed ingerichte werkplekken, veilige toegang tot informatie en ondersteuning wanneer zij problemen ondervinden. Een bereikbare servicedesk helpt verstoringen snel op te lossen, maar levert ook waardevolle informatie op over terugkerende problemen.
Wanneer dezelfde foutmelding regelmatig voorkomt, is het belangrijk om niet alleen het incident af te handelen, maar ook de achterliggende oorzaak te onderzoeken.
Daarnaast speelt bewustwording een belangrijke rol. Medewerkers die phishing herkennen, zorgvuldig omgaan met informatie en weten hoe zij verdachte situaties moeten melden, helpen incidenten voorkomen.
Daarom versterken technische beveiliging, gebruikersbegeleiding en bewustwording elkaar. Een organisatie wordt niet alleen betrouwbaarder door betere systemen, maar ook doordat medewerkers deze systemen veilig en effectief kunnen gebruiken.
Ook goed IT-beheer kent grenzen
Zelfs een zorgvuldig ontworpen en uitstekend beheerde IT-omgeving kan worden getroffen door een ernstige storing, een cyberincident of uitval bij een externe leverancier.
Daarom blijven maatregelen nodig om de gevolgen van dergelijke gebeurtenissen te beperken. Denk aan redundante voorzieningen waar dat noodzakelijk is, alternatieve werkwijzen, betrouwbare back-ups, herstelprocedures en duidelijke afspraken met betrokken leveranciers.
Welke voorzieningen passend zijn, hangt af van het belang van de betreffende bedrijfsprocessen. Niet ieder systeem hoeft dezelfde beschikbaarheid te hebben en niet iedere onderbreking heeft dezelfde gevolgen.
De organisatie moet daarom kunnen aangeven welke processen essentieel zijn en welke gevolgen van uitval aanvaardbaar zijn. Het is vervolgens aan de IT-beheerder om inzichtelijk te maken welke technische mogelijkheden bestaan, welke risico's blijven bestaan en welke maatregelen nodig zijn.
Zo vormen preventie, beperking van gevolgen en herstel één samenhangende aanpak. Niet omdat iedere verstoring kan worden uitgesloten, maar omdat de organisatie zo goed mogelijk voorbereid moet zijn.
Bedrijfscontinuïteit is het resultaat van goed IT-beheer
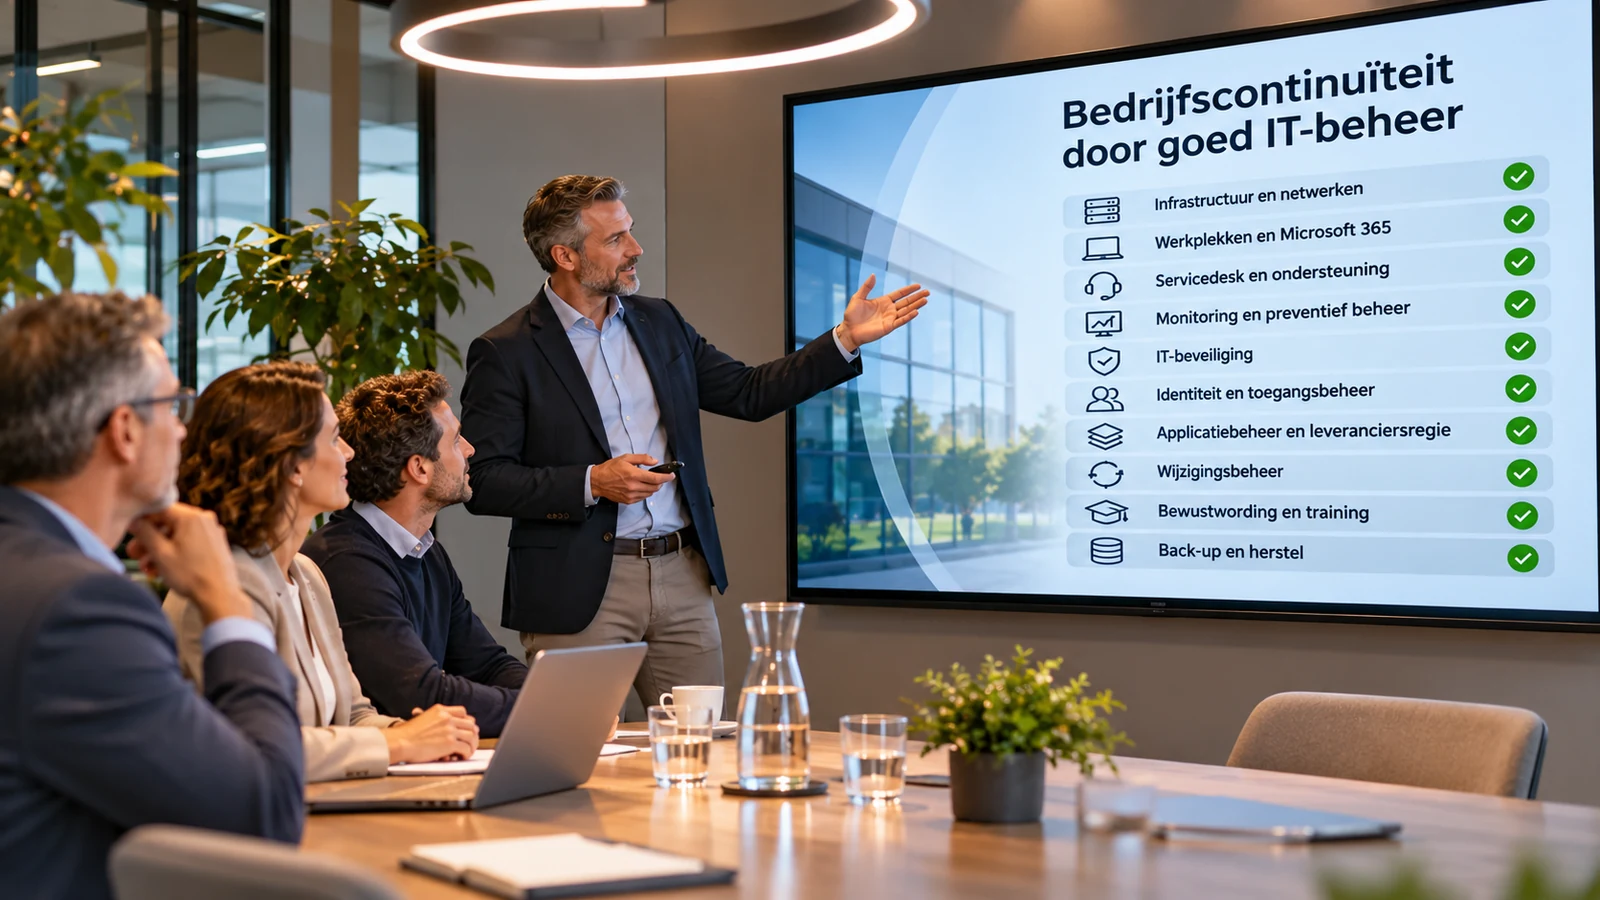
Een stabiel netwerk, veilige werkplekken, betrouwbare applicaties en goede ondersteuning zijn op zichzelf waardevol. Maar hun werkelijke betekenis ligt in wat ze gezamenlijk mogelijk maken: een organisatie waarin medewerkers hun werk kunnen doen en bedrijfsprocessen betrouwbaar blijven functioneren.
Daarom vraagt bedrijfscontinuïteit om meer dan het uitvoeren van technische beheertaken. Het vraagt om voortdurende aandacht voor beschikbaarheid, beveiliging, veranderingen, afhankelijkheden en de behoeften van de organisatie.
Dat is ook hoe Malenco naar IT-beheer kijkt. Niet als een verzameling afzonderlijke diensten, maar als een samenhangende verantwoordelijkheid waarin techniek, beveiliging en bedrijfsbelang bij elkaar komen.
Goed IT-beheer is geen garantie dat er nooit iets misgaat. Het zorgt er wel voor dat problemen zoveel mogelijk worden voorkomen, risico's beheersbaar blijven en de organisatie op haar IT kan vertrouwen.
En dat is uiteindelijk waar bedrijfscontinuïteit om draait.