Softwareleveranciers brengen voortdurend updates uit. Sommige verhelpen beveiligingsproblemen, andere lossen fouten op of voegen functionaliteit toe. Het installeren van updates lijkt daarmee een vanzelfsprekend onderdeel van IT-beheer. Toch is het niet altijd verstandig om iedere update direct uit te voeren.
Een update kan gevolgen hebben voor bestaande applicaties, koppelingen en bedrijfsprocessen. Bovendien kunnen nieuwe softwarecomponenten worden geïntroduceerd die niet zonder beveiligingscontrole mogen worden uitgevoerd. Tegelijkertijd brengt het uitstellen van noodzakelijke beveiligingsupdates risico's met zich mee.
Goed kwetsbaarhedenbeheer en patchmanagement vragen daarom om meer dan het automatisch installeren van updates. Het gaat om inzicht in de IT-omgeving, het beoordelen van risico's en het gecontroleerd uitvoeren van noodzakelijke maatregelen.
Kwetsbaarheden herkennen en beoordelen
Iedere IT-omgeving bevat systemen en applicaties waarin kwetsbaarheden kunnen ontstaan. Soms gaat het om verouderde software, soms om onveilige instellingen of ontbrekende beveiligingsmaatregelen. Niet iedere kwetsbaarheid vormt echter hetzelfde risico voor de organisatie.
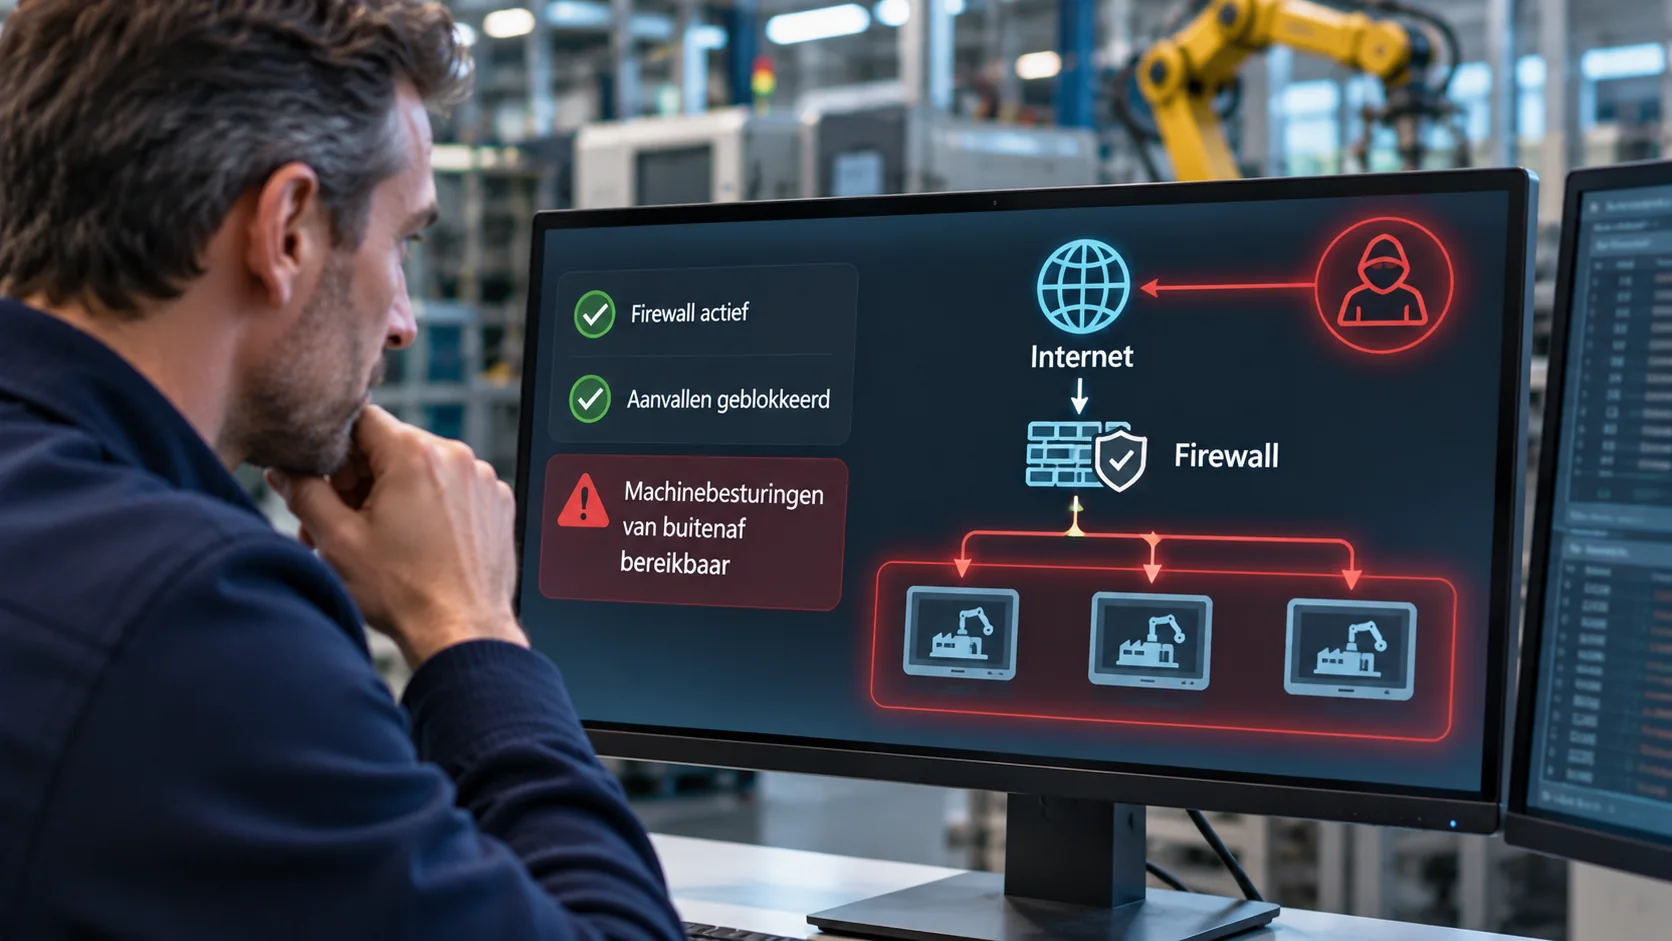
Een kwetsbaarheid in een publiek toegankelijke applicatie vraagt doorgaans om een andere aanpak dan een vergelijkbaar probleem in een afgeschermd systeem. Ook de gevolgen voor de bedrijfsvoering spelen een rol. Een kwetsbaarheid in een bedrijfskritisch productiesysteem kan bijvoorbeeld grote gevolgen hebben, zelfs wanneer het systeem niet rechtstreeks vanaf internet bereikbaar is.
Daarom kijkt Malenco bij het beoordelen van kwetsbaarheden naar vier samenhangende factoren:
Ernst
— Wat kan een aanvaller bereiken wanneer de kwetsbaarheid wordt misbruikt?Bereikbaarheid
— Via welke systemen, verbindingen of accounts kan de kwetsbaarheid worden benaderd?Kans op misbruik
— Zijn er aanwijzingen dat de kwetsbaarheid actief wordt aangevallen of relatief eenvoudig kan worden benut?Bedrijfsbelang
— Welke gevolgen heeft misbruik voor de beschikbaarheid, vertrouwelijkheid en continuïteit van de organisatie?
Deze beoordeling bepaalt welke maatregelen prioriteit hebben. Dat kan een beveiligingsupdate zijn, maar ook een wijziging in de configuratie, het beperken van toegangsrechten of het vervangen van een verouderd systeem.
Patchmanagement is meer dan updates installeren
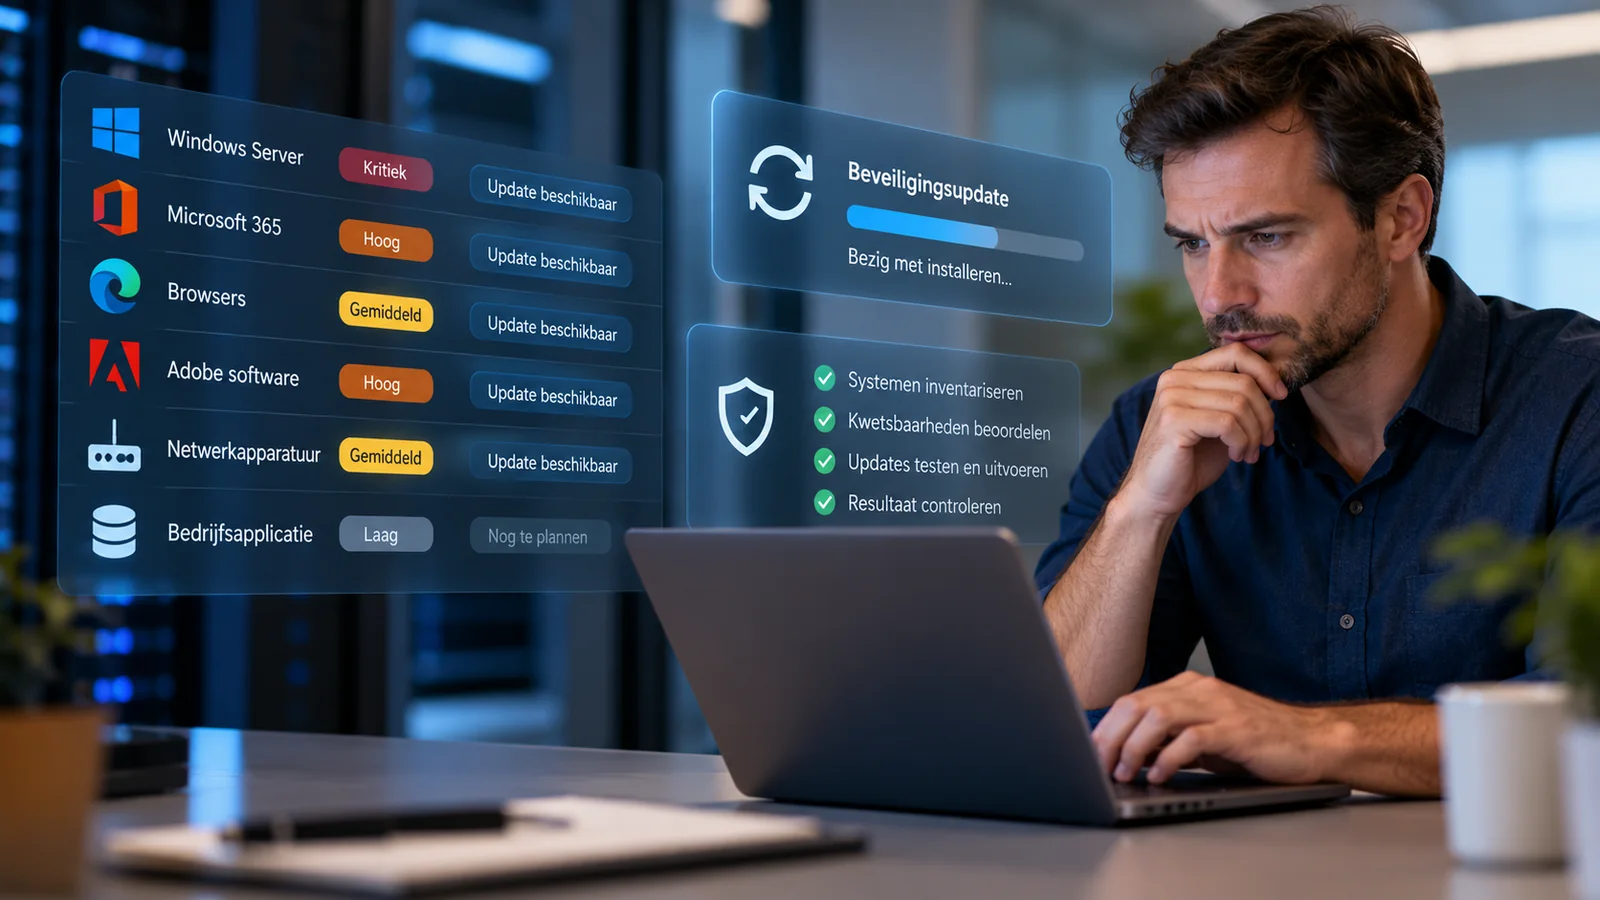
Patchmanagement richt zich op het gecontroleerd installeren van software- en beveiligingsupdates. Voor veel werkplekken en standaardapplicaties kan dit grotendeels geautomatiseerd plaatsvinden. Bij servers en gespecialiseerde bedrijfsapplicaties vraagt het vaak om meer voorbereiding.
Een update kan bijvoorbeeld gevolgen hebben voor een koppeling met een boekhoudpakket, de werking van een productieapplicatie of de ondersteuning door een softwareleverancier. Daarom moet vooraf duidelijk zijn welke systemen worden geraakt, of de update door de leverancier wordt ondersteund en hoe eventuele problemen kunnen worden hersteld.
Een beheerst updateproces bestaat uit vier stappen:
Inventariseren
— Vaststellen welke systemen, softwareversies en relevante updates aanwezig zijn.Beoordelen
— Bepalen welke updates noodzakelijk zijn en welke gevolgen installatie kan hebben voor beveiliging en bedrijfsvoering.Voorbereiden en uitvoeren
— Afhankelijkheden controleren, nieuwe softwarecomponenten beoordelen en de installatie op een geschikt moment uitvoeren.Controleren en opvolgen
— Vaststellen of de update correct is geïnstalleerd, de applicatie functioneert en eventuele beveiligingsuitzonderingen zijn teruggedraaid.
Niet iedere update kan onmiddellijk worden geïnstalleerd. Wanneer een leverancier een nieuwe versie nog niet ondersteunt of een update de bedrijfsvoering kan verstoren, moeten de resterende risico's bekend zijn en waar mogelijk met aanvullende maatregelen worden beperkt.
Ook het installeren van updates brengt beveiligingsrisico's met zich mee
Een belangrijk aandachtspunt is dat updates nieuwe uitvoerbare bestanden, services of scripts kunnen introduceren. Wanneer een applicatieleverancier deze zonder aanvullende controle kan installeren en uitvoeren, ontstaat een beveiligingsrisico dat vaak wordt onderschat.
Als een leverancier ongecontroleerd nieuwe software kan uitvoeren, kan een aanvaller die dezelfde rechten of het updateproces weet te misbruiken dat mogelijk ook. Denk aan gestolen leveranciersaccounts, misbruik van beheerdersrechten of een gecompromitteerd installatiepakket.
Daarom werkt Malenco met endpointbeveiliging volgens een zero-toleranceprincipe. Nieuwe of gewijzigde applicatiecomponenten worden niet automatisch vertrouwd, ook niet wanneer ze afkomstig zijn van een bekende leverancier. De beveiligingsoplossing kan deze onderdelen blokkeren totdat is vastgesteld dat uitvoering is toegestaan.
Dat kan voor een leverancier lastig zijn. Zijn update is immers getest en vrijgegeven, maar die functionele goedkeuring betekent niet automatisch dat alle nieuwe softwarecomponenten binnen de IT-omgeving mogen worden uitgevoerd.
De oplossing is niet om de beveiliging tijdelijk uit te schakelen. De leverancier en IT-beheerder moeten samen vaststellen welke componenten zijn gewijzigd en welke daarvan gecontroleerd kunnen worden toegestaan. Zo blijft noodzakelijk onderhoud mogelijk zonder de bestaande bescherming te ondermijnen.
Uit de praktijk: een update van een productieapplicatie
Een goedgekeurde update wordt toch geblokkeerd
Een productiebedrijf gebruikt een gespecialiseerde applicatie voor de planning en aansturing van het productieproces. De softwareleverancier stelt een nieuwe versie beschikbaar die een terugkerend probleem oplost en een gewenste functionaliteit toevoegt.
Tijdens de installatie blokkeert de endpointbeveiliging enkele nieuwe applicatiecomponenten. De leverancier heeft de update getest en vrijgegeven en verwacht daarom dat deze zonder beperkingen kan worden uitgevoerd.
De IT-beheerder beoordeelt samen met de leverancier welke onderdelen zijn gewijzigd en of deze veilig kunnen worden toegestaan. Daarbij wordt rekening gehouden met de gevolgen voor de productie en de mogelijkheid om bij problemen terug te keren naar de vorige versie. De endpointbeveiliging blijft actief.
De update kan vervolgens gecontroleerd worden afgerond, zonder dat daarvoor een algemene uitzondering op het beveiligingsbeleid nodig is.
Dit voorbeeld laat zien dat functionele goedkeuring door een leverancier en beveiliging binnen de IT-omgeving verschillende verantwoordelijkheden zijn. Juist de samenwerking tussen beide partijen maakt verantwoord onderhoud mogelijk.
Wanneer updates niet beschikbaar of mogelijk zijn
Niet alle kwetsbaarheden kunnen met een update worden opgelost. Sommige systemen worden niet meer ondersteund, terwijl andere afhankelijk zijn van gespecialiseerde software waarvoor de leverancier nog geen geschikte nieuwe versie beschikbaar heeft.
Vooral in productieomgevingen kan vervanging ingrijpend zijn. Zolang een systeem nog functioneert, lijkt directe actie niet altijd noodzakelijk. Toch kunnen nieuwe kwetsbaarheden ontstaan waarvoor geen beveiligingsupdates meer beschikbaar komen.
In dergelijke situaties beoordeelt Malenco welke tijdelijke maatregelen mogelijk zijn, bijvoorbeeld door netwerktoegang te beperken, toegangsrechten aan te scherpen of aanvullende monitoring in te richten. Deze maatregelen kunnen risico's verminderen, maar vervangen niet altijd de noodzaak om verouderde systemen uiteindelijk te vernieuwen.
Belangrijk is dat dergelijke situaties niet buiten beeld raken. Er moet duidelijk zijn welke risico's blijven bestaan, welke maatregelen zijn genomen en wanneer een structurele oplossing mogelijk is.
Kwetsbaarhedenbeheer als onderdeel van verantwoord IT-beheer
Kwetsbaarhedenbeheer en patchmanagement zijn geen afzonderlijke onderhoudstaken. Ze maken deel uit van het voortdurend bewaken van de veiligheid en betrouwbaarheid van de IT-omgeving.
Dat vraagt om een actuele inventarisatie, inzicht in bekende kwetsbaarheden en duidelijke afspraken met applicatieleveranciers. Ook moet worden gecontroleerd of updates daadwerkelijk zijn uitgevoerd en of systemen daarna nog correct functioneren.
Voor ondernemers is niet iedere technische bevinding relevant. Wel moeten zij erop kunnen vertrouwen dat belangrijke beveiligingsrisico's worden herkend, verantwoord worden beoordeeld en daadwerkelijk worden opgevolgd.
Goed IT-beheer betekent niet dat iedere update onmiddellijk wordt geïnstalleerd, maar dat bekende kwetsbaarheden worden beheerst en noodzakelijke veranderingen plaatsvinden zonder de beveiliging of bedrijfscontinuïteit onnodig in gevaar te brengen.