Externe leveranciers hebben regelmatig toegang nodig tot uw systemen. Maar weet u wie die toegang verleent, welke rechten daarbij worden toegekend en wie controleert of ze nog noodzakelijk zijn?
Externe toegang is noodzakelijk, maar niet zonder risico
Vrijwel iedere organisatie werkt met externe leveranciers die toegang nodig hebben tot onderdelen van de IT-omgeving. Een softwareleverancier ondersteunt een bedrijfskritische applicatie, een machinebouwer voert onderhoud op afstand uit en een externe specialist helpt bij het oplossen van technische problemen. Die samenwerking is vaak onmisbaar voor een betrouwbare bedrijfsvoering. Tegelijkertijd ontstaan er verbindingen tussen organisaties, systemen en mensen die niet onder dezelfde dagelijkse aansturing vallen.
In de praktijk wordt externe toegang meestal ingericht vanuit een concrete behoefte. Een leverancier moet werkzaamheden kunnen uitvoeren, waarna een IT-medewerker of externe beheerpartij een verbinding of account beschikbaar stelt. Zodra de ondersteuning werkt, verdwijnt de inrichting van die toegang vaak naar de achtergrond. Er wordt minder vanzelfsprekend opnieuw gekeken of de verleende rechten nog passend zijn, wie de verbinding beheert en of de oorspronkelijke afspraken nog aansluiten op de huidige situatie.
Daarmee ontstaat een belangrijk onderscheid tussen toegang mogelijk maken en toegang beheersen. Een organisatie kan technisch goed functionerende verbindingen hebben en toch onvoldoende weten welke externe partijen haar systemen kunnen bereiken. Leveranciersregie gaat daarom niet uitsluitend over de beveiliging van afzonderlijke verbindingen, maar over het behouden van overzicht, zeggenschap en controle.
Hoe leverancierstoegang ongemerkt versnipperd raakt
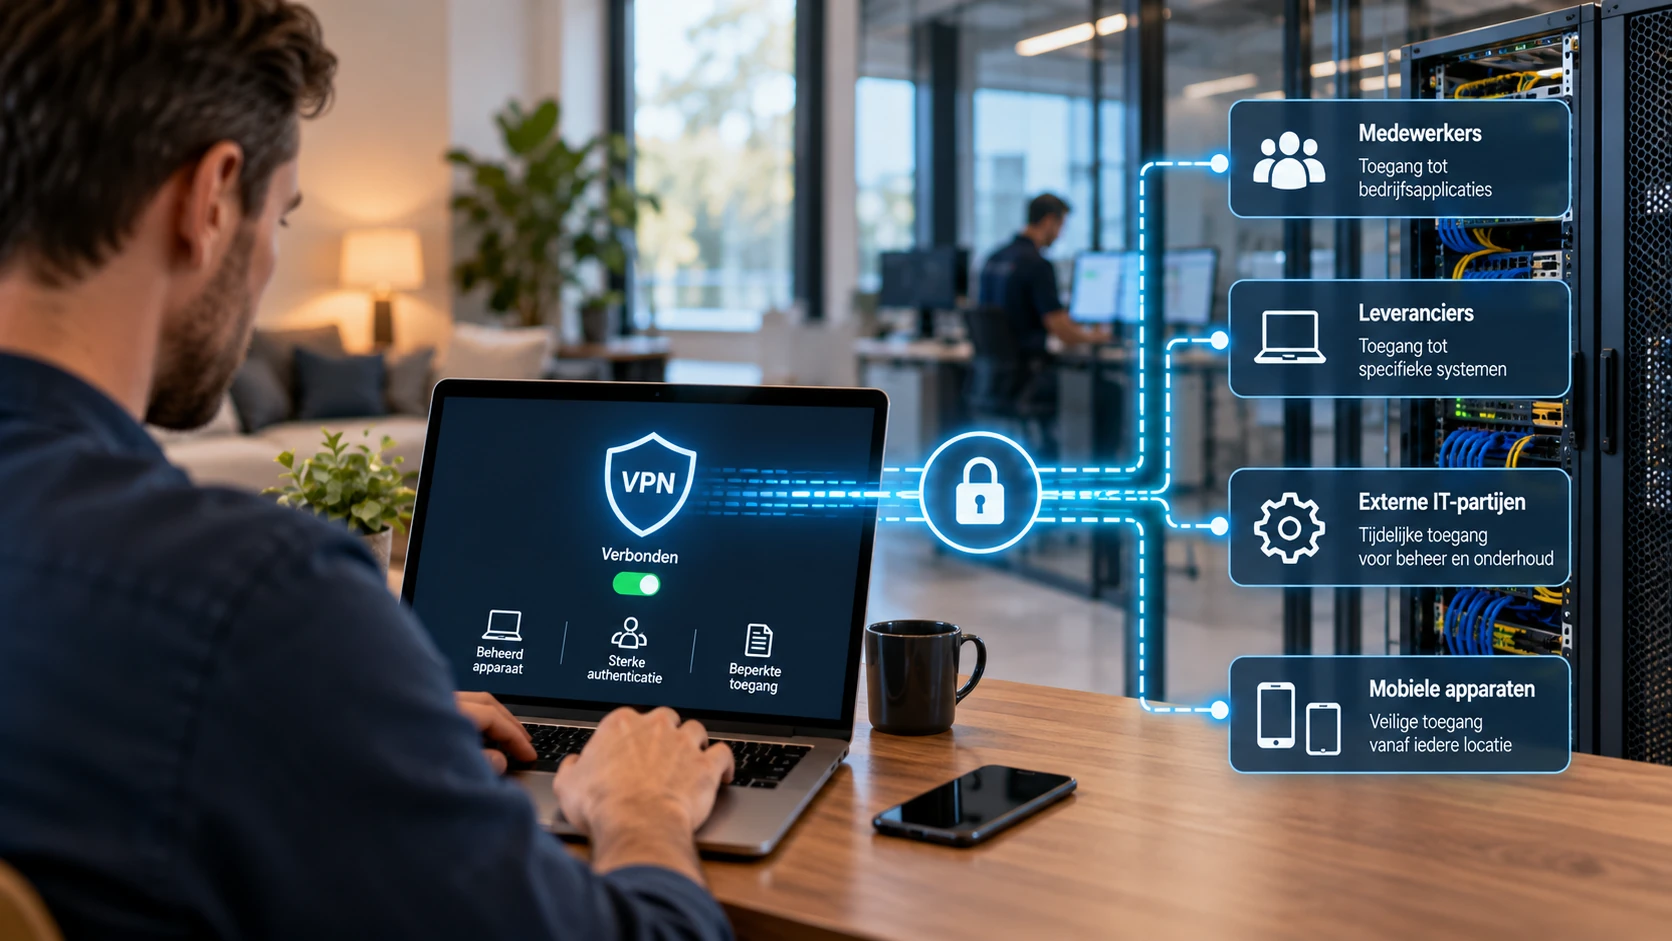
Externe toegang ontstaat zelden vanuit één centraal ontwerp. Nieuwe machines worden geïnstalleerd, applicaties worden vervangen en aanvullende leveranciers krijgen een rol in de ondersteuning van bedrijfsprocessen. Voor iedere situatie wordt een praktische oplossing gekozen, vaak door verschillende betrokken partijen. Na verloop van tijd kan daardoor een verzameling VPN-verbindingen, externe beheertools, leveranciersaccounts en directe systeemkoppelingen ontstaan.
Iedere voorziening kan op zichzelf verklaarbaar zijn. Het risico zit vooral in de samenhang die ontbreekt wanneer niemand het totale overzicht bewaakt. Een account dat voor een tijdelijk project is aangemaakt, blijft actief nadat het werk is afgerond. Een leverancier krijgt ruime beheerdersrechten omdat dat de ondersteuning vereenvoudigt. Of een verbinding die oorspronkelijk voor één machine was bedoeld, biedt in werkelijkheid toegang tot een groter deel van het netwerk.
Zolang zich geen zichtbare problemen voordoen, blijft deze situatie gemakkelijk bestaan. Leveranciers kunnen hun werk uitvoeren en de bedrijfsvoering ondervindt geen hinder. Toch kan de organisatie hierdoor afhankelijk worden van toegangsvoorzieningen waarvan zij de reikwijdte, het beheer of zelfs het bestaan onvoldoende kent. Die afhankelijkheid wordt vaak pas zichtbaar wanneer een leverancier wordt vervangen, een incident plaatsvindt of een beveiligingsbeoordeling wordt uitgevoerd.
Wie bepaalt de toegang, en wie regelt deze daadwerkelijk?
Bij leveranciersregie moeten verschillende verantwoordelijkheden van elkaar worden onderscheiden. De organisatie bepaalt welke leverancier werkzaamheden mag uitvoeren, welke systemen daarvoor toegankelijk moeten zijn en welke risico's aan die toegang verbonden zijn. De technische uitvoering kan vervolgens worden ondergebracht bij een interne IT-afdeling of een externe IT-beheerder. Deze partij richt accounts, authenticatie, verbindingen en toegangsbeperkingen in volgens de gemaakte afspraken.
In veel omgevingen is deze verdeling echter minder duidelijk. Een machineleverancier kan bijvoorbeeld zelf een verbinding naar zijn apparatuur beheren, terwijl een softwarepartner zelfstandig accounts aanmaakt binnen een applicatie. Ook komt het voor dat een externe beheerpartij uitgebreide rechten heeft zonder dat expliciet is vastgelegd wie wijzigingen in die rechten mag goedkeuren. Daardoor kan de feitelijke zeggenschap over toegang verschuiven naar degene die de technische mogelijkheden beheert.
Dat hoeft geen probleem te zijn wanneer de verantwoordelijkheden bewust zijn verdeeld en de organisatie voldoende controle houdt. Het wordt wel een risico wanneer niemand kan vaststellen welke rechten zijn verleend, wie wijzigingen mag doorvoeren en hoe toegang kan worden beëindigd. Vooral dat laatste is belangrijk: een organisatie moet bij een incident, contractbeëindiging of veranderde samenwerking kunnen ingrijpen zonder volledig afhankelijk te zijn van de leverancier wiens toegang moet worden ingetrokken.
Vier verantwoordelijkheden voor beheersbare toegang
Autoriseren
de organisatie beslist
Een aangewezen verantwoordelijke keurt het doel, de betrokken systemen, de toegestane werkzaamheden en de geldigheidsduur goed. De leverancier geeft aan welke toegang nodig is; de organisatie beoordeelt en accepteert de bijbehorende bedrijfsrisico's.
Inrichten
de IT-beheerder voert uit
De interne IT-afdeling of externe beheerpartij vertaalt de goedkeuring naar accounts, authenticatie, verbindingen en afscherming. De feitelijke rechten en de manier waarop toegang wordt beëindigd, worden vastgelegd.
Controleren
de aangewezen verantwoordelijke toetst
Een vooraf aangewezen persoon of team beoordeelt of rechten nog nodig zijn en of het gebruik binnen de afspraken blijft. De IT-beheerder levert de benodigde registratie; afwijkingen krijgen een eigenaar en opvolging.
Intrekken
de organisatie houdt de mogelijkheid om in te grijpen
Leg vast wie reguliere beëindiging en een spoedblokkade mag besluiten, en wie deze uitvoert. De IT-beheerder beëindigt de relevante accounts, rechten, verbindingen en actieve sessies en bevestigt dat de leverancier geen toegang meer heeft. Stem de gevolgen voor productie en ondersteuning vooraf af.
Eén partij kan meerdere taken uitvoeren. Leg per taak wel vast wie beslist, wie uitvoert en wie controleert, zodat de regie niet stilzwijgend bij de leverancier terechtkomt.
De verantwoordelijkheid blijft bij de organisatie
Het uitbesteden van technisch beheer betekent niet dat alle bedrijfsrisico's automatisch bij de uitvoerende partij komen te liggen. Een leverancier kan verantwoordelijk zijn voor het onderhoud van een machine of applicatie, maar heeft doorgaans niet het volledige overzicht van de processen en systemen die binnen de organisatie met elkaar samenhangen. De opdrachtgever moet daarom kunnen beoordelen welke gevolgen de verleende toegang buiten het directe werkgebied van de leverancier kan hebben.
Dat onderscheid wordt duidelijk in een productieomgeving. Een machineleverancier heeft mogelijk een legitieme reden om op afstand onderhoud uit te voeren, maar hoeft daarvoor niet automatisch toegang te hebben tot andere machines, kantoorwerkplekken of centrale servers. Wanneer een verbinding onvoldoende is afgeschermd, kan een beveiligingsprobleem bij één externe partij gevolgen hebben voor systemen die buiten diens onderhoudsverantwoordelijkheid vallen. De technische inrichting van de toegang bepaalt dan mede hoe groot de mogelijke impact op de bedrijfsvoering is.
Goede leveranciersregie is daarmee geen uiting van wantrouwen. Ook voor leveranciers is het waardevol wanneer duidelijk is welke werkzaamheden zijn toegestaan, welke rechten daarvoor beschikbaar zijn en hoe activiteiten worden vastgelegd. Heldere grenzen verminderen misverstanden en maken het gemakkelijker om verantwoordelijkheden te onderscheiden wanneer iets niet volgens verwachting verloopt.
Risicobeheersing als uitgangspunt
Iedere organisatie heeft er belang bij haar digitale risico's te kennen en te beheersen. De noodzaak daarvan ontstaat niet door wetgeving, maar door de afhankelijkheid van IT voor dagelijkse werkzaamheden, dienstverlening en bedrijfscontinuïteit. Leverancierstoegang is daarbij een relevant aandachtspunt, omdat een organisatie voor het functioneren van haar systemen mede afhankelijk kan zijn van de beveiliging, werkwijze en medewerkers van externe partijen.
Een goede beoordeling begint daarom niet bij de vraag welke technische verbinding mogelijk is, maar bij de betekenis van het betrokken systeem voor de organisatie. Toegang tot een testomgeving vraagt doorgaans om andere maatregelen dan toegang tot een productielijn, financieel systeem of centrale infrastructuur. Daarbij spelen niet alleen de kans op misbruik en de beveiliging van de verbinding een rol, maar ook de gevolgen van verstoring, ongewenste wijzigingen of verlies van vertrouwelijke informatie.
Deze manier van denken zien we ook terug in de Cyberbeveiligingswet. Daarin zijn voor organisaties die onder de wet vallen onder meer uitgangspunten opgenomen voor risicobeheersing, toegangsbeleid en de beveiliging van de toeleveringsketen. De wet bevestigt daarmee het belang van een benadering die ook buiten de wettelijke reikwijdte verstandig is: digitale risico's systematisch beoordelen en passende maatregelen treffen.
De relevante vraag voor een organisatie is dan ook niet uitsluitend of zij aan een wettelijke verplichting moet voldoen. Belangrijker is of zij begrijpt welke risico's haar leveranciersverbindingen met zich meebrengen, wie verantwoordelijk is voor de beheersing daarvan en of de gekozen maatregelen in de praktijk werken.
Wat een productieomgeving zichtbaar maakt
Neem een productiebedrijf dat voor onderhoud en ondersteuning afhankelijk is van verschillende machine- en softwareleveranciers. De ene partij gebruikt een eigen VPN-verbinding, een andere werkt via een externe beheertool en een derde heeft toegang tot een server waarop meerdere systemen samenkomen. Deze voorzieningen zijn in verschillende perioden ingericht en worden niet noodzakelijk door dezelfde partij beheerd. Voor de dagelijkse werkzaamheden hoeft dat geen merkbare problemen op te leveren.
De situatie verandert wanneer het bedrijf wil vaststellen welke externe partijen daadwerkelijk toegang hebben tot de productieomgeving. Dan blijkt mogelijk dat de documentatie verspreid is, sommige accounts al jaren bestaan en niet altijd duidelijk is welke systemen via een verbinding bereikbaar zijn. Ook kan onduidelijkheid ontstaan over wie een account mag blokkeren of welke gevolgen het uitschakelen van een verbinding heeft voor onderhoud en ondersteuning.
Het voorbeeld laat zien dat leveranciersregie niet alleen een technische aangelegenheid is. Zonder overzicht kan een organisatie moeilijk beoordelen welke risico's zij accepteert en of bestaande voorzieningen daarbij passen. Juist in omgevingen waar de continuïteit van productie of dienstverlening belangrijk is, verdient die samenhang structurele aandacht.
onderhoud op afstand aan een productiemachine
Illustratief praktijkvoorbeeld
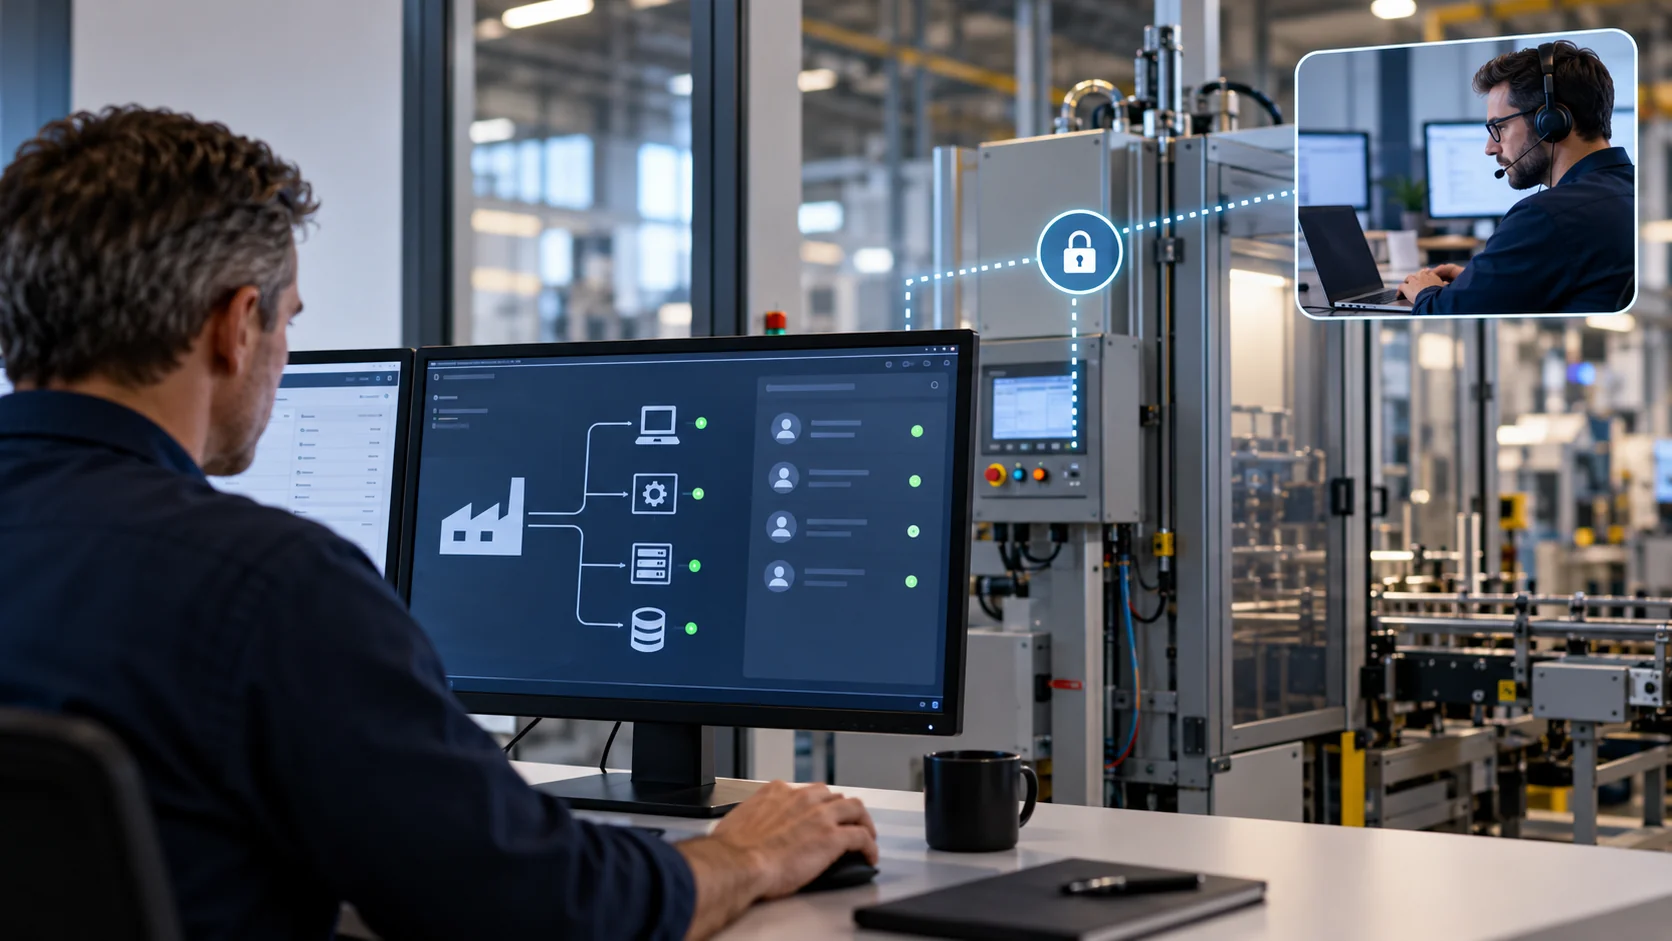
Een machineleverancier wil op afstand een storing aan een productiemachine onderzoeken. De leverancier heeft daarvoor toegang nodig tot de besturing van die machine. Toegang tot andere productielijnen, kantoorwerkplekken of centrale servers is voor deze opdracht niet nodig.
- Afspraak
De aangewezen verantwoordelijke bij het productiebedrijf keurt de werkzaamheden en een onderhoudsvenster goed. Samen met de leverancier worden de vereiste handelingen en de gevolgen voor productie en veiligheid afgestemd.
- Uitvoering
De IT-beheerder stelt een persoonlijk account met sterke authenticatie beschikbaar en beperkt de verbinding tot de benodigde machine en diensten. De toegang wordt alleen voor het afgesproken onderhoudsvenster geactiveerd; de relevante toegangsactiviteiten worden geregistreerd.
- Controle
De aangewezen verantwoordelijke beoordeelt met de IT-beheerder of het gebruik binnen de opdracht bleef. Bij een afwijking kan een vooraf aangewezen bevoegde de toegang laten blokkeren, met aandacht voor de gevolgen voor de productie.
- Afronding
Na afronding worden de tijdelijke rechten en actieve sessies beëindigd en wordt gecontroleerd of de leverancier geen toegang meer heeft.
De kern: de leverancier voert het onderhoud uit; het productiebedrijf bepaalt de grenzen en houdt zeggenschap over de toegang. De precieze maatregelen moeten passen bij de machine, de onderhoudsmogelijkheden en de bedrijfsrisico's.
Dit is een fictieve situatie ter illustratie, geen beschrijving van een klantcase of een door Malenco behaald resultaat.
Van technische voorzieningen naar beheersbare toegang
Een beheersbare inrichting begint met het uitgangspunt dat leveranciers uitsluitend toegang krijgen tot wat voor hun werkzaamheden noodzakelijk is. Dat vraagt om afspraken over de betrokken systemen, toegestane handelingen, geldigheidsduur en verantwoordelijkheden. Vervolgens moeten de technische voorzieningen deze afspraken ondersteunen, zodat de feitelijke toegang niet ruimer is dan bedoeld.
Afhankelijk van de omgeving kunnen verschillende maatregelen passend zijn. Individuele accounts en sterke authenticatie maken duidelijker wie toegang gebruikt, terwijl netwerksegmentatie kan beperken welke systemen via een verbinding bereikbaar zijn. Tijdgebonden toegang kan voorkomen dat permanente verbindingen blijven bestaan voor werkzaamheden die slechts incidenteel plaatsvinden. Ook centrale voorzieningen voor externe toegang kunnen helpen om het beheer minder afhankelijk te maken van afzonderlijke leveranciersoplossingen.
Niet iedere organisatie heeft dezelfde inrichting nodig. Een kleine kantooromgeving met enkele softwareleveranciers stelt andere eisen dan een productiebedrijf met tientallen machines en gespecialiseerde onderhoudspartijen. Het doel is daarom niet om zoveel mogelijk beveiligingsmaatregelen toe te passen, maar om voorzieningen te kiezen die passen bij de bedrijfsrisico's en die ook daadwerkelijk beheerd kunnen worden.
Controle vraagt om meer dan logging
Het registreren van externe toegang is een belangrijke voorziening, maar een logbestand op zichzelf biedt nog geen controle. Wanneer niemand vaststelt welke activiteiten relevant zijn of afwijkingen beoordeelt, kan waardevolle informatie ongebruikt blijven. Beheersing vraagt daarom om een combinatie van technische registratie, duidelijke verantwoordelijkheden en een werkproces voor opvolging.
Daarbij hoort ook een periodieke beoordeling van bestaande rechten. Leveranciers veranderen, onderhoudscontracten worden beëindigd en systemen krijgen een andere functie. Toegang die enkele jaren geleden noodzakelijk was, kan inmiddels overbodig of te ruim zijn. Door rechten en verbindingen regelmatig opnieuw te toetsen, voorkomt een organisatie dat historische afspraken ongemerkt het huidige risicoprofiel bepalen.
Een bijzonder aandachtspunt is de mogelijkheid om bij een incident snel te handelen. Wanneer een leveranciersaccount mogelijk is misbruikt, moet duidelijk zijn wie bevoegd is de toegang te blokkeren, welke technische mogelijkheden daarvoor bestaan en welke bedrijfsprocessen daardoor worden geraakt. Een dergelijke maatregel is pas werkelijk bruikbaar wanneer de organisatie vooraf heeft vastgesteld hoe zij deze kan uitvoeren.
Een praktische aanpak voor leveranciersregie
Voor veel organisaties begint verbetering met het verkrijgen van overzicht. Niet door direct alle bestaande verbindingen te vervangen, maar door eerst vast te stellen welke leveranciers toegang hebben, welke systemen zij kunnen bereiken en hoe die toegang wordt beheerd. Vervolgens kan per verbinding worden beoordeeld of de rechten passen bij de werkzaamheden en bij de risico's van het betrokken systeem.
Daarna is het belangrijk om de besluitvorming en technische uitvoering duidelijk te beleggen. Wie keurt nieuwe toegang goed, wie richt deze in en wie controleert of de afspraken worden nageleefd? Ook moet worden vastgelegd hoe wijzigingen worden verwerkt en hoe toegang bij het beëindigen van een samenwerking wordt ingetrokken. Waar nodig kunnen technische voorzieningen worden aangepast om rechten beter te begrenzen en activiteiten inzichtelijk te maken.
Deze aanpak hoeft niet in één keer voor de volledige organisatie te worden uitgevoerd. Het is vaak verstandig te beginnen bij leveranciers met toegang tot de meest kritieke systemen en de opgedane inzichten vervolgens breder toe te passen. Zo ontstaat stapsgewijs een beheersbare situatie waarin de organisatie niet alleen afhankelijkheden kent, maar ook daadwerkelijk kan sturen op de risico's die daarmee samenhangen.
Wie heeft uiteindelijk de controle?
Externe leveranciers blijven een belangrijk onderdeel van moderne IT-omgevingen. Hun specialistische kennis en ondersteuning zijn vaak noodzakelijk om systemen betrouwbaar te laten functioneren. Juist daarom is het belangrijk dat toegang niet uitsluitend wordt geregeld vanuit technisch gemak of historische afspraken, maar onderdeel is van een bewuste afweging van bedrijfsrisico's.
De kern van leveranciersregie is dat de organisatie weet wie toegang heeft, waarom die toegang nodig is, wie haar technisch beheert en hoe zij kan worden gecontroleerd of beëindigd. Niet iedere verbinding hoeft op dezelfde manier te worden ingericht, maar iedere verbinding moet passen binnen duidelijke verantwoordelijkheden en een beheersbare werkwijze.
De vraag is uiteindelijk niet alleen of uw leveranciers toegang hebben tot de juiste systemen, maar of uw organisatie zelf de regie over die toegang behoudt.