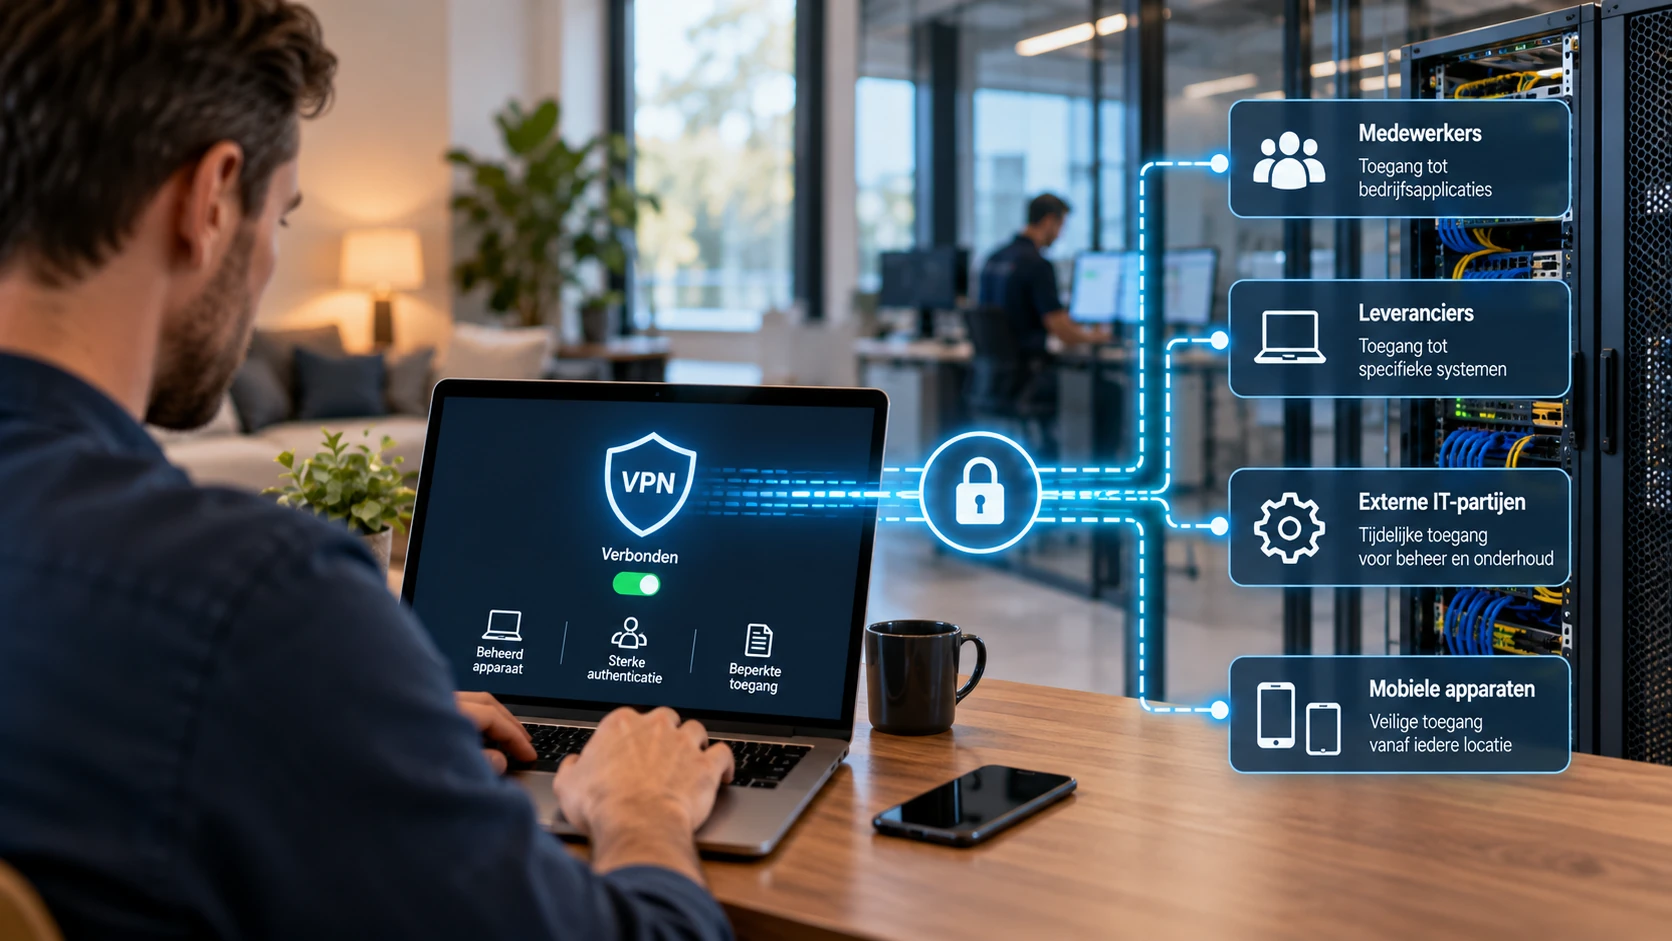
Een medewerker werkt vanuit huis en maakt verbinding met het bedrijfsnetwerk. Een leverancier moet op afstand onderhoud uitvoeren aan een productiesysteem. Een externe IT-specialist krijgt tijdelijk toegang om een storing te onderzoeken. In al deze situaties is toegang nodig tot systemen die zich buiten het directe bereik van de gebruiker bevinden. Een VPN-verbinding is een veelgebruikte manier om die toegang mogelijk te maken, maar daarmee is nog niet bepaald welke systemen iemand mag benaderen en onder welke voorwaarden.
Voor organisaties is externe toegang inmiddels een normaal onderdeel van de bedrijfsvoering. Medewerkers werken vanaf verschillende locaties en gebruiken uiteenlopende apparaten, terwijl leveranciers steeds vaker op afstand ondersteuning bieden. Dat maakt het belangrijk om niet alleen de verbinding te beveiligen, maar ook vast te stellen wie toegang krijgt, vanaf welk apparaat, tot welke systemen en voor hoelang. Zonder die samenhang kan een technisch goed beveiligde verbinding alsnog meer toegang bieden dan noodzakelijk is.
Een beveiligde verbinding is niet hetzelfde als veilige toegang
Een Virtual Private Network (VPN) creëert een versleutelde verbinding tussen een apparaat en een netwerk of specifieke dienst. Daarmee wordt het netwerkverkeer tijdens het transport beschermd tegen ongewenst meekijken of manipulatie. Vooral wanneer medewerkers verbinding maken via een extern netwerk, bijvoorbeeld vanuit huis, een hotel of een andere werklocatie, is dat een belangrijke beveiligingsmaatregel.
De versleuteling zegt echter niets over de betrouwbaarheid van de gebruiker of het apparaat aan de andere kant van de verbinding. Wanneer iemand beschikt over geldige inloggegevens, kan een VPN de verbinding technisch correct tot stand brengen, ook als die gegevens zijn buitgemaakt. Evenmin voorkomt de versleuteling dat een geïnfecteerde computer via de VPN toegang krijgt tot interne systemen. De beveiliging van de verbinding en de beveiliging van de toegang moeten daarom afzonderlijk worden beoordeeld.
Daar komt bij dat VPN-oplossingen verschillend kunnen worden ingericht. Sommige geven na het aanmelden toegang tot grote delen van het interne netwerk, terwijl andere de bereikbaarheid beperken tot specifieke systemen of toepassingen. Juist dat verschil bepaalt in belangrijke mate welke gevolgen misbruik van een account of apparaat kan hebben.
Niet iedereen heeft dezelfde toegang nodig
Een medewerker van de administratie heeft andere systemen nodig dan een servicemonteur, systeembeheerder of externe softwareleverancier. Toch zijn VPN-verbindingen in de praktijk soms ingericht vanuit technische eenvoud: zodra iemand verbinding heeft, zijn meerdere interne netwerken bereikbaar. Dat kan handig lijken, maar vergroot de mogelijkheden om vanuit één toegangspunt andere systemen te benaderen.
Een betere inrichting begint bij de werkzaamheden die iemand moet kunnen uitvoeren. Een medewerker die uitsluitend een bedrijfsapplicatie gebruikt, hoeft doorgaans geen toegang te hebben tot netwerkapparatuur of servers waarop die applicatie draait. Een leverancier die onderhoud uitvoert aan een specifieke machine heeft geen reden om andere productiesystemen of kantooromgevingen te kunnen benaderen. Door toegang te beperken tot wat voor de betreffende taak noodzakelijk is, wordt voorkomen dat één verbinding onbedoeld toegang geeft tot een veel groter deel van de infrastructuur.
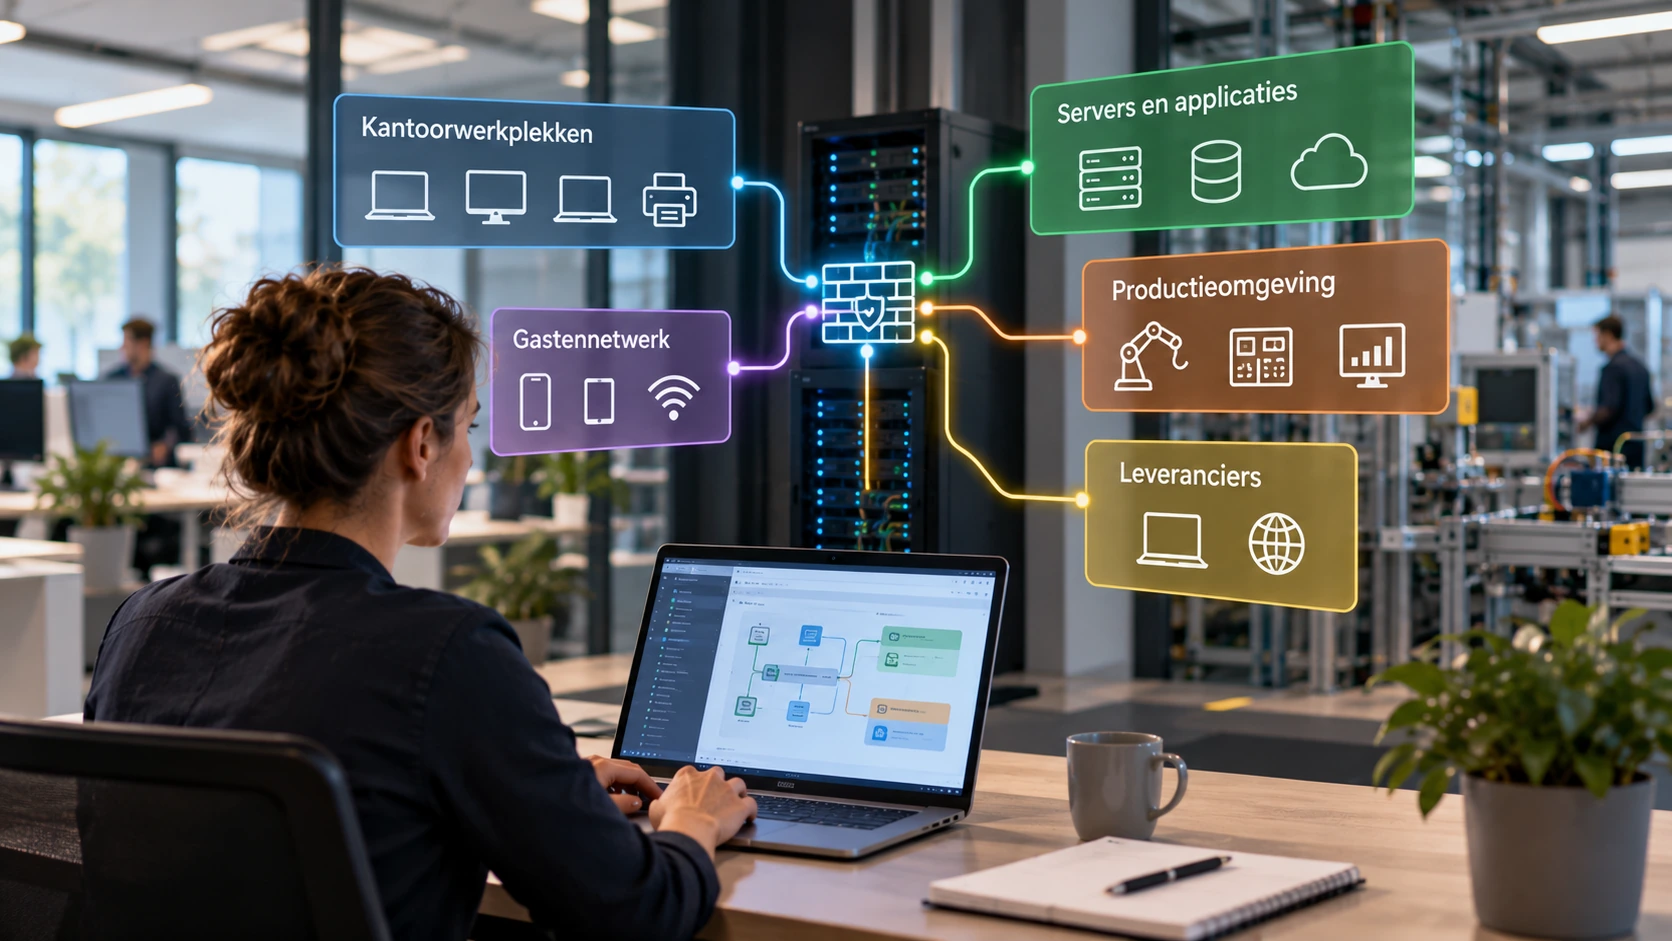
Dit sluit aan op netwerksegmentatie. Segmentatie maakt het mogelijk om verschillende onderdelen van een netwerk van elkaar te scheiden en communicatie tussen die onderdelen bewust toe te staan of te blokkeren. Voor externe toegang betekent dit dat niet alleen wordt bepaald wie een verbinding mag opzetten, maar ook welke systemen daarna daadwerkelijk bereikbaar zijn.
Thuiswerken vraagt ook aandacht voor het apparaat
Bij thuiswerken ligt de aandacht vaak op de verbinding met kantoor. Maar de beveiliging van de thuiswerkplek is minstens zo relevant. Een zakelijke laptop die centraal wordt beheerd, regelmatig beveiligingsupdates ontvangt en beschikt over passende beveiligingssoftware biedt andere mogelijkheden voor controle dan een privécomputer waarvan de organisatie de beveiligingsstatus niet kent.
Dat betekent niet dat privéapparaten per definitie onveilig zijn. Wel moet een organisatie bewust bepalen welke toegang vanaf dergelijke apparaten verantwoord is. Een privécomputer kan bijvoorbeeld worden gedeeld met gezinsleden, beschikken over verouderde software of programma's bevatten die buiten het beheer van de organisatie vallen. Wanneer zo'n apparaat via VPN rechtstreeks toegang krijgt tot interne systemen, ontstaat een afhankelijkheid van een beveiligingsniveau dat de organisatie mogelijk niet kan beoordelen.
Voor bepaalde werkzaamheden kan toegang via een beheerde werkplek, een beveiligde virtuele desktop of een applicatiegerichte oplossing daarom passender zijn dan een brede netwerkverbinding. Ook smartphones en tablets verdienen aandacht. Niet ieder apparaat heeft dezelfde beveiligingsmogelijkheden en niet iedere toepassing vereist volledige toegang tot het bedrijfsnetwerk. De gekozen toegangsoplossing moet aansluiten op zowel het apparaat als de werkzaamheden.
Identiteit, apparaat en toegangsrechten horen bij elkaar
Een veilige inrichting van externe toegang bestaat uit meerdere maatregelen die elkaar aanvullen. De identiteit van de gebruiker moet voldoende betrouwbaar worden vastgesteld, het gebruikte apparaat moet passen bij het toegestane risiconiveau en de rechten moeten beperkt blijven tot de noodzakelijke systemen en handelingen.
Sterke authenticatie is daarbij een belangrijk uitgangspunt. Multifactor-authenticatie (MFA) maakt het moeilijker om uitsluitend met buitgemaakte inloggegevens toegang te krijgen. Maar MFA is geen volledige oplossing voor alle vormen van accountmisbruik. Ook sessies, apparaten en toegangsrechten moeten worden beschermd en gecontroleerd.
Controle op het apparaat kan helpen om toegang afhankelijk te maken van bijvoorbeeld de aanwezigheid van actuele beveiligingsupdates, ingeschakelde schijfversleuteling of een werkende beveiligingsoplossing. Niet iedere VPN ondersteunt zulke controles rechtstreeks en niet ieder apparaat kan op dezelfde manier worden beheerd. Daarom moet vooraf worden bepaald welke beveiligingseisen passend en technisch afdwingbaar zijn.
Beperkte toegangsrechten zorgen ervoor dat een gebruiker na het aanmelden alleen de noodzakelijke systemen kan bereiken. Dat vraagt om samenhang tussen identiteit- en toegangsbeheer, netwerksegmentatie en de configuratie van de gebruikte toegangstechnologie. Een goed ingericht aanmeldproces heeft immers beperkte waarde wanneer daarna vrijwel het volledige interne netwerk bereikbaar is.
Leverancierstoegang vraagt om afzonderlijke afspraken
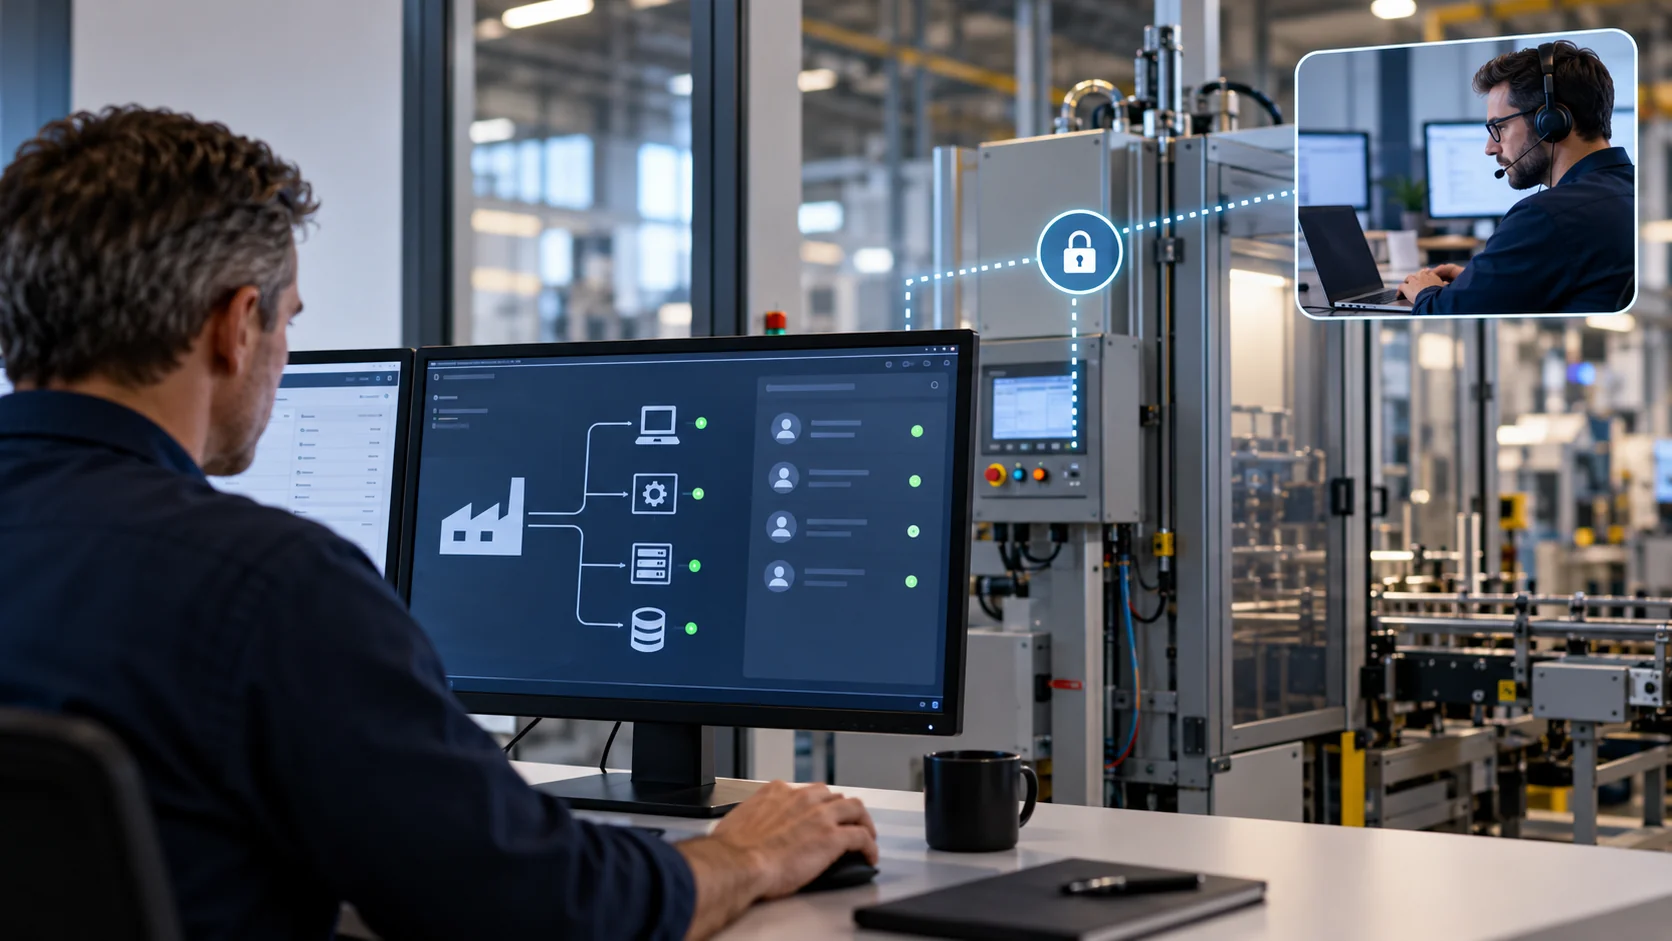
Externe leveranciers vormen een bijzondere categorie. Zij hebben soms uitgebreide technische rechten nodig, bijvoorbeeld voor het onderhouden van machines, bedrijfsapplicaties of netwerkvoorzieningen. Tegelijkertijd vallen hun medewerkers en apparatuur niet altijd onder het directe beheer van de organisatie waarvoor zij werkzaamheden uitvoeren.
Een leverancier kan bovendien voor meerdere klanten werken en gebruikmaken van eigen beheerplatformen, accounts en ondersteuningssoftware. Daardoor is het belangrijk om vooraf vast te stellen hoe de toegang wordt verleend, wie deze autoriseert en hoe de organisatie zicht houdt op het gebruik ervan. Een permanente VPN-verbinding met brede netwerktoegang is niet vanzelfsprekend de meest geschikte oplossing voor werkzaamheden die slechts af en toe plaatsvinden.
Bij leverancierstoegang spelen ook verantwoordelijkheden een rol. Wie bepaalt welke rechten noodzakelijk zijn? Wordt toegang automatisch beëindigd wanneer een opdracht is afgerond? Kunnen individuele medewerkers van de leverancier worden herkend, of wordt één gedeeld account gebruikt? En wie beoordeelt of de verleende rechten na verloop van tijd nog passend zijn?
Technische maatregelen kunnen veel beperken, maar nemen deze organisatorische vragen niet weg. Veilige leverancierstoegang vraagt daarom om duidelijke afspraken tussen de organisatie, de leverancier en de partij die het IT-beheer verzorgt.
VPN is niet voor iedere toepassing de beste oplossing
Een VPN is een bewezen en bruikbare technologie, maar niet iedere vorm van externe toegang hoeft via een traditionele netwerkverbinding te verlopen. Voor medewerkers die voornamelijk cloudapplicaties gebruiken, kan directe toegang tot die applicaties met sterke authenticatie en passend apparaatbeheer voldoende zijn. Een verbinding met het interne bedrijfsnetwerk voegt in dat geval niet altijd iets toe.
Voor andere toepassingen kan een applicatiegerichte toegangsoplossing geschikter zijn. Daarbij krijgt een gebruiker toegang tot een specifieke applicatie of dienst zonder dat het onderliggende netwerk breed bereikbaar wordt. Dergelijke oplossingen worden vaak geplaatst binnen een Zero Trust Network Access-benadering (ZTNA), waarbij toegang afhankelijk wordt gemaakt van identiteit, context en expliciet vastgestelde voorwaarden.
Dat betekent niet dat een traditionele VPN moet worden vervangen zodra een nieuw toegangsmodel beschikbaar komt. In veel organisaties blijven VPN-verbindingen noodzakelijk, bijvoorbeeld voor beheerwerkzaamheden, specifieke bedrijfsapplicaties of apparatuur die niet geschikt is voor modernere toegangsmechanismen. De keuze moet worden gemaakt vanuit de toepassing en de risico's, niet vanuit de technologie die op dat moment de meeste aandacht krijgt.
Toegang moet ook na het inrichten worden beheerd
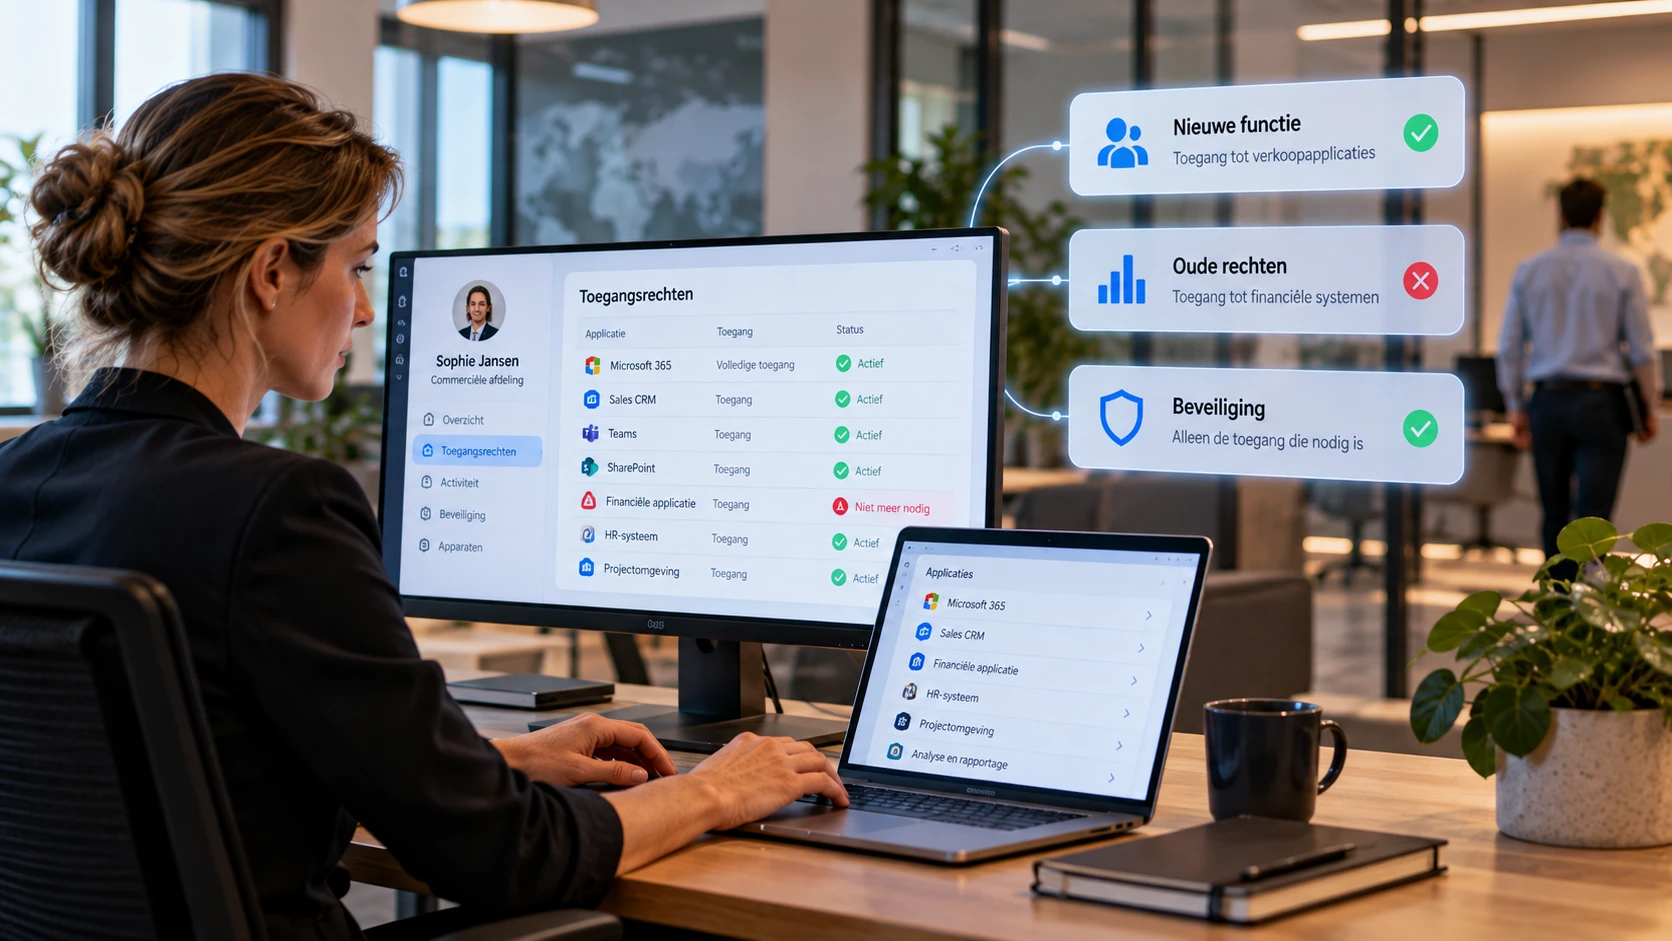
Externe toegang verandert voortdurend. Medewerkers krijgen andere functies, leveranciers wisselen van contactpersonen, applicaties worden vervangen en tijdelijke werkzaamheden lopen af. Wanneer de toegangsrechten niet met die veranderingen meegroeien, kunnen accounts en verbindingen actief blijven terwijl daar geen zakelijke noodzaak meer voor bestaat.
Daarom hoort het periodiek beoordelen van externe toegang bij regulier IT-beheer. Daarbij wordt gecontroleerd welke gebruikers en leveranciers toegang hebben, welke systemen zij kunnen bereiken en of die rechten nog aansluiten op hun werkzaamheden. Ook het gebruik van de verbindingen verdient aandacht. Logging en monitoring kunnen helpen om afwijkende aanmeldingen, ongebruikelijke toegangspogingen of verbindingen buiten de verwachte omstandigheden te signaleren. Zulke signalen vragen vervolgens om beoordeling en, waar nodig, opvolging.
Een belangrijk aandachtspunt is dat de organisatie inzicht moet houden in toegang die door externe partijen wordt ingericht of beheerd. Wanneer een leverancier zelfstandig verbindingen en accounts kan toevoegen zonder dat dit zichtbaar is voor de verantwoordelijke IT-beheerder, ontstaat een situatie waarin het overzicht geleidelijk verloren kan gaan.
Externe toegang is een kwestie van beveiliging én regie
De vraag of een VPN technisch veilig is ingericht, is belangrijk, maar vormt slechts een deel van het vraagstuk. Een organisatie moet ook weten welke externe toegang bestaat, waarom die nodig is en wie verantwoordelijk is voor het verlenen, controleren en beëindigen ervan. Dat geldt voor thuiswerkende medewerkers, mobiele apparaten, externe beheerders en leveranciers van bedrijfskritische systemen.
Een goed ingerichte toegangsomgeving combineert daarom beveiligde verbindingen met betrouwbare identificatie, passende apparaatbeveiliging, beperkte rechten en controle op het daadwerkelijke gebruik. Daarbij hoeft niet iedere gebruiker dezelfde oplossing te krijgen. Juist door onderscheid te maken tussen werkzaamheden, apparaten en risico's kan externe toegang veilig én werkbaar blijven.
Het doel is niet om externe toegang zo moeilijk mogelijk te maken, maar om ervoor te zorgen dat medewerkers en leveranciers hun werk kunnen doen zonder meer toegang te krijgen dan daarvoor noodzakelijk is.