Een medewerker krijgt een nieuwe functie, een externe specialist wordt tijdelijk ingeschakeld of een collega verlaat de organisatie. In al deze situaties veranderen de toegangsrechten die nodig zijn om werkzaamheden uit te voeren. Toch worden die veranderingen niet altijd consequent verwerkt. Een medewerker behoudt toegang tot applicaties uit een vorige functie, een tijdelijk account blijft actief of niemand weet precies welke rechten een externe partij heeft gekregen.
Identiteiten en toegangsbeheer gaan daarom over meer dan het aanmaken van gebruikersaccounts en het instellen van wachtwoorden. Het gaat om de vraag wie toegang mag krijgen tot welke systemen en gegevens, op basis waarvan die toegang wordt verleend en hoe wordt gecontroleerd of de rechten nog passend zijn. Dat is belangrijk voor de beveiliging, maar ook voor een overzichtelijke en beheersbare IT-omgeving.
Toegangsrechten veranderen met de organisatie mee
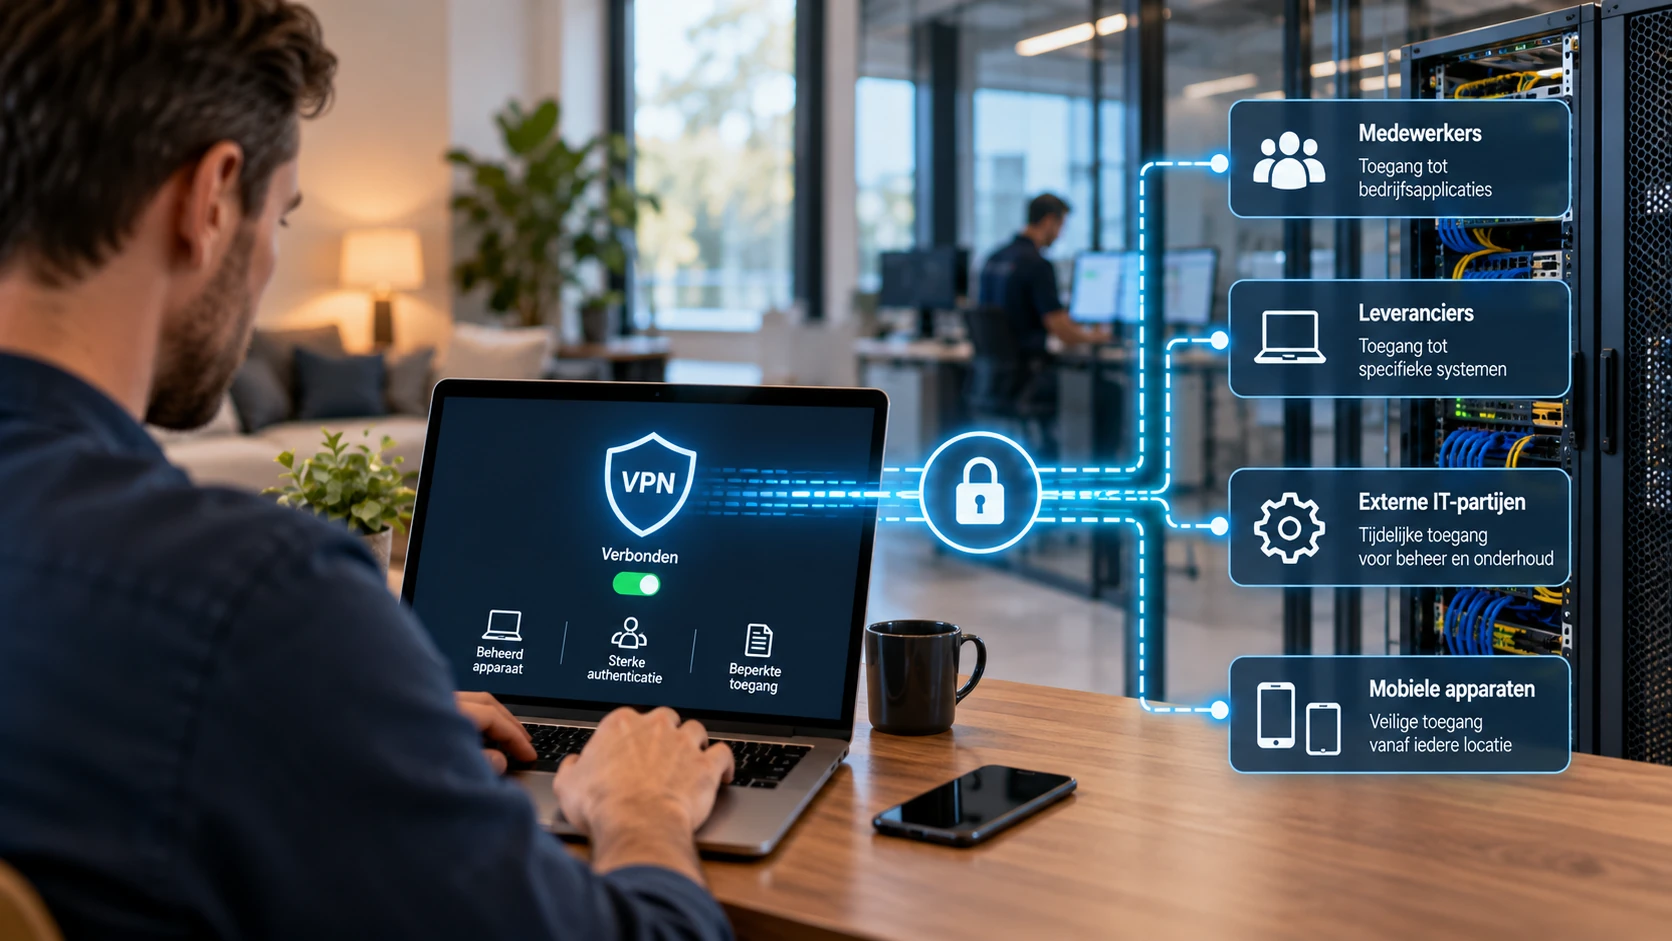
In een kleine organisatie is vaak nog redelijk overzichtelijk wie welke applicaties gebruikt. Naarmate een bedrijf groeit, wordt dat ingewikkelder. Medewerkers wisselen van functie, afdelingen krijgen nieuwe systemen en leveranciers worden betrokken bij specifieke werkzaamheden. Tegelijkertijd ontstaan nieuwe vormen van toegang via cloudapplicaties, mobiele apparaten en externe verbindingen.
Toegangsrechten worden meestal toegevoegd wanneer iemand iets nodig heeft. Het verwijderen van rechten krijgt in de praktijk minder aandacht, vooral wanneer een medewerker binnen de organisatie van functie verandert. Daardoor kunnen rechten zich geleidelijk opstapelen. Iemand die ooit op de financiële administratie werkte, kan bijvoorbeeld nog steeds toegang hebben tot financiële gegevens terwijl die toegang voor de huidige functie niet meer noodzakelijk is.
Dit wordt ook wel privilege creep genoemd: het ongemerkt uitbreiden of behouden van toegangsrechten. Het risico is niet alleen dat medewerkers meer kunnen dan nodig is, maar ook dat misbruik van een account grotere gevolgen kan hebben.
Wat hoort bij goed identiteiten- en toegangsbeheer?
Effectief toegangsbeheer bestaat uit verschillende maatregelen die elkaar aanvullen. Geen enkele maatregel is op zichzelf voldoende.
Betrouwbare identificatie
— Iedere gebruiker beschikt over een herkenbare identiteit, zodat duidelijk is wie toegang krijgt en handelingen niet onnodig via gedeelde accounts plaatsvinden.Sterke authenticatie
— Aanmelden wordt beschermd met passende maatregelen, waaronder multifactor-authenticatie (MFA), zodat een wachtwoord alleen niet voldoende is.Passende autorisaties
— Gebruikers krijgen uitsluitend toegang tot de applicaties, gegevens en functies die noodzakelijk zijn voor hun werkzaamheden.Controle en opvolging
— Toegangsrechten worden bij veranderingen aangepast, periodiek beoordeeld en beëindigd wanneer ze niet langer nodig zijn.
Deze maatregelen moeten in samenhang worden ingericht. Een account dat met MFA is beveiligd, kan nog steeds te veel rechten hebben. En zorgvuldig toegekende rechten bieden onvoldoende bescherming wanneer een account na het vertrek van een medewerker actief blijft.
Authenticatie en autorisatie zijn verschillende zaken
Bij toegangsbeheer worden twee begrippen vaak door elkaar gebruikt. Authenticatie gaat over het vaststellen wie iemand is. Autorisatie bepaalt wat die persoon vervolgens mag doen.
Een medewerker kan zich bijvoorbeeld met een persoonlijk account en MFA aanmelden bij Microsoft 365. Daarmee is de identiteit met een bepaalde mate van zekerheid vastgesteld. Welke SharePoint-omgevingen, Teams-kanalen of bedrijfsapplicaties vervolgens toegankelijk zijn, wordt bepaald door de verleende rechten.
Dat onderscheid is belangrijk. Sterke authenticatie beperkt het risico dat onbevoegden zich met gestolen inloggegevens aanmelden, maar voorkomt niet dat een legitiem account toegang heeft tot gegevens waarvoor geen zakelijke noodzaak bestaat. Daarom moeten zowel het aanmelden als de rechten die daarna beschikbaar komen zorgvuldig worden beheerd.
De levenscyclus van toegangsrechten
Toegangsbeheer is geen eenmalige inrichting. Rechten moeten meebewegen met de werkzaamheden en verantwoordelijkheden van gebruikers. Daarbij zijn vier momenten belangrijk.
Toegang aanvragen
— De benodigde rechten worden vastgesteld op basis van de functie, werkzaamheden en systemen die iemand moet gebruiken.Toegang verlenen
— De aanvraag wordt volgens de afgesproken verantwoordelijkheden goedgekeurd en de rechten worden passend ingericht.Toegang aanpassen en controleren
— Bij functiewijzigingen, nieuwe werkzaamheden of periodieke beoordelingen wordt vastgesteld of bestaande rechten nog noodzakelijk zijn.Toegang beëindigen
— Bij vertrek of het afronden van werkzaamheden worden accounts en rechten tijdig ingetrokken en worden eventuele actieve sessies en aanvullende toegangsmiddelen meegenomen.
Vooral de derde stap verdient aandacht. Bij het in dienst komen en vertrekken van medewerkers bestaan vaak duidelijke procedures, maar interne functiewijzigingen worden niet altijd op dezelfde manier verwerkt. Juist daardoor kunnen onnodige rechten jarenlang blijven bestaan.
Een goede samenwerking tussen personeelszaken, leidinggevenden, applicatieverantwoordelijken en IT-beheer is daarom noodzakelijk. De leidinggevende weet welke werkzaamheden iemand uitvoert, terwijl IT-beheer kan zorgen voor de technische inrichting. Zonder duidelijke afspraken over wie rechten aanvraagt, goedkeurt en controleert, ontstaat gemakkelijk onduidelijkheid over de verantwoordelijkheid.
Een nieuwe functie, maar de oude rechten blijven bestaan
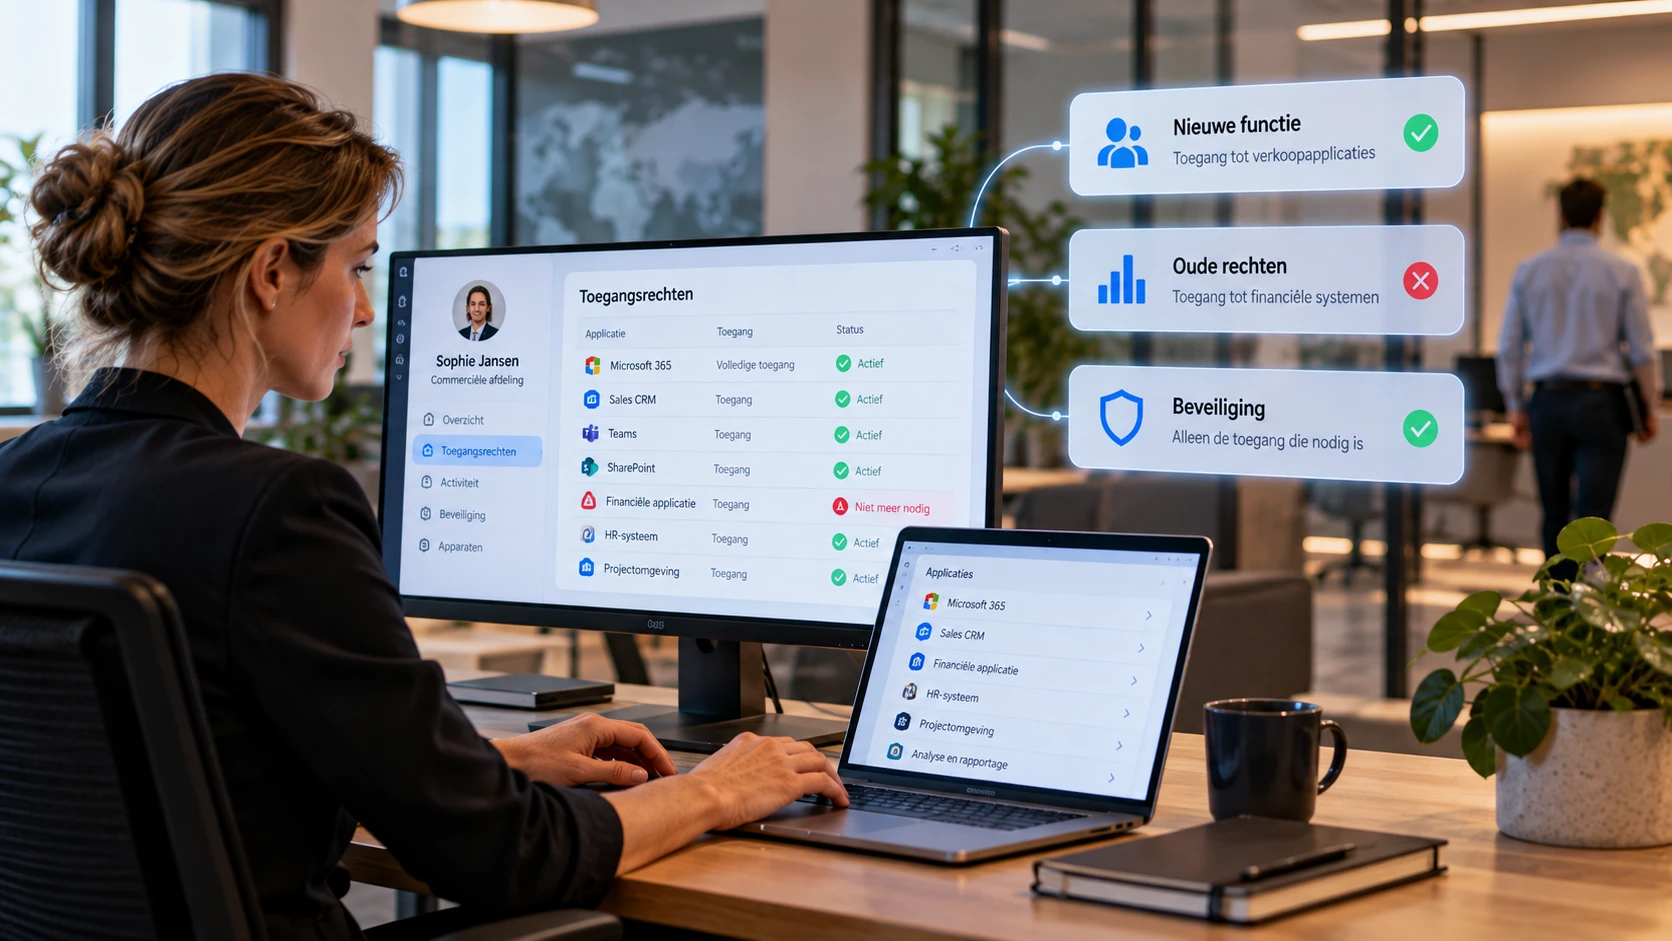
Een medewerker van de financiële administratie krijgt een nieuwe functie binnen de commerciële afdeling. IT-beheer zorgt ervoor dat de medewerker toegang krijgt tot de benodigde verkoopapplicaties en gedeelde documenten. De bestaande toegang tot financiële systemen blijft echter ongewijzigd, omdat niemand opdracht heeft gegeven om deze rechten in te trekken.
De medewerker kan het werk prima uitvoeren en er is geen zichtbare storing of beveiligingsmelding. Toch beschikt het account inmiddels over meer rechten dan noodzakelijk. Wanneer dit account wordt misbruikt, kunnen daardoor ook financiële gegevens toegankelijk zijn die niets met de huidige functie te maken hebben.
Het probleem ontstaat niet doordat de techniek onvoldoende functioneert, maar doordat bij de functiewijziging alleen naar nieuwe rechten is gekeken. Goed toegangsbeheer vraagt daarom niet alleen om het verlenen van toegang, maar ook om het beoordelen en intrekken van bestaande rechten.
Beheerdersaccounts verdienen extra bescherming
Niet ieder account heeft dezelfde mogelijkheden. Een gewone gebruiker kan doorgaans alleen werken binnen de toegewezen applicaties en gegevens. Een beheerder kan instellingen wijzigen, gebruikers aanmaken, beveiligingsmaatregelen aanpassen of toegang krijgen tot grote delen van de IT-omgeving.
Daarom verdienen accounts met verhoogde rechten extra bescherming. Een belangrijk uitgangspunt is dat beheerders hun dagelijkse werkzaamheden niet onnodig uitvoeren met een account dat uitgebreide beheerrechten heeft. Door reguliere gebruikersactiviteiten en beheerwerkzaamheden te scheiden, wordt de kans kleiner dat een incident op een werkplek direct gevolgen heeft voor de bredere infrastructuur.
Ook moet duidelijk zijn welke personen en externe partijen beheerrechten hebben, waarvoor die rechten worden gebruikt en of ze permanent noodzakelijk zijn. Waar mogelijk kunnen verhoogde rechten tijdelijk worden verleend en kan het gebruik ervan aanvullend worden gecontroleerd.
Een externe leverancier die onderhoud uitvoert aan een bedrijfsapplicatie kan bijvoorbeeld tijdelijk verhoogde rechten nodig hebben. Spreek vooraf af welke rechten nodig zijn en voor hoelang, controleer het gebruik en trek de rechten na afronding van de werkzaamheden weer in.
Wie bepaalt welke toegang noodzakelijk is?
IT-beheer kan technisch vaststellen welke rechten een account heeft, maar kan niet altijd zelfstandig beoordelen of die rechten zakelijk noodzakelijk zijn. Een systeembeheerder weet bijvoorbeeld welke medewerkers toegang hebben tot een financiële applicatie, maar de verantwoordelijke manager of applicatie-eigenaar moet kunnen bepalen of die toegang past bij hun werkzaamheden.
Daarom vraagt goed toegangsbeheer om een duidelijke verdeling van verantwoordelijkheden. De organisatie bepaalt welke toegang noodzakelijk en toegestaan is. IT-beheer zorgt ervoor dat die keuzes technisch correct worden uitgevoerd en dat afwijkingen zichtbaar worden.
Dat geldt ook voor externe partijen. Een leverancier kan toegang nodig hebben tot een specifieke applicatie of server, maar die noodzaak betekent niet automatisch dat permanente of brede toegang gerechtvaardigd is. De organisatie moet kunnen bepalen welke rechten worden verleend, hoe lang ze nodig zijn en wie verantwoordelijk is voor de beoordeling ervan.
Centrale inrichting helpt, maar lost niet alles op
Veel organisaties gebruiken Microsoft Entra ID of een vergelijkbare identiteitsvoorziening om gebruikersaccounts, authenticatie en toegang tot applicaties centraal te beheren. Dat biedt belangrijke voordelen. Gebruikers kunnen met één identiteit bij meerdere toepassingen aanmelden, beveiligingsvoorwaarden kunnen centraal worden toegepast en het beheer van accounts wordt overzichtelijker.
Toch betekent centrale identiteitsinrichting niet automatisch dat alle toegangsrechten centraal worden beheerst. Sommige bedrijfsapplicaties beschikken over eigen gebruikersaccounts of autorisaties. Ook kunnen rechten binnen applicaties, gedeelde bestanden en samenwerkingsomgevingen afzonderlijk worden toegekend.
Een organisatie moet daarom niet alleen kijken naar de centrale gebruikersadministratie, maar ook naar de feitelijke toegang binnen de gebruikte toepassingen. Anders kan een account centraal correct zijn ingericht, terwijl binnen een applicatie nog steeds te ruime of verouderde rechten bestaan.
Toegangsbeheer vraagt om blijvende aandacht
Een goed ingericht toegangsmodel kan na verloop van tijd zijn waarde verliezen wanneer wijzigingen niet consequent worden verwerkt. Nieuwe applicaties worden toegevoegd, medewerkers krijgen andere verantwoordelijkheden en externe partijen krijgen toegang voor tijdelijke projecten. Zonder periodieke controle groeit het verschil tussen de rechten die ooit zijn toegekend en de rechten die werkelijk nodig zijn.
Daarom hoort toegangsbeheer bij regulier IT-beheer. Niet alleen door accounts aan te maken en te verwijderen, maar ook door rechten te beoordelen, afwijkingen te signaleren en verantwoordelijkheden helder vast te leggen. Dat vraagt om technische maatregelen én afspraken binnen de organisatie.
Het doel is niet om medewerkers zoveel mogelijk beperkingen op te leggen. Het doel is dat iedereen de toegang heeft die nodig is om het werk goed te kunnen uitvoeren, terwijl onnodige rechten en onbeheerde toegang worden voorkomen.