Een nieuwe medewerker die op zijn eerste werkdag niet kan inloggen, merkt onmiddellijk dat er iets niet goed is voorbereid. Veel minder zichtbaar is het risico aan de andere kant: iemand die de organisatie al heeft verlaten, maar nog toegang heeft tot bestanden, applicaties of externe systemen. Tussen die twee momenten ligt een voortdurend veranderend geheel van digitale rechten en verantwoordelijkheden.
Onboarding en offboarding lijken administratieve processen. Een laptop klaarzetten, een account aanmaken, apparatuur innemen en een gebruiker blokkeren. In werkelijkheid raken ze aan de continuïteit en informatiebeveiliging van de hele onderneming. Wie toegang krijgt tot bedrijfsinformatie, wie daarover beslist en wanneer die toegang eindigt, zijn geen vragen die IT alleen kan beantwoorden.
Een goede eerste werkdag vraagt om voorbereiding
De voorbereiding begint voordat de medewerker binnenkomt. Een leidinggevende weet welke werkzaamheden iemand gaat uitvoeren; HR kent de startdatum en de formele afspraken. IT kan pas gericht handelen wanneer die informatie tijdig samenkomt. Anders wordt op het laatste moment een werkplek ingericht en krijgen medewerkers soms ruimere rechten dan nodig, eenvoudigweg omdat het werk moet kunnen beginnen.
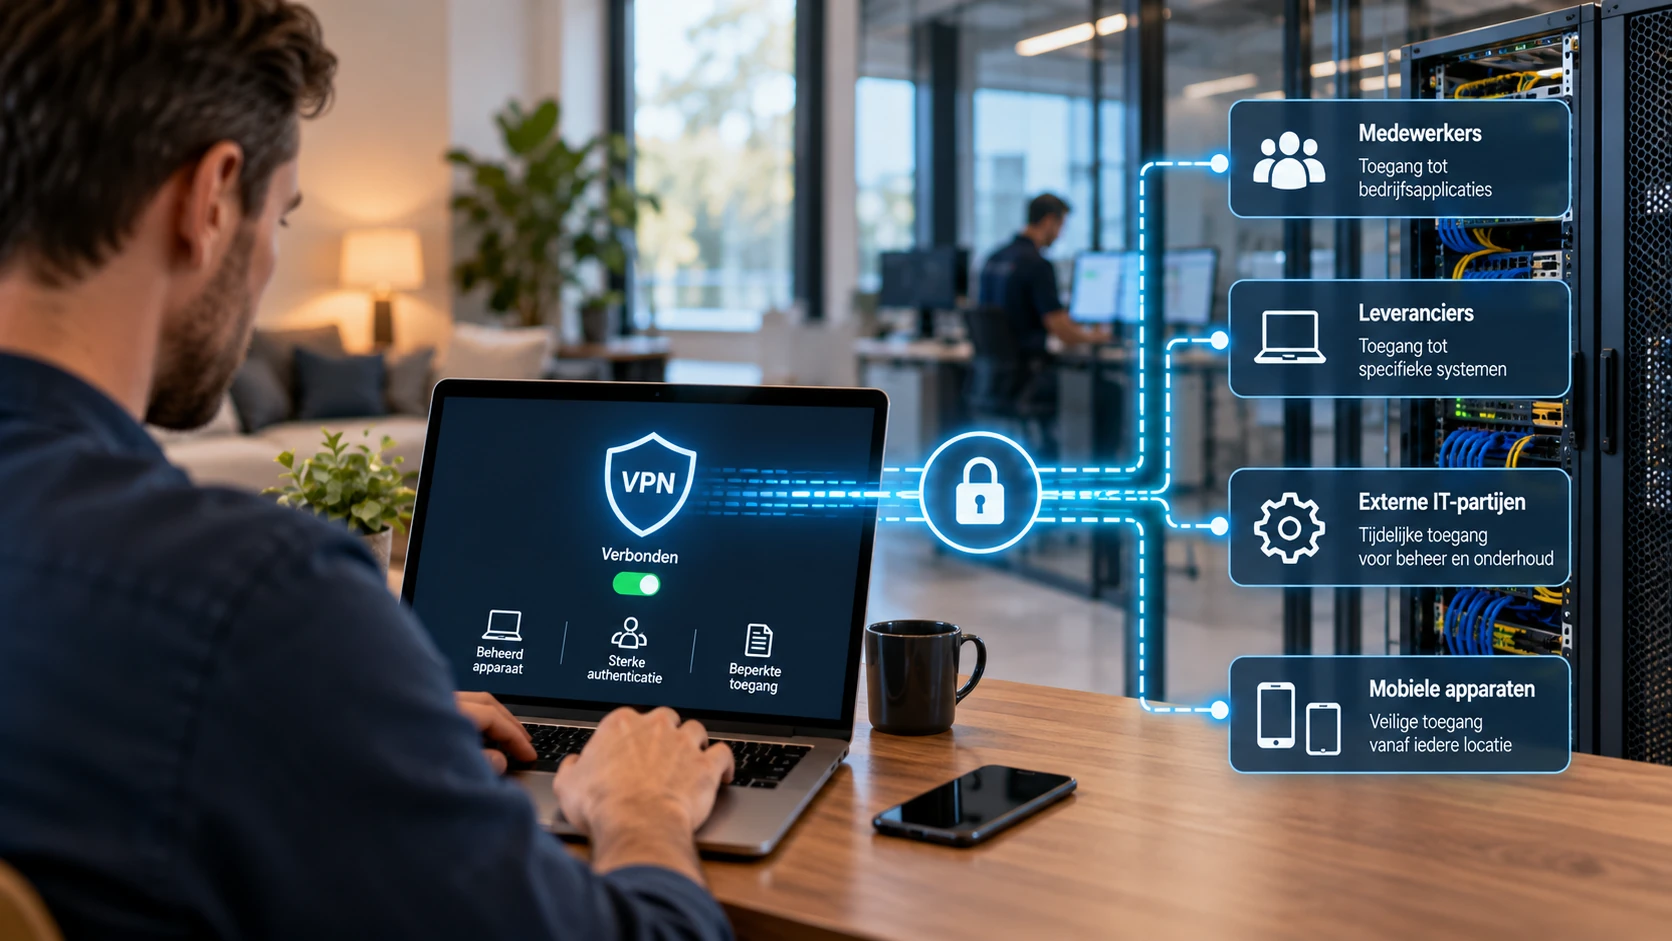
Een werkplek is bovendien allang niet meer uitsluitend een computer op kantoor. Afhankelijk van de functie zijn er een laptop, smartphone of tablet nodig, toegang tot Microsoft 365, specifieke bedrijfsapplicaties en gedeelde informatie. Wie thuis of onderweg werkt, heeft ook buiten kantoor een veilige manier nodig om bij de juiste systemen te komen. Een goed ingerichte start betekent dat alles wat noodzakelijk is beschikbaar is, zonder dat daarmee automatisch toegang tot andere afdelingen of vertrouwelijke gegevens ontstaat.
Dat vraagt om een duidelijke keuze van de organisatie. IT kan bevoegdheden technisch toekennen, maar de verantwoordelijke manager moet bepalen welke informatie en toepassingen bij de functie horen. Wanneer die afweging vooraf is gemaakt, wordt de eerste werkdag eenvoudiger én blijft de toegang beter beheersbaar.
Rechten veranderen, ook als medewerkers blijven
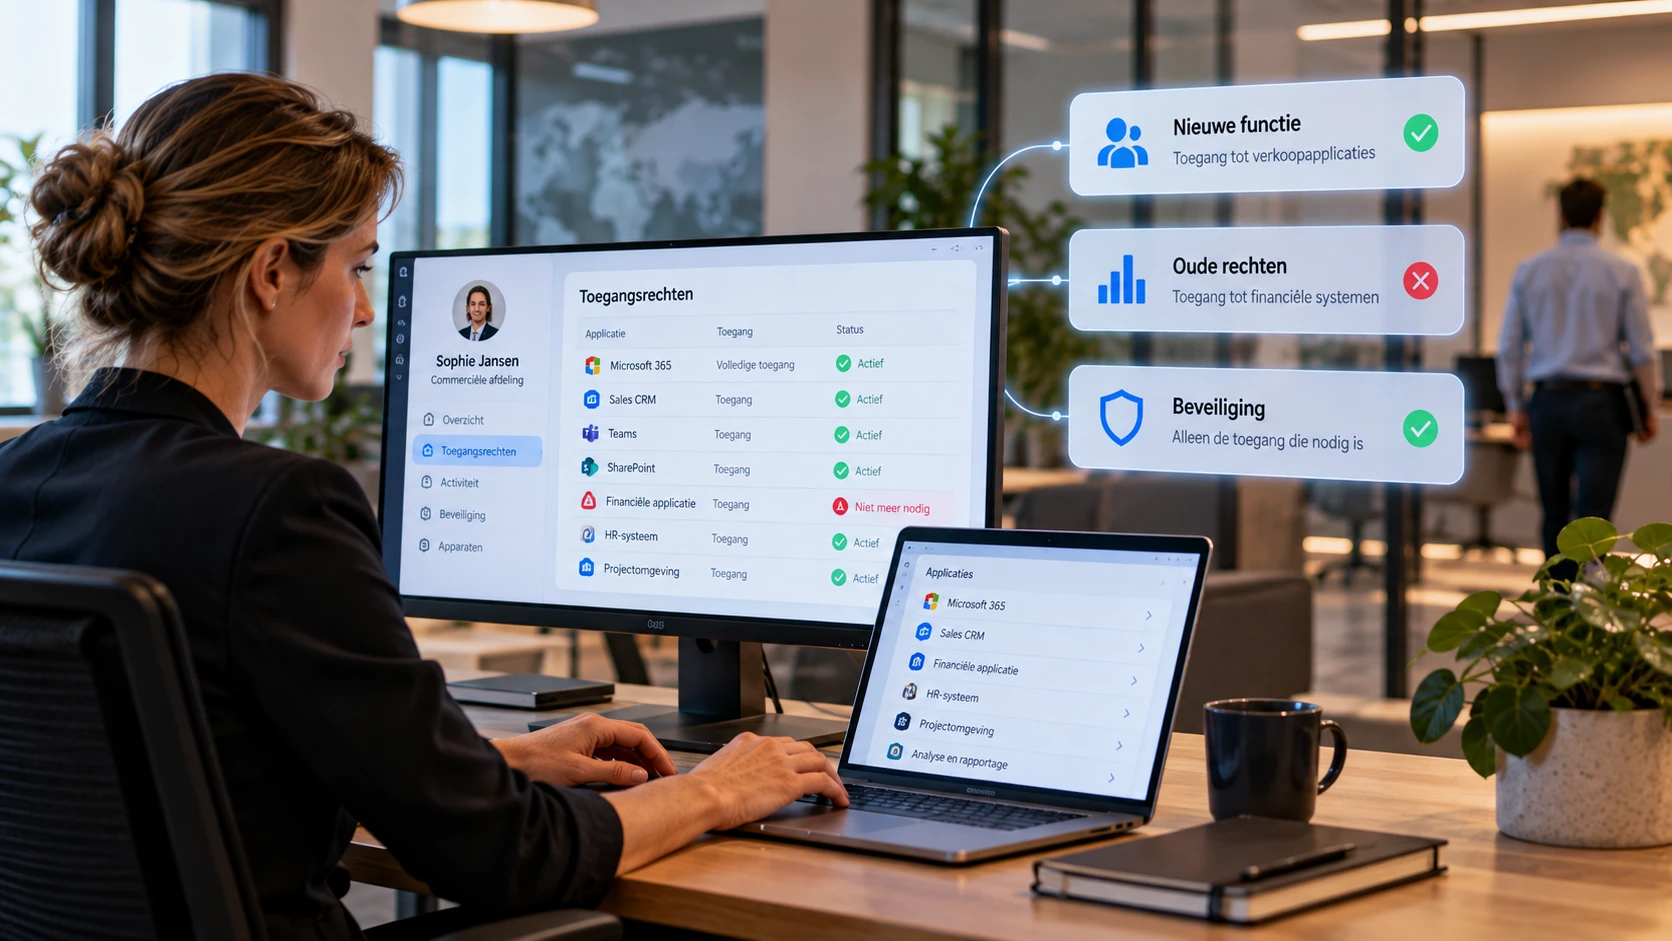
De aandacht gaat vaak uit naar het begin en het einde van een dienstverband. Toch ontstaan veel onnodige bevoegdheden juist daartussen. Medewerkers wisselen van afdeling, nemen tijdelijk taken over of gaan met nieuwe applicaties werken. Nieuwe toegangsrechten worden toegevoegd, terwijl oude ongemerkt blijven bestaan.
Een medewerker die niet langer bij de financiële administratie werkt, heeft bijvoorbeeld niet vanzelfsprekend nog toegang nodig tot dezelfde dossiers. En wie tijdelijk een collega vervangt, hoeft die extra bevoegdheden niet onbeperkt te behouden. Zonder periodieke beoordeling groeit een verzameling rechten die steeds minder aansluit bij de dagelijkse werkzaamheden.
Daarom verdient een functiewijziging dezelfde zorgvuldigheid als een indiensttreding. De leidinggevende beoordeelt wat nodig blijft, wat erbij komt en wat kan vervallen. IT voert de wijziging uit en legt die vast. Zo ontstaat een herkenbaar proces in plaats van een reeks losse verzoeken waarvan later niemand meer precies weet waarom ze zijn goedgekeurd.
Vertrek betekent meer dan een account blokkeren
Bij uitdiensttreding wordt duidelijk hoe belangrijk die samenhang is. Een centraal account blokkeren is noodzakelijk, maar niet altijd voldoende. Een medewerker kan afzonderlijke accounts hebben bij leveranciers, toegang tot externe portalen, een actieve VPN-verbinding of zakelijke gegevens op mobiele apparatuur. Ook bestaande sessies en gedeelde inloggegevens verdienen aandacht.
De juiste aanpak hangt af van de situatie. Bij een gepland vertrek kan de overdracht zorgvuldig worden voorbereid. In een gevoelige situatie kan onmiddellijke beëindiging van toegang nodig zijn. In beide gevallen moet vooraf duidelijk zijn wie het besluit neemt, op welk moment toegang eindigt en wie controleert of alle relevante systemen zijn meegenomen.
Tegelijkertijd mag het vertrek niet leiden tot verlies van bedrijfsinformatie. Correspondentie met klanten, documenten in OneDrive en informatie in Teams of SharePoint kunnen belangrijk zijn voor collega's die werkzaamheden overnemen. Dat vraagt om een bewuste overdracht vóórdat accounts of gegevens worden verwijderd. Daarbij hoort ook een zorgvuldige omgang met privacy: toegang tot een volledige persoonlijke mailbox is niet vanzelfsprekend de juiste oplossing voor een overdrachtsvraag.
Ook de apparatuur vraagt om aandacht. Zakelijke laptops en telefoons moeten worden ingenomen of veilig op afstand kunnen worden beheerd. Wanneer medewerkers privéapparatuur gebruiken voor zakelijke toepassingen, moet duidelijk zijn hoe bedrijfsgegevens kunnen worden verwijderd zonder onnodig in persoonlijke informatie in te grijpen.
Een proces waarop de organisatie kan vertrouwen
De kwetsbaarheid zit vaak niet in de techniek, maar in de overdracht tussen mensen. HR weet dat iemand vertrekt, de leidinggevende denkt dat IT is geïnformeerd en de servicedesk mist de gegevens om alle rechten tijdig in te trekken. Ieder afzonderlijk onderdeel kan naar behoren functioneren, terwijl het geheel toch onvoldoende beheerst is.
Een betrouwbare werkwijze maakt daarom zichtbaar wie een wijziging meldt, wie bevoegdheden goedkeurt, welke handelingen worden uitgevoerd en wanneer de afhandeling is gecontroleerd. De servicedesk heeft hierin een centrale rol: verzoeken registreren, werkzaamheden coördineren, ontbrekende informatie signaleren en de afronding vastleggen. De inhoudelijke verantwoordelijkheid voor toegangsrechten blijft bij de organisatie.
Voor Malenco horen deze processen bij samenhangend IT-beheer. Werkplekken, Microsoft 365, applicaties, mobiele apparaten en beveiliging zijn immers met elkaar verbonden. Door medewerkers niet als een eenmalig account, maar als een veranderende verantwoordelijkheid te benaderen, wordt ondersteuning voorspelbaarder en neemt de kans op achterblijvende toegang af.
Een goede onboarding merkt de nieuwe medewerker vooral doordat alles werkt. Een goede offboarding is minder zichtbaar, maar minstens zo belangrijk: de werkzaamheden kunnen verder, bedrijfsinformatie blijft beschikbaar en de organisatie weet dat toegang op het juiste moment is beëindigd.