Kunstmatige intelligentie krijgt in steeds meer organisaties een plaats in het dagelijkse werk. Medewerkers gebruiken AI om informatie te verzamelen, documenten op te stellen en werkzaamheden sneller uit te voeren. De mogelijkheden worden echter aanzienlijk groter wanneer een AI-toepassing niet alleen antwoorden geeft, maar ook zelfstandig bestanden kan openen, aanpassen en opdrachten kan uitvoeren. Daarmee verandert niet alleen de manier waarop medewerkers werken, maar ook de betekenis van de toegangsrechten en beveiligingsmaatregelen die een organisatie heeft ingericht.
Bij een van onze klanten ontstond precies die situatie. Een medewerker was begonnen met het gebruik van een AI-agent op zijn werkplek. De toepassing draaide onder een zakelijk account en het was de verwachting dat in de toekomst meer collega's ermee zouden gaan werken. De organisatie wilde de mogelijkheden van AI benutten, maar had nog niet vastgesteld welke gevolgen dat zou hebben voor de beveiliging van haar bedrijfsinformatie en systemen. Voor Malenco was dat aanleiding om de bestaande IT-omgeving opnieuw te beoordelen, ditmaal vanuit de mogelijkheden die een zelfstandig handelende AI-agent met zich meebrengt.
Een medewerker heeft toegang. Zijn AI-agent mogelijk ook.
Een traditionele AI-chattoepassing verwerkt doorgaans de informatie die een gebruiker bewust invoert of uploadt. Een AI-agent op de werkplek kan veel verder gaan. Afhankelijk van de beschikbare functies en instellingen kan zo'n toepassing bestanden doorzoeken, documenten aanpassen, scripts uitvoeren en andere systemen benaderen. Daarbij maakt de agent gebruik van de rechten en verbindingen die op de werkplek beschikbaar zijn. Voor een fileserver is een bestand dat door een medewerker wordt geopend in veel gevallen niet te onderscheiden van hetzelfde bestand dat namens die medewerker door een AI-agent wordt gelezen.
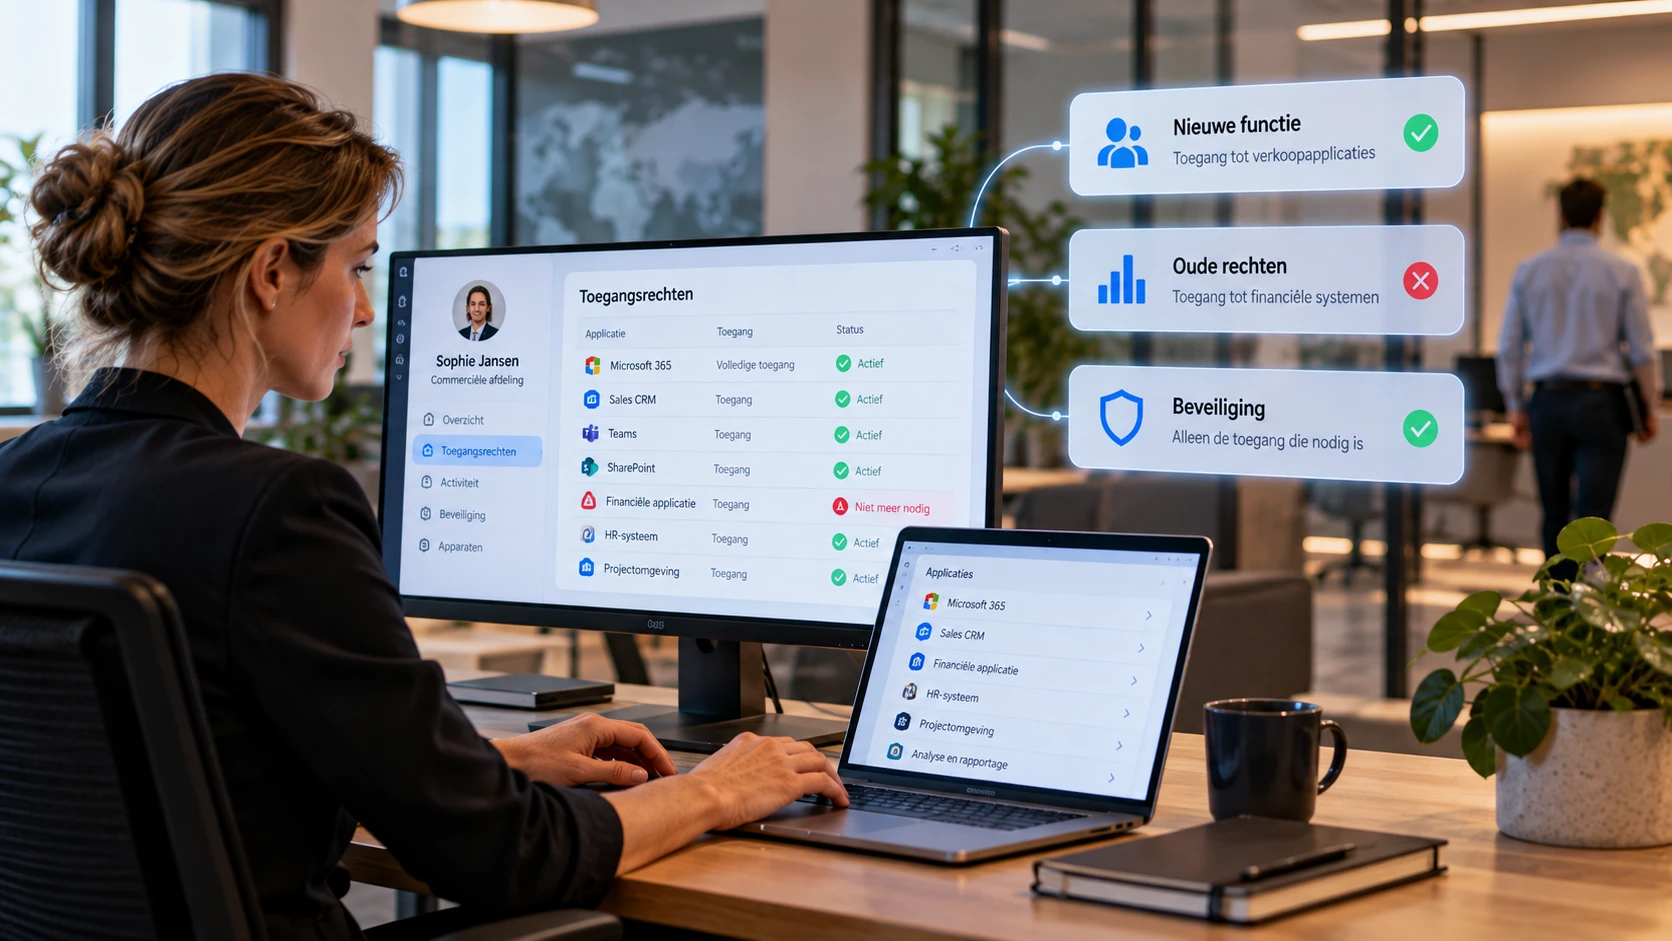
Dat verschil is belangrijker dan het op het eerste gezicht lijkt. In veel ondernemingen hebben medewerkers in de loop der jaren toegang gekregen tot uiteenlopende netwerkmappen. Soms zijn die rechten ruimer dan voor hun huidige werkzaamheden noodzakelijk is. Zolang medewerkers vooral handmatig door bestanden navigeren, blijven dergelijke toegangsrechten vaak buiten beeld. Een AI-agent kan echter in korte tijd grote hoeveelheden informatie verzamelen en combineren. Daardoor kan een bestaande, nauwelijks opgemerkte tekortkoming in het rechtenbeheer ineens veel grotere gevolgen krijgen.
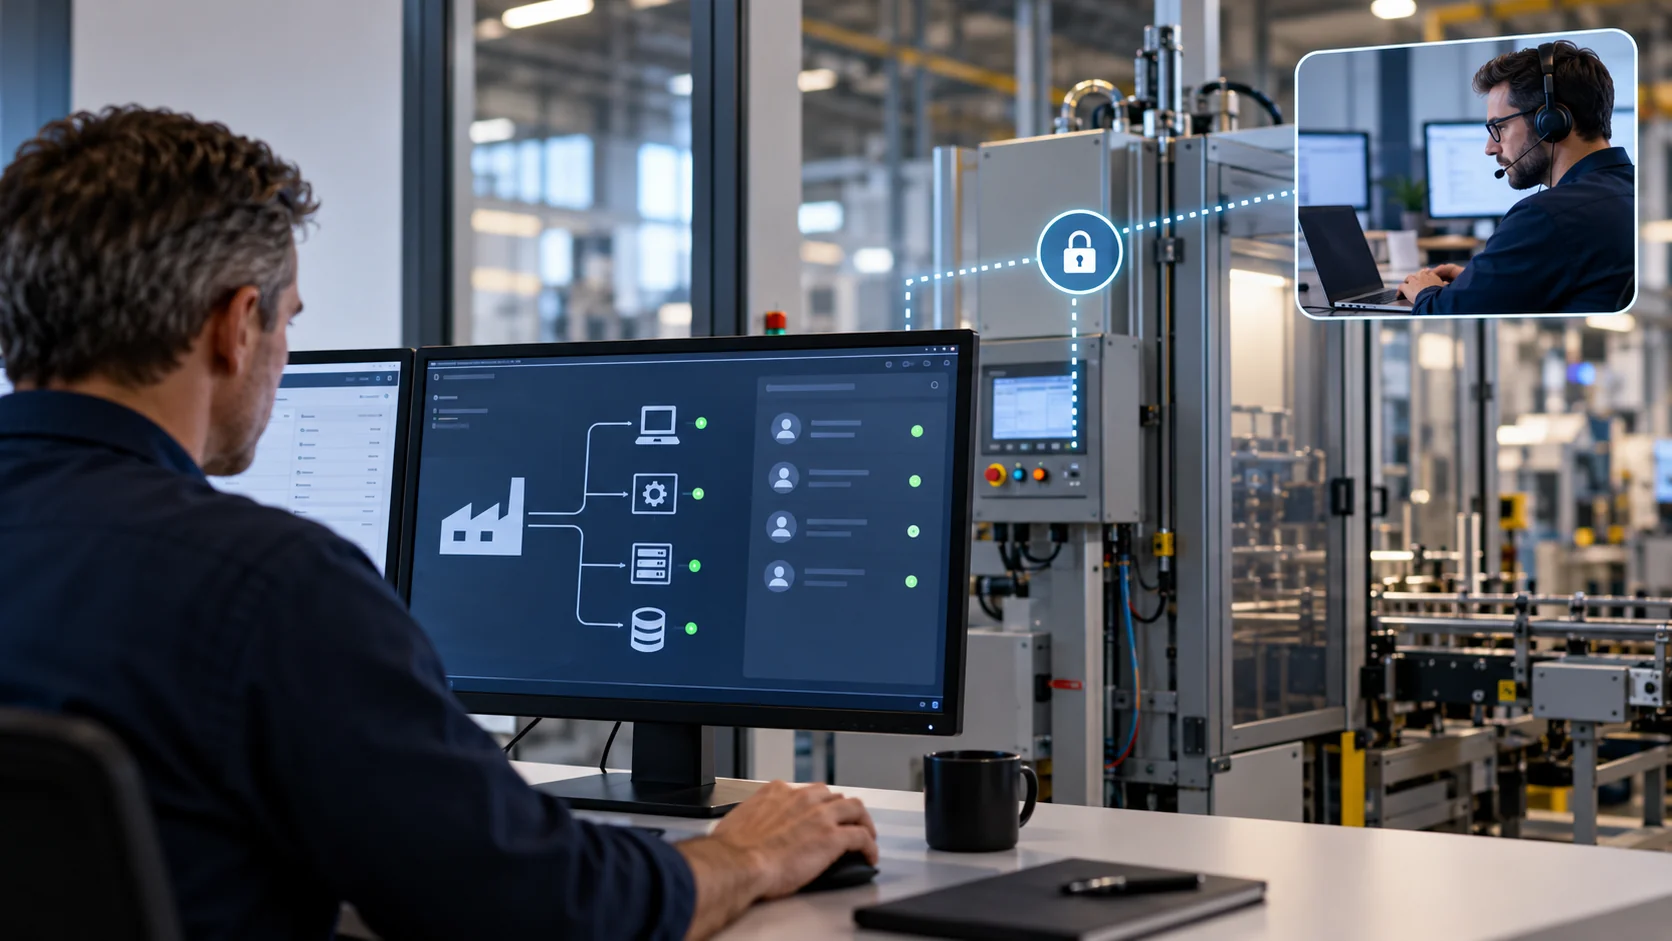
Bij deze klant speelde bovendien mee dat de IT-omgeving niet uitsluitend uit kantoorautomatisering bestond. Er waren ook systemen voor procesautomatisering en cameratoezicht aanwezig, die via afzonderlijke netwerksegmenten en specifieke toegangsgroepen werden afgeschermd. Sommige werkplekken hadden voor hun normale werkzaamheden toegang tot deze systemen. Wanneer op zo'n werkplek een AI-agent wordt gebruikt, moet worden onderzocht of die agent dezelfde verbindingen kan benutten. De bestaande netwerkbeveiliging kan technisch correct functioneren, terwijl de mogelijkheden van een toepassing op een toegestane werkplek toch verder reiken dan oorspronkelijk was voorzien.
Daarmee werd duidelijk dat de beoordeling niet kon worden beperkt tot de vraag of de gekozen AI-toepassing betrouwbaar was. Ook de inrichting van de werkplek, de rechten van de gebruiker en de toegang tot andere bedrijfssystemen moesten worden meegenomen.
De risico's beperken zich niet tot het uitlekken van informatie
Veel gesprekken over AI-beveiliging gaan over vertrouwelijke gegevens die bij een externe AI-leverancier terechtkomen. Dat is een belangrijk aandachtspunt, zeker wanneer medewerkers werken met persoonsgegevens, financiële informatie of gegevens van klanten en leveranciers. Bij AI-agents komt daar echter een tweede risico bij: de toepassing kan ook wijzigingen aanbrengen in de omgeving waarin zij werkt.
Een agent die schrijfrechten heeft op een gedeelde map, kan bijvoorbeeld documenten overschrijven of bestanden verwijderen. Een onjuist uitgevoerde opdracht kan gevolgen hebben voor een hele mapstructuur. Wanneer bestanden worden gesynchroniseerd via een samenwerkingsplatform, kunnen ongewenste wijzigingen zich bovendien snel verspreiden. Dat hoeft niet het gevolg te zijn van kwaadwillend gedrag. Ook een verkeerd geïnterpreteerde instructie of een fout in een gegenereerd script kan voldoende zijn om bedrijfsprocessen te verstoren.
Daarnaast kan een AI-agent worden beïnvloed door informatie die hij tijdens zijn werkzaamheden tegenkomt. Een document, e-mail of webpagina kan verborgen instructies bevatten die bedoeld zijn om het gedrag van de agent te veranderen. Deze techniek, bekend als prompt-injectie, maakt duidelijk waarom een opdracht die afkomstig lijkt van een vertrouwde gebruiker niet automatisch tot veilige handelingen leidt. Een agent kan immers informatie verwerken waarvan de inhoud niet door die gebruiker is gecontroleerd.
Ook uitbreidingen en koppelingen verdienen aandacht. AI-agents kunnen aanvullende software en externe diensten gebruiken om meer taken uit te voeren. Daarmee ontstaat een afhankelijkheid van softwarecomponenten die niet noodzakelijk onder het bestaande applicatiebeheer vallen. Een medewerker die zelfstandig een uitbreiding installeert, kan onbedoeld nieuwe toegang tot bestanden, accounts of bedrijfsinformatie mogelijk maken.
Voor de klant bracht Malenco deze verschillende risico's samen in een beoordeling van vertrouwelijkheid, beschikbaarheid, bevoegdheden, softwarekoppelingen en de betrouwbaarheid van de resultaten. Het doel was niet om ieder denkbaar risico afzonderlijk technisch op te lossen, maar om vast te stellen welke bestaande beveiligingsmaatregelen voldoende bescherming boden en waar aanvullende afspraken of beperkingen nodig waren.
Eerst de grenzen bepalen, daarna het gebruik uitbreiden
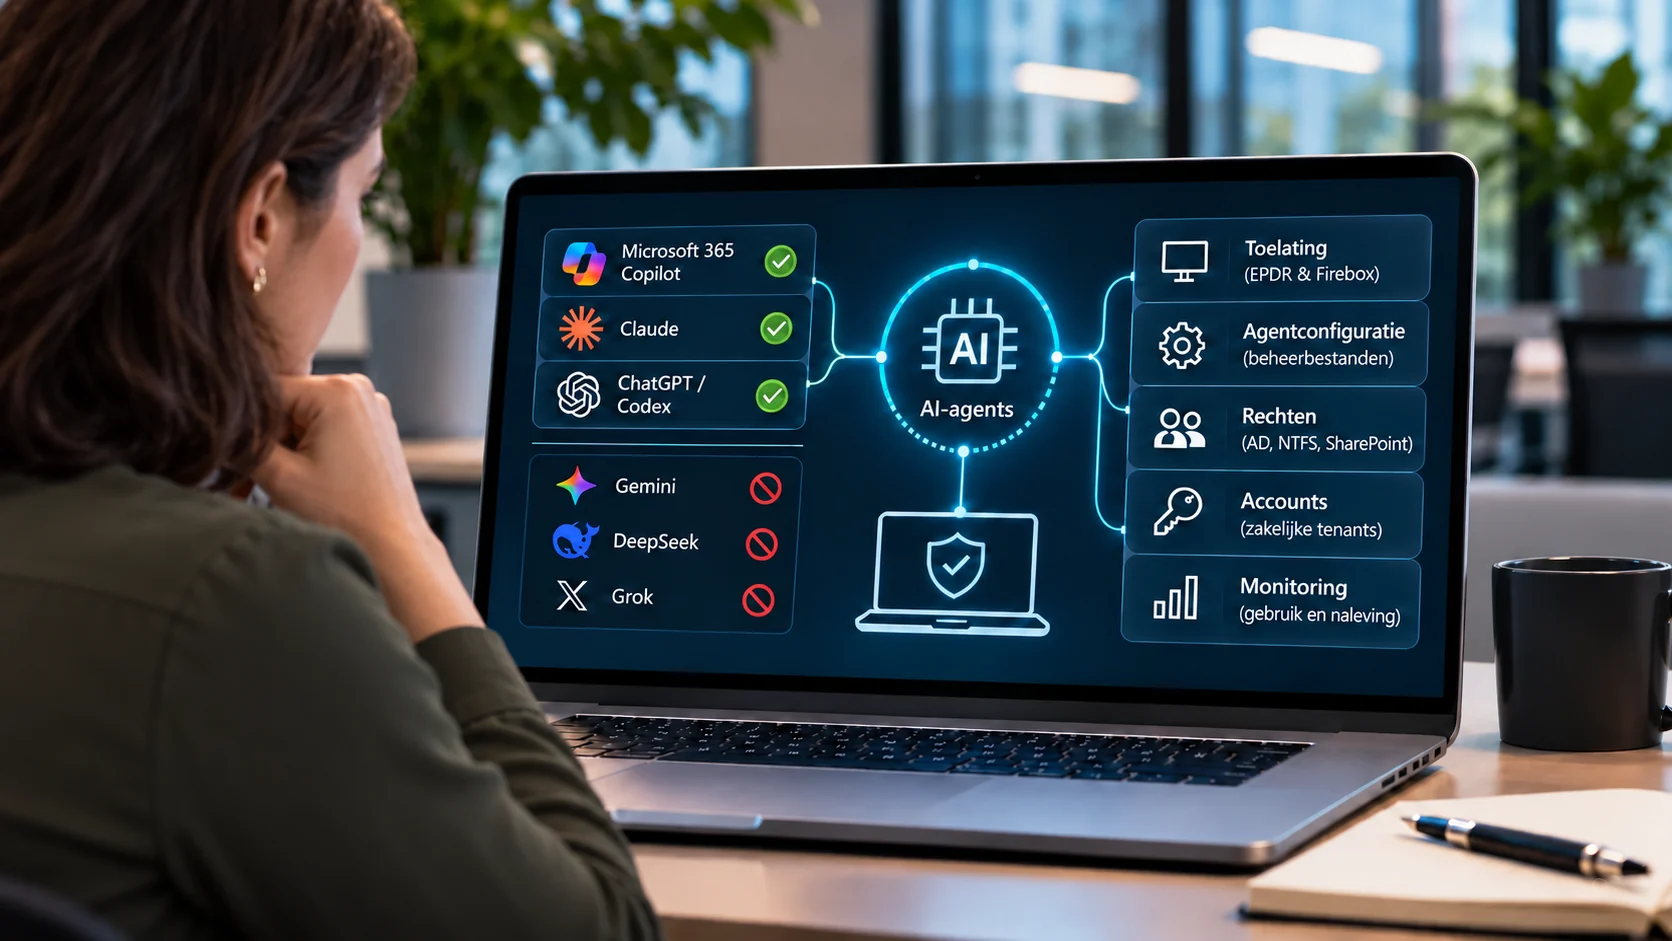
Omdat het gebruik van AI-agents nog beperkt was tot één werkplek, kon de organisatie de beveiliging relatief overzichtelijk inrichten. Malenco adviseerde om de agent uitsluitend toegang te geven tot een aangewezen lokale werkmap en rechtstreekse toegang tot netwerkschijven te beperken. Daarmee zou worden voorkomen dat de toepassing zonder duidelijke noodzaak grote hoeveelheden bedrijfsinformatie kon doorzoeken of wijzigen. Ook werd geadviseerd functies voor het uitvoeren van code en het gebruiken van niet-goedgekeurde uitbreidingen uit te schakelen.
Een ander belangrijk uitgangspunt was dat AI-agents niet gebruikt zouden worden onder accounts met beheerrechten of op werkplekken met toegang tot gevoelige procesautomatisering. De bestaande netwerksegmentatie bleef daarmee onderdeel van de beveiligingsaanpak. Daarnaast adviseerde Malenco om uitsluitend goedgekeurde zakelijke AI-accounts toe te staan, sterke authenticatie te verplichten en andere AI-toepassingen waar nodig via de bestaande endpoint- en netwerkbeveiliging te beperken.
De beoordeling maakte ook duidelijk dat technische instellingen slechts een deel van de oplossing vormen. De organisatie moest vastleggen welke informatie met AI verwerkt mag worden, wie nieuwe toepassingen of koppelingen mag goedkeuren en hoe medewerkers de resultaten controleren voordat zij worden gebruikt. Daarbij hoort ook aandacht voor de verwerking van persoonsgegevens, de afspraken met AI-leveranciers en de mogelijkheid om achteraf vast te stellen welke handelingen zijn uitgevoerd.
Malenco stelde daarom voor om de geïdentificeerde risico's samen met de klant te beoordelen op kans en impact. Op basis daarvan konden de belangrijkste maatregelen worden geprioriteerd en binnen de bestaande IT-omgeving worden uitgewerkt. Het advies beschreef dus niet alleen een gewenste technische inrichting, maar ook een werkwijze waarmee de organisatie het AI-gebruik gecontroleerd verder zou kunnen ontwikkelen. Of alle voorgestelde maatregelen inmiddels zijn uitgevoerd, maakt geen deel uit van deze casus.
Nieuwe technologie vraagt om een nieuwe beoordeling van bestaande beveiliging
Deze praktijkervaring laat zien dat de introductie van een AI-agent niet noodzakelijk vraagt om een volledig nieuwe IT-infrastructuur. De klant beschikte al over netwerksegmentatie, endpointbeveiliging, toegangsbeheer en voorzieningen voor gegevensherstel. Die maatregelen vormden een bruikbare basis, maar moesten opnieuw worden bekeken vanuit de mogelijkheden van software die zelfstandig namens een gebruiker kan handelen.
Dat is een wezenlijk verschil met de gebruikelijke introductie van een nieuwe kantoorapplicatie. Bij een AI-agent is niet alleen van belang welke functies de software aanbiedt, maar vooral welke gegevens, bevoegdheden en systemen zij vanuit haar werkplek kan bereiken. Een organisatie die dat pas onderzoekt nadat tientallen medewerkers met verschillende agents werken, loopt het risico dat toegangsrechten, gegevensverwerking en applicatiebeheer zich al buiten het zicht van IT hebben ontwikkeld.
In deze situatie kon Malenco de risico's beoordelen voordat het gebruik breed werd uitgerold. Daardoor ontstond ruimte om de mogelijkheden van AI te verkennen zonder de bestaande beveiligingsprincipes los te laten. Niet door nieuwe technologie bij voorbaat te blokkeren, maar door vooraf vast te stellen binnen welke grenzen zij verantwoord kan worden gebruikt.
De belangrijkste les is daarmee breder dan AI alleen. Iedere technologische verandering kan gevolgen hebben voor de manier waarop bestaande toegangsrechten en beveiligingsmaatregelen in de praktijk functioneren. Goed IT-beheer houdt daarom niet op bij het beveiligen van de omgeving zoals die vandaag is ingericht. Het vraagt ook om het tijdig herkennen van wat nieuwe toepassingen morgen binnen diezelfde omgeving mogelijk maken.