Een medewerker opent een bestand op zijn werkplek. Een productiemachine wisselt gegevens uit met een centrale server. Een externe leverancier maakt verbinding om onderhoud uit te voeren. En op hetzelfde bedrijfsnetwerk zijn mogelijk ook printers, camera's, draadloze apparatuur en systemen voor gebouwbeheer aangesloten.
Al deze apparaten en systemen hebben netwerktoegang nodig, maar niet noodzakelijk tot dezelfde onderdelen van de IT-omgeving. Toch zijn bedrijfsnetwerken in de loop der jaren vaak zo gegroeid dat systemen elkaar veel gemakkelijker kunnen bereiken dan voor hun functie noodzakelijk is.
Zolang alles goed functioneert, blijft dat meestal onopgemerkt. Maar wanneer een werkplek wordt gecompromitteerd, een leverancier ongewenste toegang krijgt of een apparaat onvoldoende beveiligd blijkt, kan die onderlinge bereikbaarheid de gevolgen aanzienlijk vergroten.
Netwerksegmentatie draait daarom niet alleen om het indelen van een netwerk. Het gaat om het beheersen van welke systemen met elkaar mogen communiceren, en onder welke voorwaarden.
Een netwerk groeit, maar de toegangsgrenzen groeien niet vanzelf mee
Bedrijfsnetwerken worden zelden in één keer ontworpen en vervolgens jarenlang ongewijzigd gebruikt. Organisaties nemen nieuwe applicaties in gebruik, breiden productielocaties uit, koppelen vestigingen aan elkaar en geven leveranciers toegang tot systemen die zij moeten onderhouden.
Bij iedere uitbreiding worden verbindingen toegevoegd. Een nieuwe server moet bereikbaar zijn vanaf bepaalde werkplekken. Een productiemachine moet gegevens uitwisselen met een ERP-systeem. Een leverancier heeft toegang nodig tot een besturingssysteem of industriële installatie. Vaak wordt vooral gekeken of de verbinding werkt, en minder naar welke andere systemen daardoor bereikbaar worden.
Na verloop van tijd kan zo een omgeving ontstaan waarin verschillende soorten apparatuur zich in hetzelfde netwerk bevinden of waarin tussen netwerken nauwelijks beperkingen gelden. Een administratieve werkplek, een draadloze gastverbinding en een productieomgeving hebben echter een heel verschillend risicoprofiel.
Dat betekent niet dat deze onderdelen volledig van elkaar moeten worden afgesloten. Het betekent wel dat hun onderlinge communicatie een bewuste keuze moet zijn, in plaats van een vanzelfsprekend gevolg van de netwerkinrichting.
Wat is netwerksegmentatie?
Netwerksegmentatie is het opdelen van een netwerk in afzonderlijke delen, waarbij de communicatie tussen die delen gecontroleerd wordt. Welke systemen met elkaar mogen communiceren, wordt bepaald op basis van hun functie, de benodigde gegevensuitwisseling en de risico's die daarbij horen.
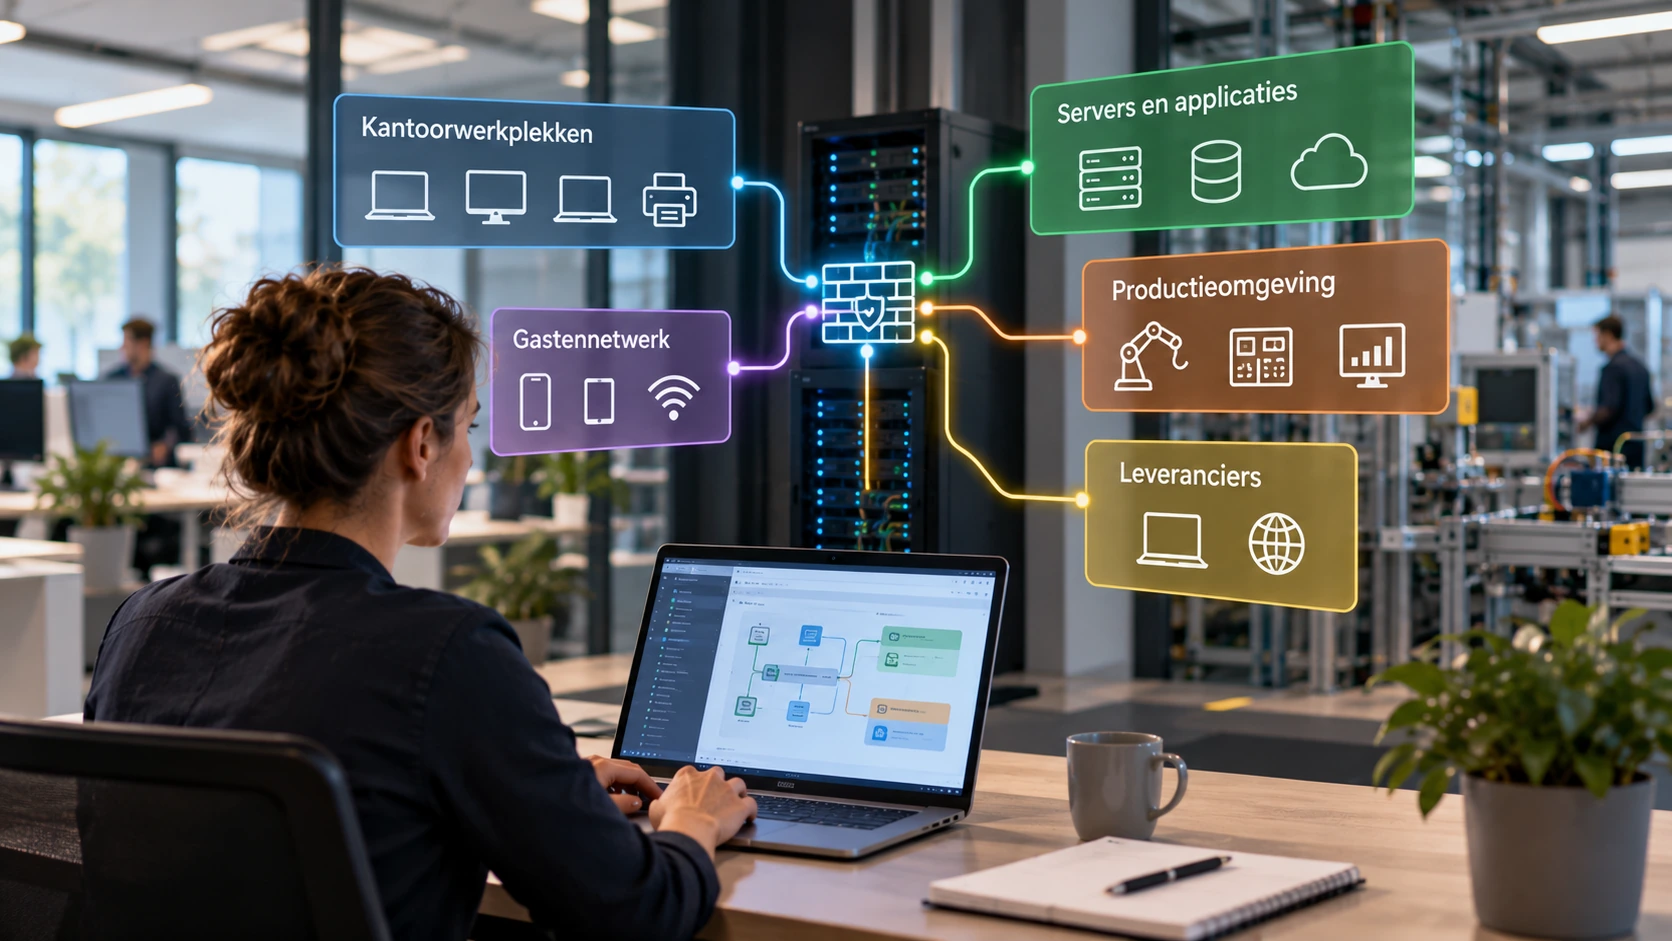
Een organisatie kan bijvoorbeeld onderscheid maken tussen kantoorwerkplekken, servers, productieapparatuur, gastennetwerken en systemen voor gebouwbeheer. Binnen die onderdelen kan vervolgens verdere scheiding nodig zijn, afhankelijk van de gevoeligheid van systemen en de gevolgen van een verstoring.
Technisch wordt netwerksegmentatie vaak gerealiseerd met VLAN's, routers, firewalls en toegangsregels. Een VLAN kan apparaten logisch in een afzonderlijk netwerk plaatsen, maar vormt op zichzelf nog geen volledige beveiligingsmaatregel. Wanneer het verkeer tussen VLAN's zonder beperkingen wordt doorgelaten, is er wel een technische indeling, maar nauwelijks sprake van effectieve toegangsbeheersing.
Het belangrijkste is daarom niet hoeveel segmenten een netwerk heeft, maar welke communicatie tussen die segmenten daadwerkelijk is toegestaan.
Het verschil tussen een open en een gesegmenteerd netwerk
Weinig gesegmenteerd netwerk
In een weinig gesegmenteerde omgeving kunnen systemen vaak verbinding maken met veel andere apparaten en diensten, ook wanneer dat voor hun dagelijkse werkzaamheden niet nodig is. Een aanvaller die toegang krijgt tot één onderdeel van het netwerk, kan daardoor mogelijk andere systemen benaderen, onderzoeken of aanvallen.
- Systemen kunnen elkaar vaak bereiken zonder duidelijke functionele noodzaak.
- Een gecompromitteerd apparaat heeft mogelijk toegang tot andere netwerkonderdelen.
- Het is moeilijker om per systeemgroep passende beveiligingsregels toe te passen.
Gesegmenteerd netwerk
Bij een goed gesegmenteerd netwerk is die bewegingsvrijheid beperkter. Werkplekken kunnen bijvoorbeeld de benodigde bedrijfsapplicaties bereiken, zonder rechtstreeks toegang te hebben tot beheerinterfaces van netwerkapparatuur of productiesystemen. Een gastennetwerk biedt internettoegang, maar geen toegang tot interne bedrijfsvoorzieningen.
- Communicatie tussen netwerkonderdelen wordt beperkt tot noodzakelijke verbindingen.
- Een incident kan beter worden ingeperkt doordat niet alle systemen rechtstreeks bereikbaar zijn.
- Toegangsregels kunnen worden afgestemd op functie, gevoeligheid en bedrijfsbelang.
Segmentatie voorkomt niet dat een systeem wordt aangevallen of gecompromitteerd. Wel kan zij de mogelijkheden beperken om vanuit dat systeem andere onderdelen van de organisatie te bereiken. Daarmee is netwerksegmentatie een belangrijke maatregel om de impact van beveiligingsincidenten te verkleinen.
Waarom netwerksegmentatie juist bij productieomgevingen belangrijk is
In productiebedrijven komen vaak verschillende generaties technologie samen. Moderne kantoorwerkplekken en cloudapplicaties functioneren naast machines en industriële besturingssystemen die jarenlang in gebruik blijven.
Sommige van deze systemen gebruiken verouderde besturingssystemen of communicatieprotocollen. Software-updates zijn niet altijd eenvoudig uit te voeren, bijvoorbeeld omdat de fabrikant een specifieke configuratie voorschrijft of omdat een update de werking van een productieproces kan beïnvloeden.
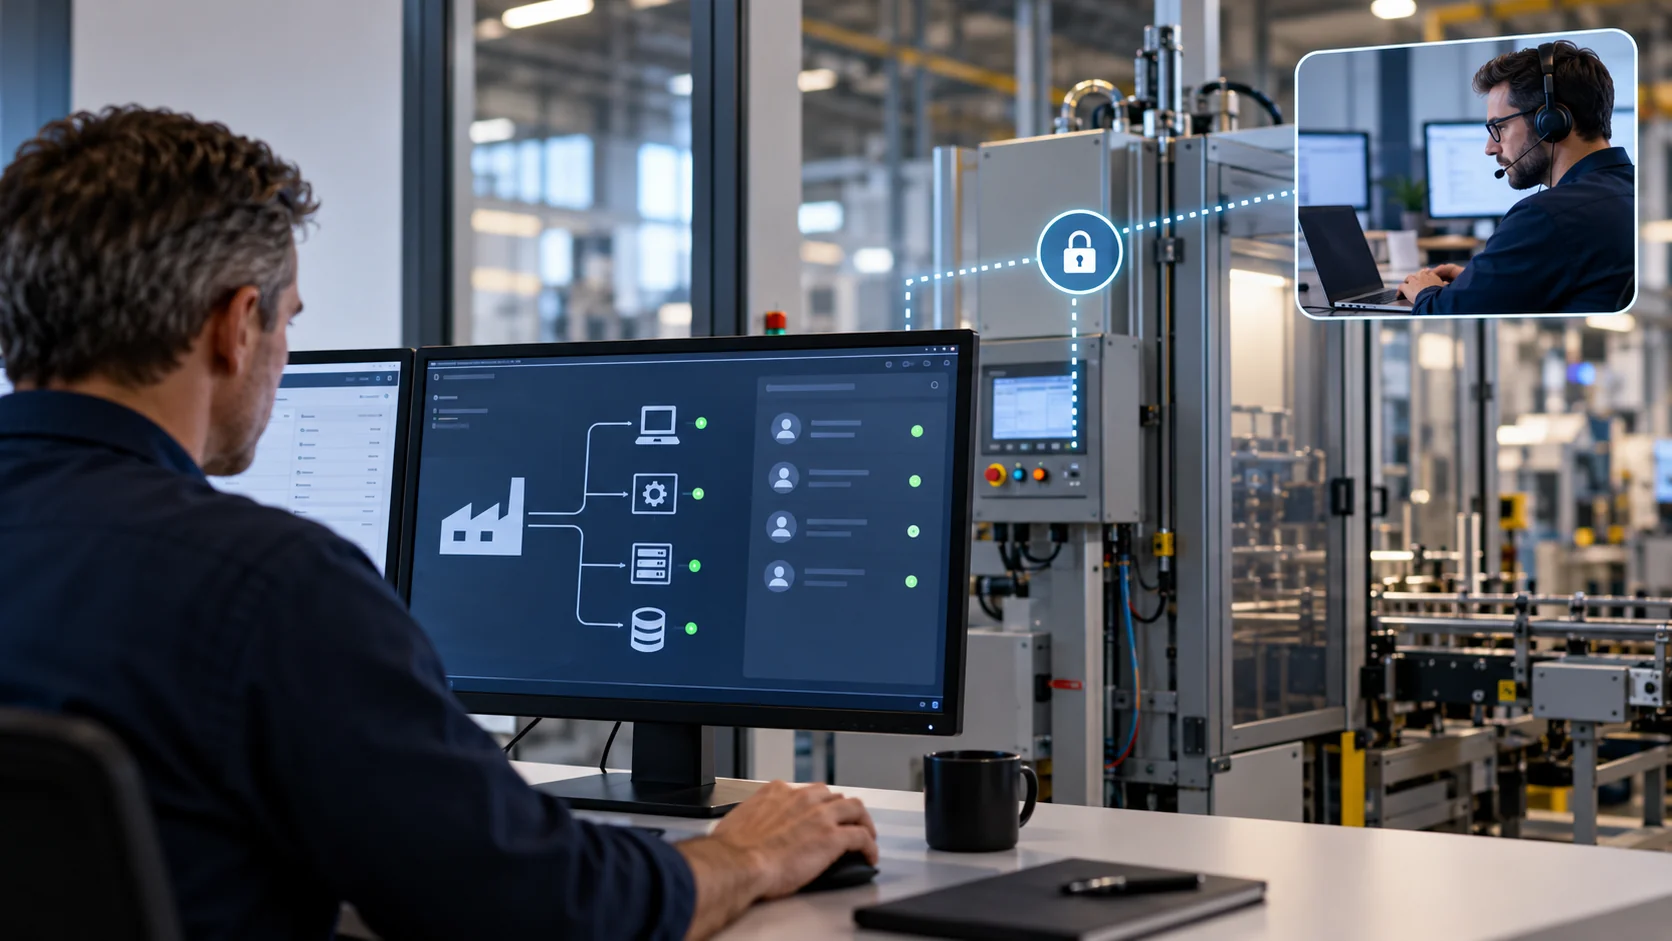
Juist in dergelijke omgevingen is het belangrijk om de bereikbaarheid van systemen zorgvuldig te beperken. Een productiemachine hoeft doorgaans niet rechtstreeks bereikbaar te zijn vanaf iedere kantoorwerkplek. Een externe onderhoudspartij heeft mogelijk toegang nodig tot één specifieke installatie, maar niet tot de volledige productieomgeving.
Daarbij moet rekening worden gehouden met de werkelijke communicatiebehoeften. Productiesystemen kunnen afhankelijk zijn van centrale databases, planningssoftware, bestandsuitwisseling of andere voorzieningen. Wanneer netwerkverbindingen zonder voldoende onderzoek worden geblokkeerd, kan dat de productie verstoren.
Netwerksegmentatie vraagt daarom om samenwerking tussen IT-beheer, productie, applicatieverantwoordelijken en leveranciers. Niet alleen de technische mogelijkheden, maar ook de bedrijfsprocessen bepalen hoe de scheiding moet worden ingericht.
Vier aandachtspunten voor een goede segmentatie
1. Inzicht in systemen en afhankelijkheden
Breng in kaart welke apparaten, applicaties en diensten aanwezig zijn en welke communicatie zij nodig hebben. Zonder dat inzicht bestaat het risico dat noodzakelijke verbindingen worden geblokkeerd of ongewenste verbindingen juist open blijven.2. Scheiding op basis van functie en risico
Deel systemen niet uitsluitend in op basis van fysieke locatie of technische eigenschappen. Kijk ook naar hun rol in de bedrijfsvoering, de gevoeligheid van gegevens en de gevolgen wanneer een systeem wordt gecompromitteerd.3. Beheersing van onderlinge communicatie
Bepaal expliciet welke verbindingen tussen segmenten zijn toegestaan. Beperk toegang tot beheerinterfaces, servers en andere kritieke voorzieningen tot de systemen en gebruikers die deze daadwerkelijk nodig hebben.4. Controle en onderhoud van toegangsregels
Netwerken veranderen voortdurend. Nieuwe applicaties, leveranciers en apparatuur kunnen nieuwe verbindingen noodzakelijk maken. Controleer daarom periodiek of bestaande toegangsregels nog passen bij de actuele omgeving.
Een goede segmentatie is geen eenmalige configuratie, maar een onderdeel van het structurele netwerkbeheer.
Segmentatie werkt alleen wanneer toegangsregels worden gehandhaafd
Een netwerk kan op papier zorgvuldig zijn ingedeeld, terwijl de praktijk veel minder bescherming biedt. Dat gebeurt bijvoorbeeld wanneer tussen segmenten brede firewallregels zijn ingesteld om communicatieproblemen te voorkomen.
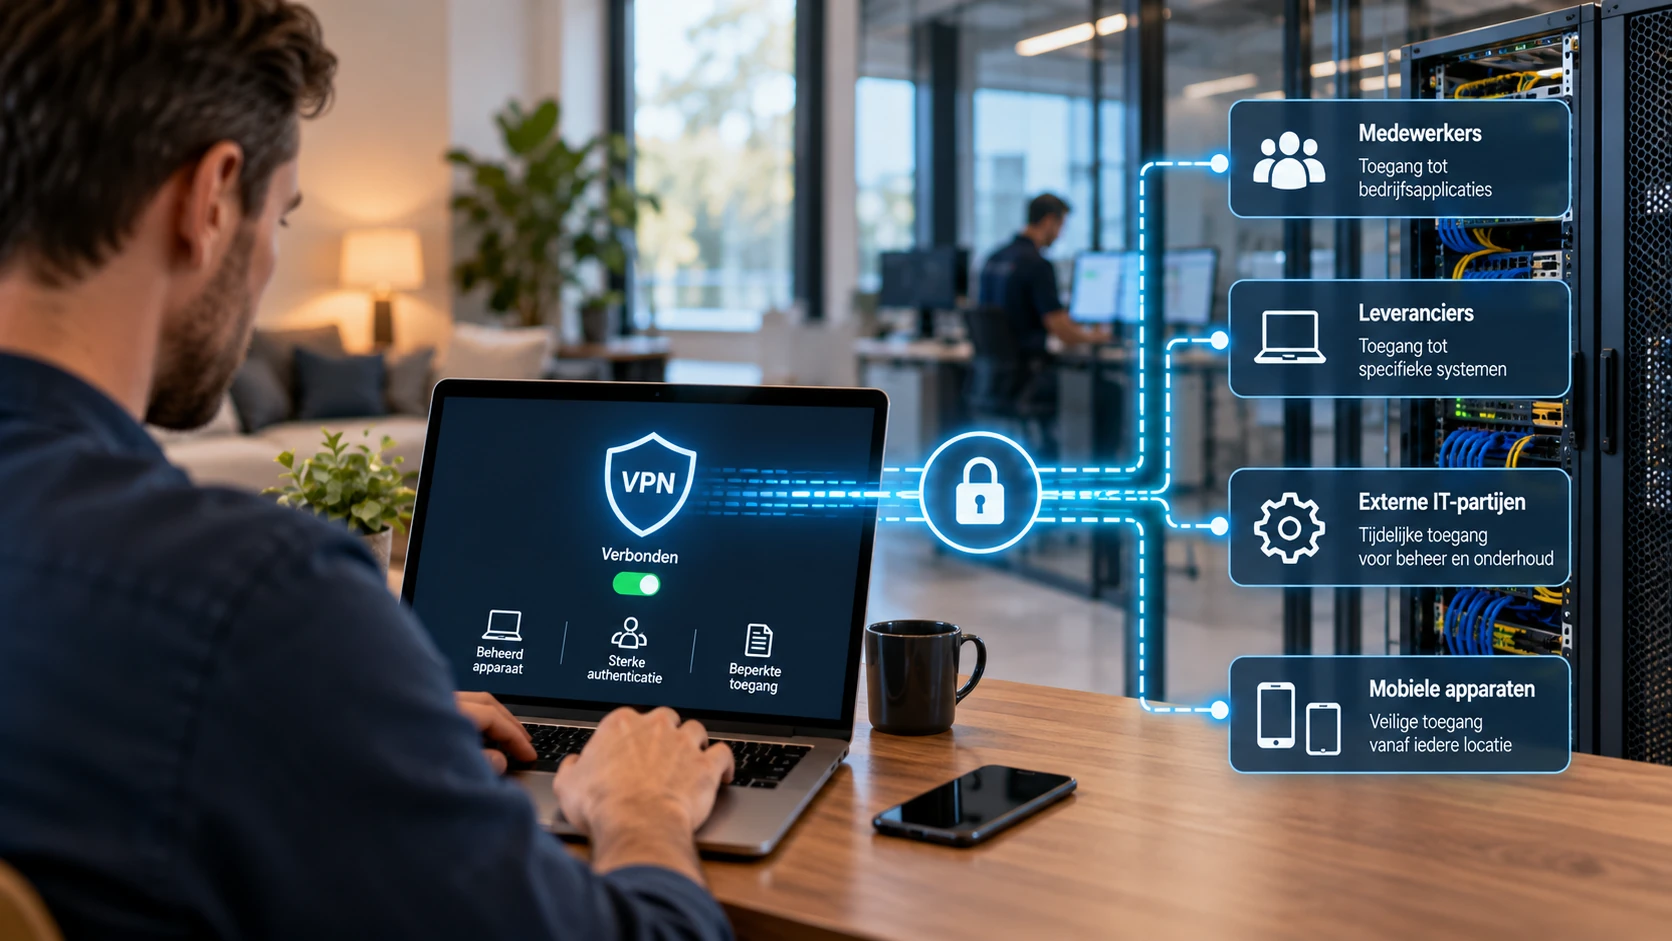
Een regel die alle verbindingen van een kantoorsegment naar een serversegment toestaat, maakt het netwerk wel overzichtelijker, maar beperkt de toegangsrechten nauwelijks. Hetzelfde geldt wanneer beheerinterfaces vanaf algemene werkplekken bereikbaar blijven of wanneer externe leveranciers via een VPN toegang krijgen tot een veel groter deel van het netwerk dan nodig is.
Daarom moeten toegangsregels zo specifiek mogelijk aansluiten op de werkelijke communicatiebehoefte. Waar mogelijk wordt uitsluitend het noodzakelijke verkeer toegestaan, bijvoorbeeld tussen bepaalde systemen en voor specifieke toepassingen of diensten.
Ook beheerverbindingen verdienen afzonderlijke aandacht. Toegang tot switches, firewalls, hypervisors en andere centrale infrastructuur geeft vaak vergaande mogelijkheden om de IT-omgeving te beïnvloeden. Het is daarom verstandig deze toegang te scheiden van regulier gebruikersverkeer en aanvullende beveiligingsmaatregelen toe te passen.
Segmentatie staat bovendien niet los van identiteits- en toegangsbeheer. Een netwerkverbinding die technisch is toegestaan, betekent nog niet dat iedere gebruiker of leverancier toegang tot de achterliggende applicatie mag krijgen. Beide vormen van toegangsbeheersing vullen elkaar aan.
Wat betekent netwerksegmentatie voor de continuïteit?
De waarde van netwerksegmentatie wordt vaak vooral vanuit cybersecurity bekeken. Maar ook voor de beschikbaarheid en beheersbaarheid van de IT-omgeving kan een duidelijke netwerkindeling belangrijk zijn.
Wanneer een incident beperkt blijft tot een bepaald netwerkonderdeel, kunnen andere systemen mogelijk blijven functioneren. Dat kan helpen om de gevolgen voor de bedrijfsvoering te beperken en gerichter herstelmaatregelen uit te voeren.
Tegelijkertijd introduceert segmentatie afhankelijkheden van netwerkapparatuur en beveiligingsregels. Een foutieve firewallregel kan een bedrijfsapplicatie onbereikbaar maken. Een storing in een centraal netwerkcomponent kan meerdere segmenten treffen. Daarom moeten de beschikbaarheid, capaciteit en het beheer van de netwerkvoorzieningen aansluiten op de eisen van de organisatie.
Ook bij herstel na een incident speelt segmentatie een rol. Wanneer systemen opnieuw worden opgebouwd, moet duidelijk zijn welke netwerkverbindingen zij nodig hebben en onder welke voorwaarden zij weer met andere onderdelen mogen communiceren. Een gesegmenteerde inrichting kan helpen om herstel gecontroleerd uit te voeren, mits de configuratie goed is gedocumenteerd en de benodigde afhankelijkheden bekend zijn.
Hoe pakt u netwerksegmentatie aan in een bestaande omgeving?
Voor veel organisaties is het niet realistisch om het volledige netwerk in één keer opnieuw in te richten. Zeker wanneer bedrijfsapplicaties, productiemachines en leveranciersverbindingen onderling afhankelijk zijn, vraagt een wijziging om zorgvuldige voorbereiding.
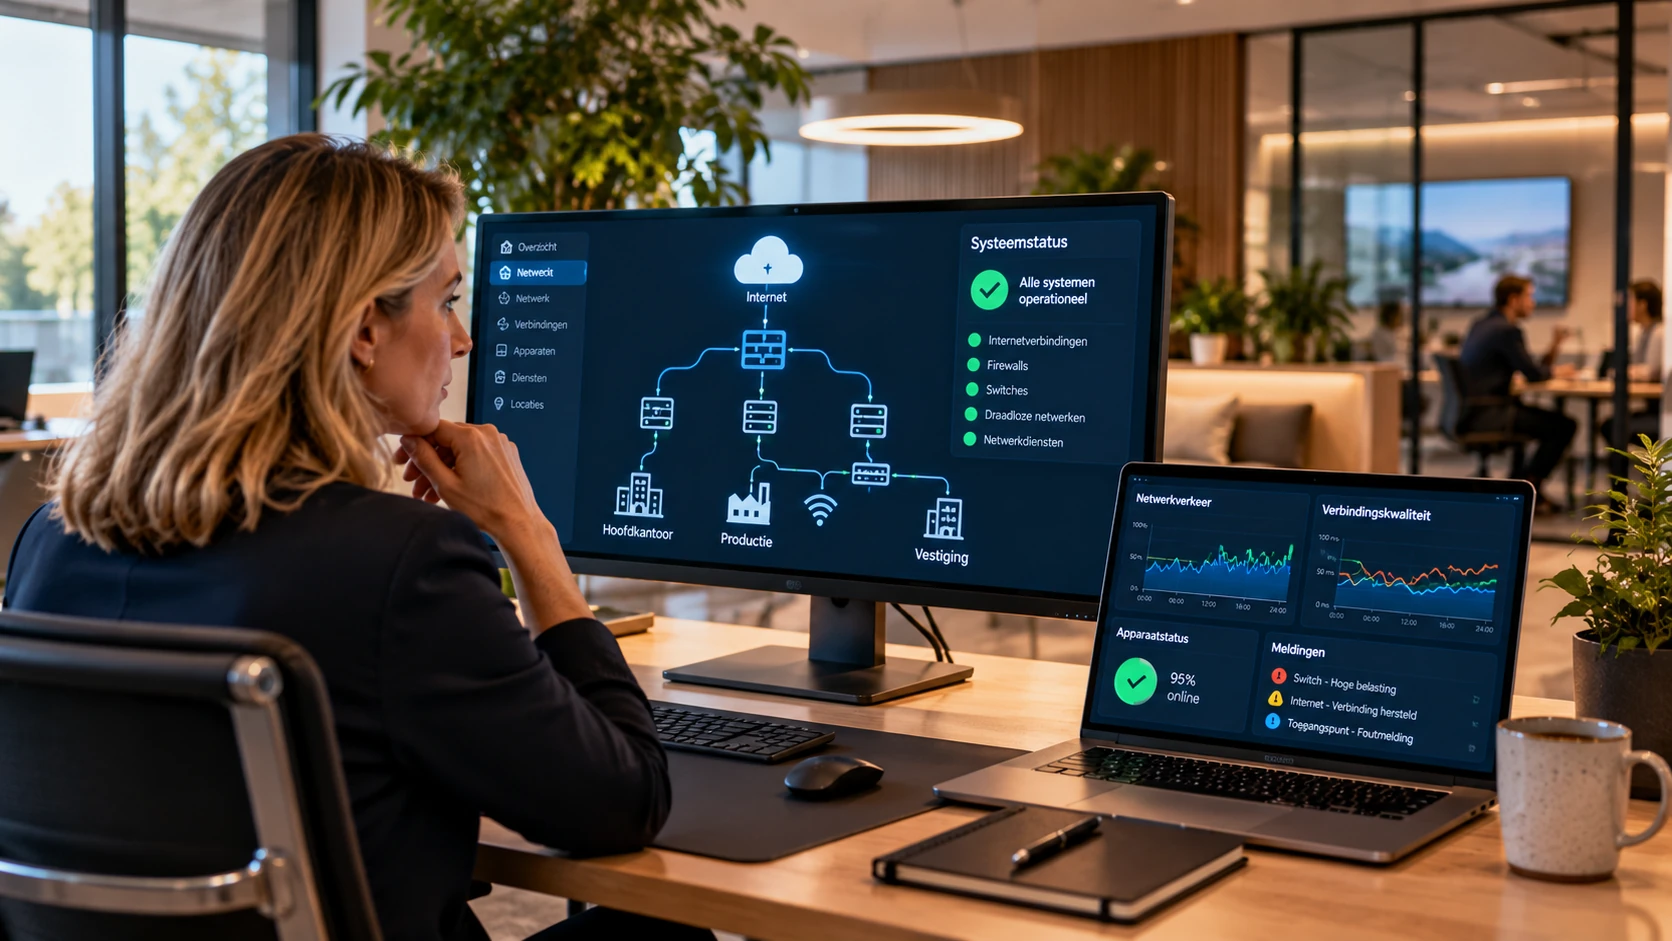
Een verstandige aanpak begint daarom met inzicht. Welke netwerkonderdelen bestaan er, welke systemen zijn erop aangesloten en welke verbindingen worden daadwerkelijk gebruikt? Vervolgens kan worden bepaald waar de grootste risico's zitten en welke scheiding de meeste waarde oplevert.
Soms is het logisch om eerst gastennetwerken en apparatuur voor gebouwbeheer af te zonderen. In andere omgevingen ligt de prioriteit bij de bescherming van servers, beheervoorzieningen of industriële systemen. De juiste volgorde hangt af van de bedrijfsprocessen en de bestaande beveiligingsmaatregelen.
Wijzigingen moeten gecontroleerd worden doorgevoerd en getest. Daarbij is het belangrijk niet alleen te controleren of ongewenste communicatie wordt geblokkeerd, maar ook of noodzakelijke applicaties en processen blijven functioneren. Zo wordt netwerksegmentatie stapsgewijs verbeterd zonder onnodige verstoring van de bedrijfsvoering.
Netwerksegmentatie is een beheerkeuze, geen eenmalig project
Een goede netwerkindeling vormt een belangrijke basis voor beveiliging, maar behoudt haar waarde alleen wanneer zij wordt meegenomen in het dagelijkse IT-beheer.
Nieuwe apparatuur moet in het juiste netwerksegment worden geplaatst. Nieuwe applicaties vragen om beoordeling van de benodigde verbindingen. Leverancierstoegang moet worden afgestemd op de systemen waarvoor die toegang noodzakelijk is. En wanneer bedrijfsprocessen veranderen, moeten de bijbehorende netwerkregels opnieuw worden beoordeeld.
Malenco benadert netwerksegmentatie daarom niet als een losstaande technische ingreep, maar als onderdeel van beveiligingsgericht IT-beheer. De inrichting moet passen bij de bedrijfsvoering, de risico's beperken en tegelijkertijd praktisch beheersbaar blijven.
Het doel is niet om zoveel mogelijk netwerken van elkaar te scheiden, maar om precies die verbindingen mogelijk te maken die de organisatie nodig heeft — en de overige verbindingen bewust te beperken.