Uit de praktijk
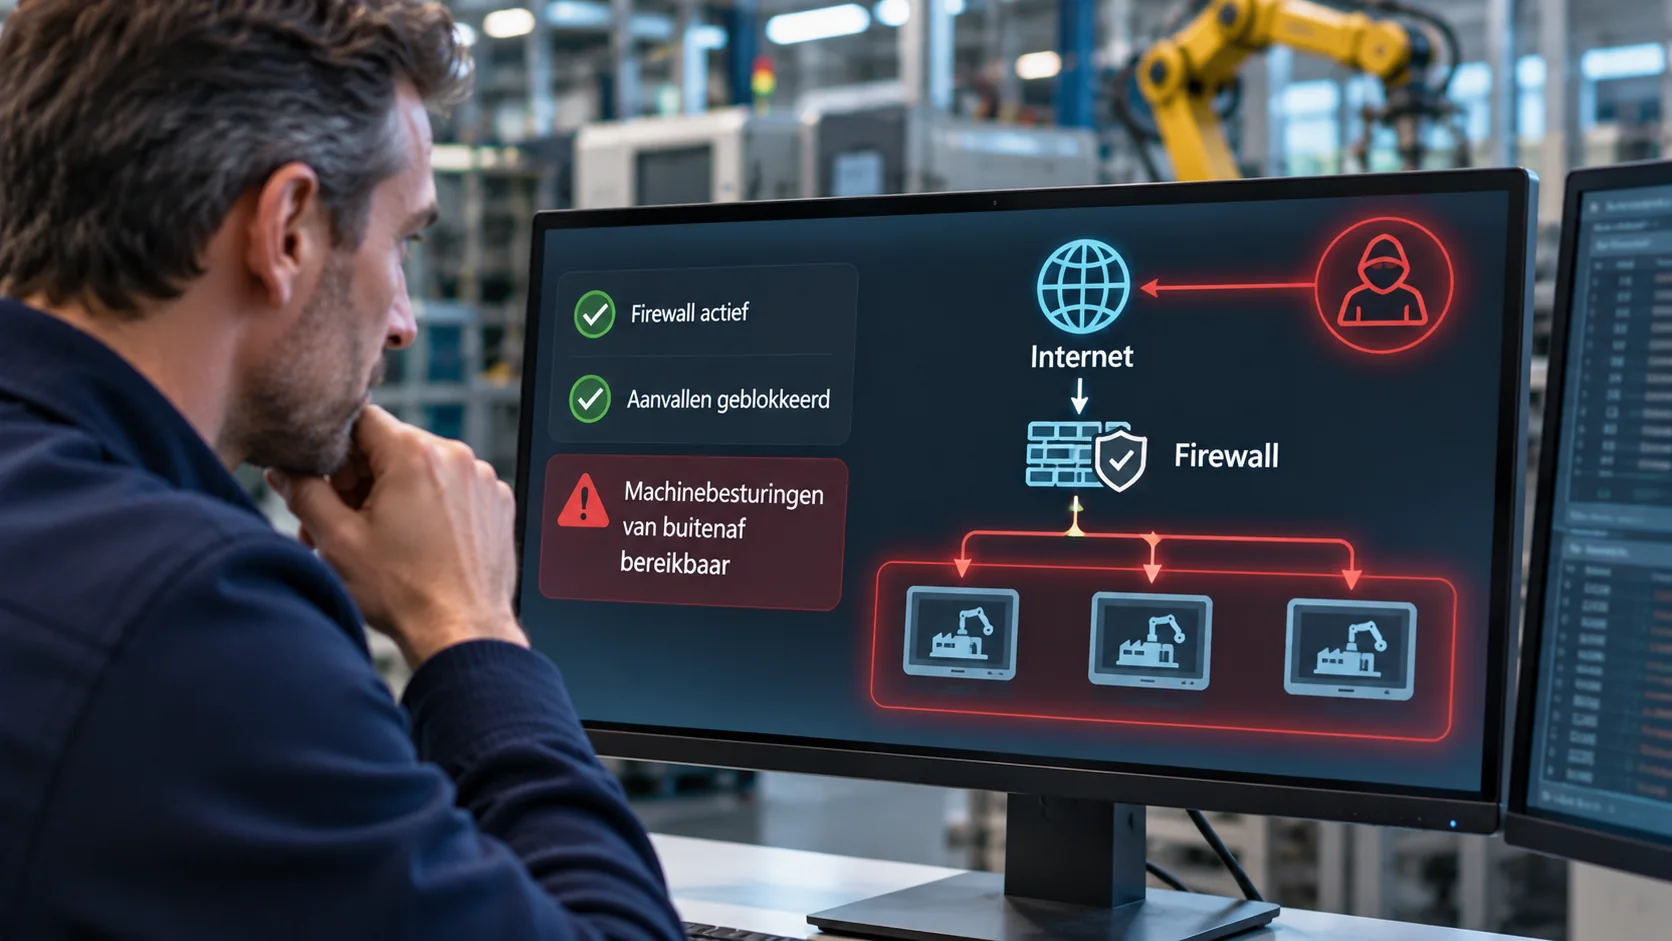
Een firewall beschermt het bedrijfsnetwerk tegen ongewenste toegang van buitenaf. Wanneer die firewall goed functioneert en aanvallen worden geblokkeerd, lijkt de beveiliging op orde. Toch zegt dat niet alles over de risico's waaraan een organisatie is blootgesteld. Want een firewall kan precies doen waarvoor hij is ingesteld, terwijl bepaalde systemen rechtstreeks bereikbaar blijven vanaf internet.
Dat bleek tijdens een onderzoek dat Malenco uitvoerde naar het netwerkverkeer van een productieomgeving. De firewall hield ongewenst verkeer tegen en blokkeerde aanvalspogingen op een webserver. Maar bij een nadere analyse van de verkeersgegevens kwam een veel ernstiger probleem aan het licht: drie machinebesturingen waren rechtstreeks vanaf internet bereikbaar en werden voortdurend benaderd door onbekende partijen.
Die externe bereikbaarheid had een praktisch doel. Medewerkers moesten de machines ook van buiten de organisatie kunnen benaderen. Wat bedoeld was om de werkzaamheden gemakkelijker te maken, zorgde er echter voor dat de bedieningspanelen niet alleen voor bevoegde gebruikers, maar ook voor willekeurige partijen op internet bereikbaar waren. Het was een situatie waarin de aanwezige beveiliging op zichzelf functioneerde, maar de inrichting van de omgeving een risico liet bestaan dat grote gevolgen kon hebben voor de bedrijfsvoering.
Wat de firewall daadwerkelijk liet zien
De aanleiding voor het onderzoek was de behoefte aan beter inzicht in het netwerkverkeer. Malenco analyseerde daarvoor gedurende drie dagen de verkeersregistraties van de firewall. Daarbij werd niet alleen gekeken naar geblokkeerde aanvallen, maar juist ook naar verbindingen die door de firewall werden toegestaan.
Dat onderscheid is belangrijk. Veel organisaties vertrouwen erop dat een firewall gevaarlijk verkeer tegenhoudt. Maar een firewall voert in de eerste plaats het ingestelde beleid uit. Wanneer een verbinding bewust of onbewust is toegestaan, betekent dat niet automatisch dat die verbinding ook veilig is.
In de onderzochte omgeving bleek dat drie bedieningspanelen van industriële installaties rechtstreeks vanaf internet konden worden bereikt. Medewerkers maakten gebruik van deze mogelijkheid om de machines op afstand te benaderen. Daarnaast was externe toegang relevant voor onderhoud en ondersteuning door gespecialiseerde partijen.
Die behoefte is begrijpelijk. In moderne productieomgevingen is het niet altijd praktisch of noodzakelijk om fysiek bij een installatie aanwezig te zijn. Door machines op afstand te kunnen bedienen of controleren, kunnen medewerkers sneller reageren en kan ondersteuning eenvoudiger worden georganiseerd. Maar er bestaat een wezenlijk verschil tussen machines op afstand toegankelijk maken voor bevoegde gebruikers en hun bedieningspanelen rechtstreeks blootstellen aan het openbare internet.
Uit de analyse bleek dat de drie machinebesturingen in slechts drie dagen meer dan een miljoen keer werden benaderd vanaf ruim 950 verschillende internetadressen. De pogingen kwamen uit verschillende landen en vonden vrijwel onafgebroken plaats. Het verkeerspatroon wees op geautomatiseerde pogingen om toegang te verkrijgen.
Bij één machinebesturing viel bovendien een afwijkende sessie op. Waar mislukte aanmeldpogingen nauwelijks gegevens uitwisselden, werd tijdens deze verbinding aanzienlijk meer data verstuurd. Dat patroon paste bij een mogelijk geslaagde aanmelding, waarbij het bedieningsscherm kon zijn uitgelezen.
De firewallregistratie kon niet aantonen dat daadwerkelijk ongeoorloofde toegang was verkregen. Daarvoor was aanvullend onderzoek op de machinebesturing zelf noodzakelijk. Maar de afwijking was ernstig genoeg om als mogelijk beveiligingsincident te behandelen totdat duidelijkheid was verkregen.
Een praktische voorziening met zakelijke risico's
Voor een ondernemer is de belangrijkste vraag niet via welk netwerkprotocol een machine bereikbaar is. Het gaat erom wat iemand met die toegang zou kunnen doen.
Bij een industriële machinebesturing kunnen de gevolgen van ongeoorloofde toegang direct raken aan het productieproces. Wie het bedieningspaneel kan overnemen, kan mogelijk instellingen wijzigen of de werking van een installatie beïnvloeden. Dat kan leiden tot stilstand, schade aan apparatuur of onveilige situaties.
Het bijzondere aan deze situatie is dat de externe toegang niet zonder reden bestond. Ze voorzag in een behoefte van de medewerkers en mogelijk ook van onderhoudspartijen. De oplossing werkte vanuit het perspectief van de gebruiker: de machines waren bereikbaar wanneer dat nodig was. Maar daarmee was nog niet vastgesteld of de gekozen toegangsmethode verantwoord was.
Dat is een terugkerend vraagstuk binnen IT-beheer. Een voorziening wordt ingericht om een operationeel probleem op te lossen. Zolang die voorziening functioneert, is er weinig aanleiding om de oorspronkelijke keuze opnieuw te beoordelen. Ondertussen veranderen de risico's en worden systemen die vanaf internet bereikbaar zijn voortdurend door geautomatiseerde aanvallen onderzocht. De vraag is daarom niet of medewerkers de machines op afstand mogen benaderen, maar hoe die toegang veilig kan worden georganiseerd.
Niet de toegang wegnemen, maar deze beter beveiligen
Malenco adviseerde om de rechtstreekse verbindingen naar de machinebesturingen zo snel mogelijk af te sluiten. Dat betekende niet dat medewerkers en leveranciers hun mogelijkheid tot toegang op afstand moesten verliezen.
De voorgestelde oplossing was om externe toegang via een beveiligde verbinding te laten verlopen, bijvoorbeeld met een daarvoor ingerichte industriële toegangsomgeving of een VPN met persoonlijke accounts en aanvullende verificatie.
Daarmee verandert het uitgangspunt. De machinebesturing is niet langer rechtstreeks voor iedereen op internet bereikbaar. Alleen gebruikers die zich via de beveiligde toegangsmethode aanmelden, kunnen vervolgens de systemen benaderen waarvoor zij bevoegd zijn.
Daarnaast adviseerde Malenco om de wachtwoorden van de betrokken systemen te wijzigen en de afwijkende sessie nader te laten onderzoeken. Ook moest worden vastgesteld of de verdachte verbinding mogelijk afkomstig was van een legitieme partij.
Het onderzoek leverde bovendien andere verbeterpunten op. Zo bleken enkele verbindingen naar servers ruimer opengesteld dan noodzakelijk, waren er firewallregels die vermoedelijk niet meer werden gebruikt en was er apparatuur die op een afwijkende manier met externe systemen communiceerde.
Geen van die bevindingen had dezelfde urgentie als de rechtstreeks bereikbare machinebesturingen. Maar gezamenlijk lieten ze zien waarom periodieke controle van netwerkverkeer en firewallconfiguraties waardevol is. Een IT-omgeving verandert voortdurend. Medewerkers krijgen nieuwe werkwijzen, leveranciers richten verbindingen in en systemen krijgen andere functies. Toegang die ooit noodzakelijk was, kan later overbodig of ongewenst worden. Wanneer niemand die veranderingen in samenhang beoordeelt, kunnen risico's ongemerkt blijven bestaan.
De waarde van onderzoek zit in wat zichtbaar wordt
Deze praktijkcase laat een belangrijk verschil zien tussen het hebben van beveiligingsvoorzieningen en het daadwerkelijk beheersen van beveiligingsrisico's. De firewall was aanwezig, werkte en blokkeerde ongewenst verkeer. Toch bleek uit de analyse dat een deel van de omgeving blootstond aan een ernstig risico. Dat werd niet zichtbaar door uitsluitend te controleren of de firewall actief was, maar door te onderzoeken welke verbindingen daadwerkelijk plaatsvonden en waarom die waren toegestaan.
Daarbij gaat het niet alleen om techniek. De analyse moet worden vertaald naar vragen die voor de organisatie relevant zijn. Welke systemen zijn van buitenaf bereikbaar? Wie heeft die toegang nodig? Wie heeft toestemming gegeven? Is de gekozen toegangsmethode nog verantwoord? En wat betekent het voor de bedrijfsvoering wanneer iemand misbruik van die toegang maakt?
Voor de betrokken organisatie resulteerde het onderzoek in een concreet advies met prioriteiten, verantwoordelijkheden en voorgestelde maatregelen. De meest urgente risico's moesten direct worden aangepakt; andere verbeteringen konden binnen reguliere onderhoudswerkzaamheden worden uitgevoerd. Na het doorvoeren van de belangrijkste maatregelen adviseerde Malenco om opnieuw een vergelijkbare verkeersanalyse uit te voeren, zodat ook het effect van de wijzigingen kon worden gecontroleerd.
Of alle geadviseerde maatregelen inmiddels zijn uitgevoerd, valt buiten de bevindingen van dit onderzoek. Wat de analyse wel aantoonde, was dat er een serieus risico bestond dat zonder deze gerichte beoordeling mogelijk buiten beeld was gebleven.
Goed IT-beheer kijkt verder dan de instellingen
Voor veel ondernemingen is het vanzelfsprekend dat medewerkers en externe leveranciers op afstand toegang nodig hebben tot systemen. Dat geldt niet alleen voor productie-installaties, maar ook voor bedrijfsapplicaties, technische voorzieningen en andere onderdelen van de IT-omgeving. Die toegang moet werkbaar zijn. Maar zij moet ook passen binnen een beveiligingsbeleid waarin duidelijk is wie toegang heeft, waarvoor die toegang wordt gebruikt en hoe die wordt gecontroleerd.
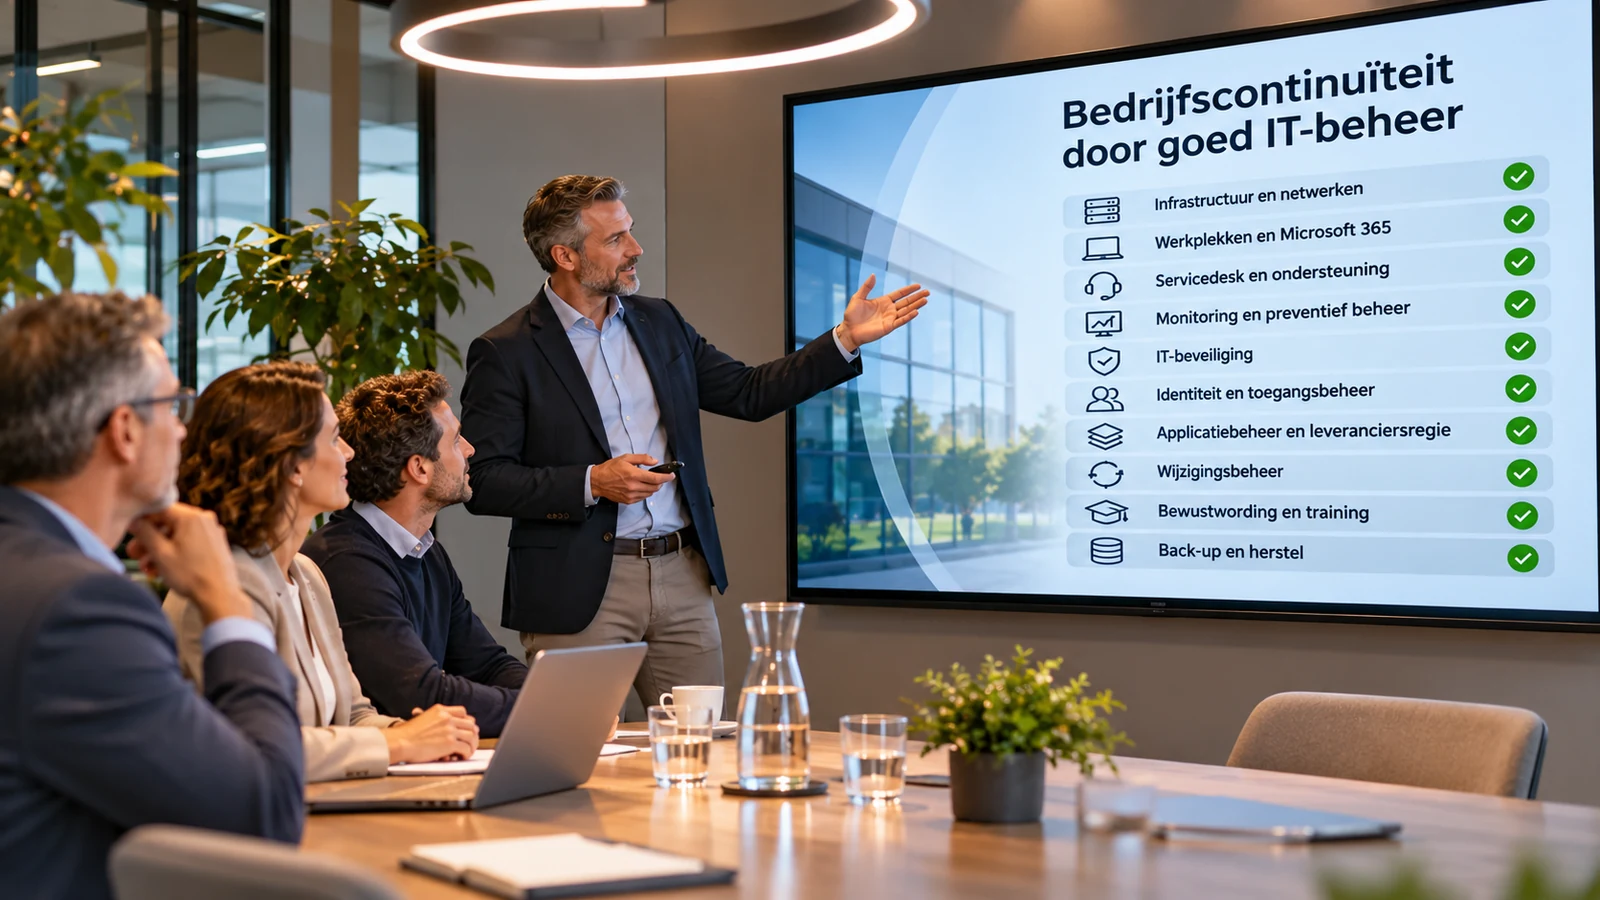
De verantwoordelijkheid daarvoor kan niet volledig bij afzonderlijke leveranciers of gebruikers worden neergelegd. Zij kijken in de eerste plaats naar hun eigen werkzaamheden. De organisatie heeft juist iemand nodig die de samenhang bewaakt en de gevolgen voor de volledige IT-omgeving kan beoordelen. Dat is de rol die Malenco met professioneel en beveiligingsgericht IT-beheer invult. Niet alleen zorgen dat systemen functioneren, maar ook onderzoeken of de manier waarop ze functioneren verantwoord is.
Want een firewall die goed werkt, is waardevol. Maar pas wanneer ook de toegestane verbindingen worden beoordeeld, ontstaat werkelijk inzicht in de beveiliging van de organisatie.