Een medewerker opent een bijlage, installeert een programma of bezoekt een website die achteraf onbetrouwbaar blijkt. Vaak gebeurt er niets merkbaars. Maar wanneer schadelijke software wordt uitgevoerd of een aanvaller toegang krijgt tot een apparaat, kan één werkplek het beginpunt worden van een groter beveiligingsincident.
Moderne endpointbeveiliging moet daarom niet alleen bekende virussen tegenhouden. Organisaties moeten ook kunnen herkennen wanneer een apparaat afwijkend gedrag vertoont, kunnen onderzoeken wat er is gebeurd en zo nodig snel kunnen ingrijpen. Technologieën zoals EDR en XDR spelen daarin een belangrijke rol.
De werkplek is een toegangspunt tot de organisatie
Een endpoint is een apparaat dat toegang heeft tot de IT-omgeving. Denk aan desktops, laptops en servers, maar afhankelijk van de gebruikte oplossing ook aan andere apparaten. Via deze systemen werken medewerkers met bedrijfsapplicaties, openen zij documenten en hebben zij toegang tot gegevens en netwerkvoorzieningen.
De risico's beperken zich bovendien niet tot het kantoor. Medewerkers werken thuis, onderweg of bij klanten. Laptops maken verbinding met verschillende netwerken en worden soms gebruikt buiten het directe zicht van IT-beheer.
Dat maakt het noodzakelijk om beveiliging op het apparaat zelf toe te passen. Een goed beveiligd bedrijfsnetwerk biedt immers onvoldoende bescherming wanneer een laptop buiten kantoor wordt geïnfecteerd en vervolgens weer verbinding maakt met de bedrijfsomgeving.
Waarom traditionele antivirus niet voldoende is
Traditionele antivirussoftware richt zich vooral op het herkennen en blokkeren van bekende schadelijke bestanden en patronen. Dat blijft waardevol, maar aanvallen maken niet altijd gebruik van herkenbare malware.
Een aanvaller kan bijvoorbeeld bestaande systeemhulpmiddelen misbruiken, ongebruikelijke opdrachten uitvoeren of proberen inloggegevens te verzamelen. Afzonderlijke handelingen lijken soms legitiem, terwijl de combinatie ervan op een aanval wijst.
Moderne endpointbeveiliging kijkt daarom niet uitsluitend naar bestanden, maar ook naar gedrag en gebeurtenissen op het apparaat.
Antivirus en preventieve endpointbeveiliging
Gericht op het voorkomen dat bekende of verdachte software schade veroorzaakt. De beveiliging controleert bestanden, processen en activiteiten en kan schadelijke handelingen blokkeren.
Belangrijkste vraag: kunnen we voorkomen dat deze dreiging wordt uitgevoerd?
EDR: detectie en onderzoek op endpoints
EDR staat voor Endpoint Detection and Response. De oplossing registreert relevante gebeurtenissen en analyseert gedrag om mogelijke aanvallen te herkennen. Bij een incident helpt deze informatie om te onderzoeken wat er is gebeurd en passende maatregelen te nemen.
Belangrijkste vraag: wat gebeurt er op dit apparaat en moeten we ingrijpen?
Preventie en EDR zijn geen alternatieven die elkaar uitsluiten. Ze vullen elkaar aan. Preventie probeert een aanval tegen te houden; EDR helpt om activiteiten te herkennen en te onderzoeken wanneer preventieve maatregelen niet voldoende blijken.
Wat kan EDR zichtbaar maken?
Een EDR-oplossing verzamelt beveiligingsrelevante informatie over activiteiten op endpoints. Daarbij gaat het bijvoorbeeld om processen die worden gestart, programma's die wijzigingen aanbrengen, verdachte opdrachten en verbindingen met andere systemen.
Door gebeurtenissen in samenhang te beoordelen, kan gedrag zichtbaar worden dat bij afzonderlijke controles niet direct opvalt.
Verdachte processen
— Ongebruikelijke programma's of opdrachten die mogelijk wijzen op misbruik van een apparaat.Afwijkend gedrag
— Activiteiten die passen bij pogingen om beveiliging te omzeilen, rechten te verhogen of toegang te behouden.Verdachte verbindingen
— Communicatie met externe systemen of andere apparaten die nader onderzoek verdient.Onderzoek en respons
— Informatie om de aanleiding en mogelijke gevolgen van een melding te beoordelen en waar nodig een apparaat te isoleren.
Niet iedere afwijking is een aanval. Beheersoftware, updates en legitieme werkzaamheden kunnen eveneens opvallend gedrag veroorzaken. Daarom blijft beoordeling noodzakelijk: een melding is een aanleiding voor onderzoek, geen automatisch bewijs van een beveiligingsincident.
Uit de praktijk: een verdachte activiteit op een werkplek
Een medewerker merkt niets, maar de beveiliging signaleert afwijkend gedrag
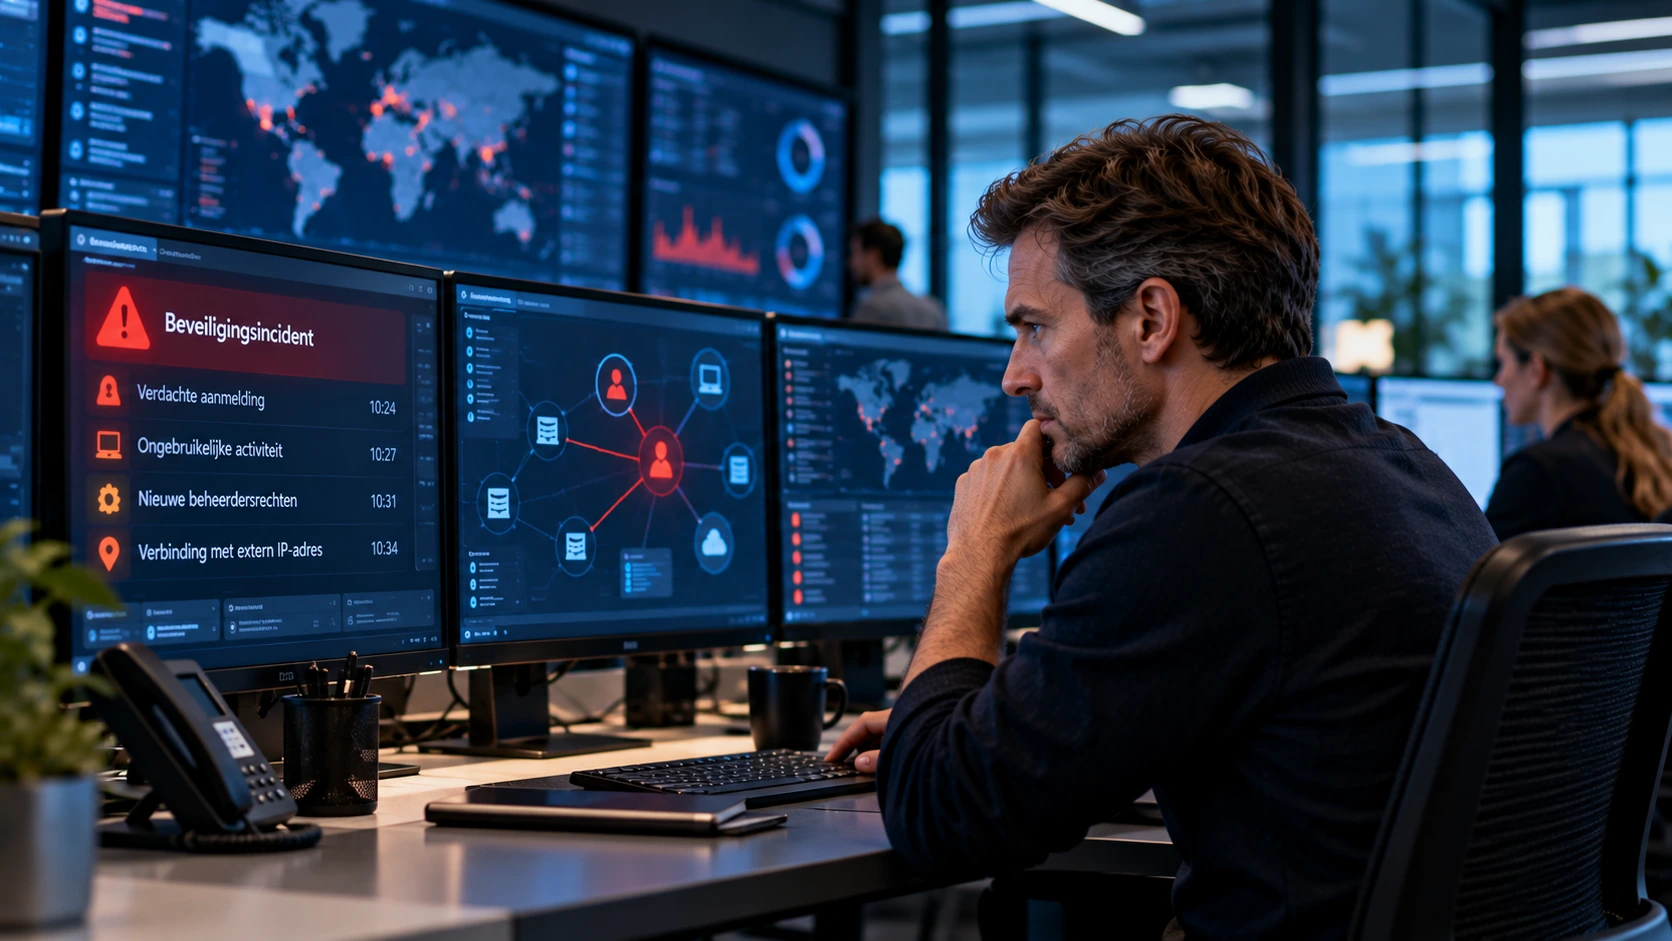
Een medewerker opent een document dat via e-mail is ontvangen. Kort daarna wordt op de laptop een ongebruikelijk proces gestart dat probeert aanvullende opdrachten uit te voeren en verbinding te maken met een extern systeem.
De medewerker kan gewoon doorwerken en merkt geen storing. De endpointbeveiliging signaleert echter de combinatie van activiteiten en genereert een melding. Na beoordeling blijkt dat de handelingen niet passen bij het normale gebruik van het apparaat.
De laptop wordt tijdelijk geïsoleerd van het bedrijfsnetwerk, zodat nader onderzoek mogelijk is zonder onnodig risico voor andere systemen. Vervolgens wordt vastgesteld welke processen zijn uitgevoerd, of er gegevens zijn benaderd en welke herstelmaatregelen nodig zijn.
Het verschil zit niet alleen in het herkennen van verdachte software, maar vooral in het vermogen om het verloop van een mogelijke aanval zichtbaar te maken en gericht op te volgen.
Dit is een illustratief voorbeeld, geen beschrijving van een specifiek klantincident.
Wat voegt XDR toe?
EDR richt zich primair op gebeurtenissen op endpoints. Maar een aanval beperkt zich zelden tot één apparaat. Een aanvaller kan ook gebruikmaken van gestolen accounts, e-mail, cloudapplicaties of netwerkverbindingen.
XDR staat voor Extended Detection and Response. Het uitgangspunt is dat beveiligingssignalen uit verschillende bronnen worden samengebracht en in samenhang worden geanalyseerd. Afhankelijk van de oplossing kunnen daarbij gegevens van endpoints, identiteiten, e-mail, cloudomgevingen en netwerken worden betrokken.
Stel dat een account zich op een ongebruikelijke locatie aanmeldt, kort daarna op een laptop een verdacht proces wordt gestart en vervolgens verbinding wordt gezocht met een onbekend extern systeem. Losse beveiligingsproducten kunnen deze gebeurtenissen afzonderlijk registreren. Door de signalen te combineren, wordt het mogelijke verband sneller zichtbaar.
XDR kan zo helpen om incidenten beter te herkennen en te onderzoeken. De mogelijkheden verschillen echter per leverancier en zijn afhankelijk van de daadwerkelijk aangesloten bronnen. Het gebruik van de term XDR garandeert dus niet dat alle onderdelen van de IT-omgeving automatisch worden bewaakt.
Een melding heeft pas waarde wanneer iemand handelt
Een veelvoorkomend misverstand is dat het installeren van EDR-software voldoende is om de organisatie goed te beschermen. In werkelijkheid is detectie slechts een onderdeel van de beveiliging.
Een oplossing kan verdachte activiteiten signaleren, maar vervolgens moet iemand beoordelen of er daadwerkelijk sprake is van een incident, welke systemen mogelijk betrokken zijn en of direct ingrijpen noodzakelijk is.
Daarom moet vooraf duidelijk zijn hoe meldingen worden behandeld.
Detecteren
— De beveiligingsoplossing herkent verdachte activiteiten en registreert relevante gebeurtenissen.Beoordelen
— Een specialist onderzoekt de melding, bepaalt de ernst en stelt vast of aanvullende actie nodig is.Ingrijpen
— Waar noodzakelijk worden processen gestopt, apparaten geïsoleerd of andere maatregelen genomen om verdere schade te beperken.Herstellen en verbeteren
— De oorzaak en gevolgen worden onderzocht, de normale werking wordt hersteld en bevindingen worden gebruikt om de beveiliging te verbeteren.
Ook buiten kantooruren kunnen beveiligingsincidenten ontstaan. Organisaties moeten daarom afspraken maken over de momenten waarop meldingen worden beoordeeld, wie mag ingrijpen en hoe ernstige incidenten worden geëscaleerd.
Een beveiligingsproduct dat meldingen genereert zonder duidelijke opvolging, biedt minder bescherming dan de aanwezigheid van die technologie doet vermoeden.
Niet ieder apparaat is automatisch beschermd
Endpointbeveiliging werkt alleen op apparaten waarop de noodzakelijke bescherming daadwerkelijk aanwezig en actief is. Dat lijkt vanzelfsprekend, maar in de praktijk kunnen systemen buiten beeld raken.
Denk aan een laptop die lange tijd niet is gebruikt, een nieuwe server waarop de beveiligingssoftware nog niet is geïnstalleerd of een apparaat dat niet langer correct communiceert met het centrale beheerplatform.
Daarom hoort bij professioneel endpointbeheer ook controle op de dekking: welke apparaten zijn aanwezig, welke worden beschermd en waar ontbreken beveiligingsmaatregelen?
Voor mobiele telefoons, tablets en privéapparaten gelden soms andere technische mogelijkheden. Daar zijn aanvullende maatregelen nodig, zoals apparaatbeheer, toegangsvoorwaarden en bescherming van bedrijfsgegevens. Niet ieder apparaat kan op dezelfde manier met EDR worden beveiligd.
Endpointbeveiliging is onderdeel van een groter geheel
EDR en XDR zijn belangrijke onderdelen van moderne beveiliging, maar vervangen andere maatregelen niet. Goed patchmanagement beperkt de aanwezigheid van bekende kwetsbaarheden. Identiteiten- en toegangsbeheer voorkomt onnodig ruime rechten. Netwerksegmentatie kan de gevolgen beperken wanneer een apparaat toch wordt gecompromitteerd.
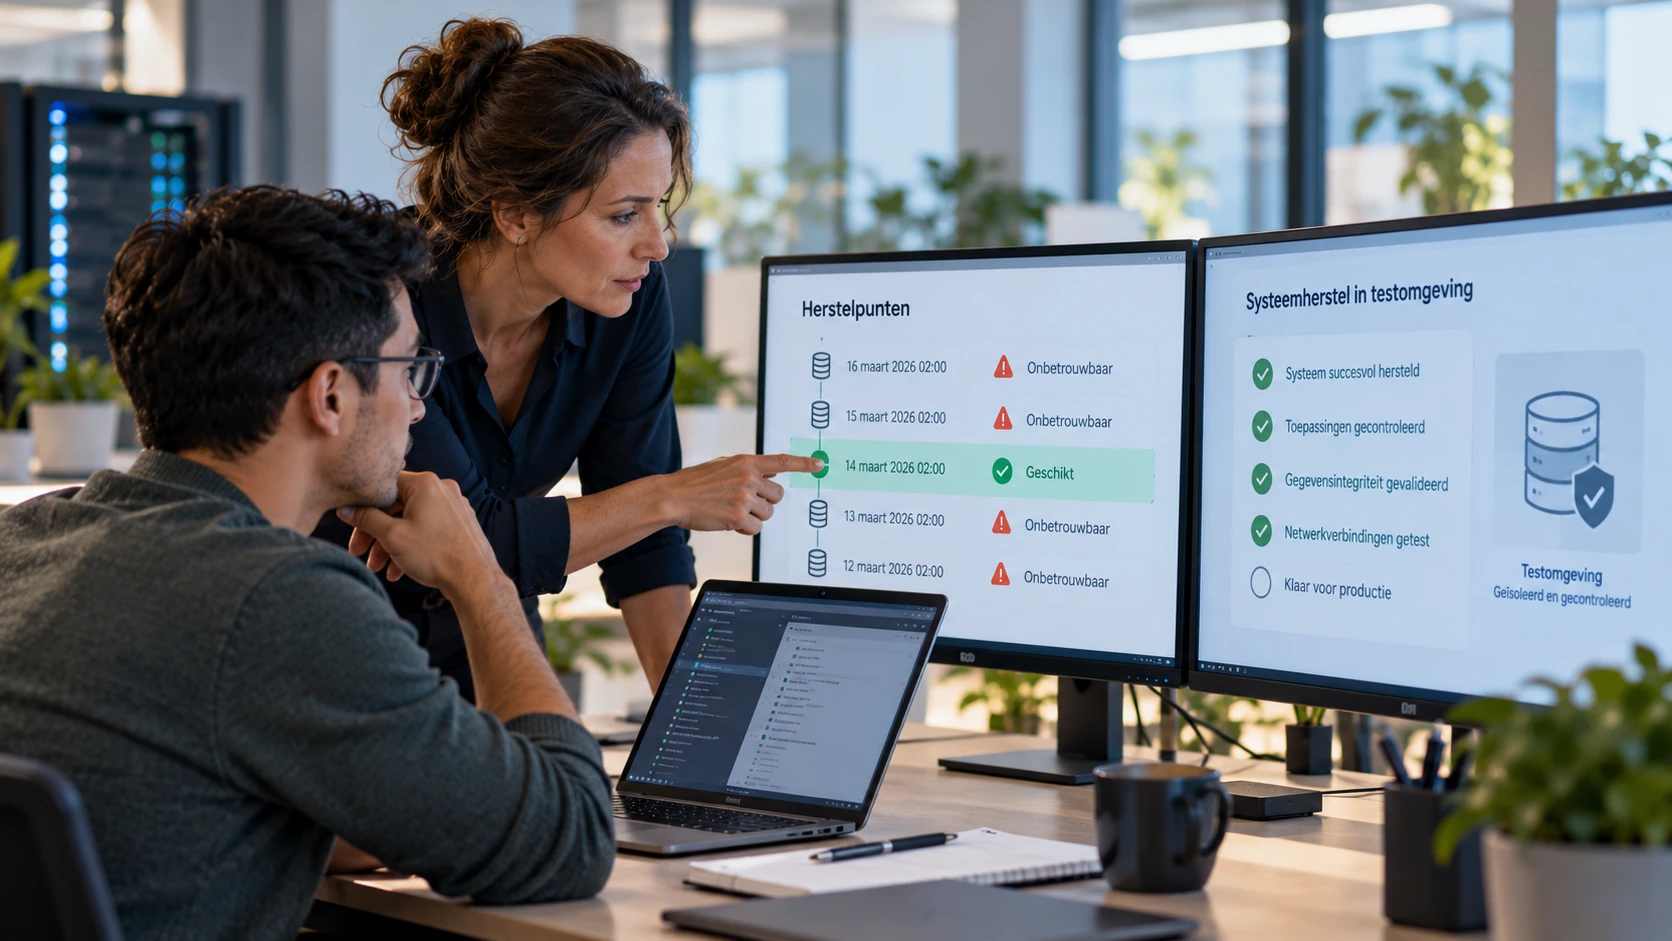
Ook back-up en herstel blijven noodzakelijk. Wanneer een aanvaller ondanks alle maatregelen schade veroorzaakt, moet de organisatie kunnen terugvallen op betrouwbare herstelvoorzieningen.
De kracht van endpointbeveiliging ligt daarom in de samenhang met de rest van het IT-beheer. Beveiligingssignalen moeten worden begrepen binnen de context van gebruikers, apparaten, applicaties en netwerkverbindingen.
Van geïnstalleerde software naar aantoonbare bescherming
De belangrijkste vraag is niet of op iedere werkplek een beveiligingsproduct is geïnstalleerd. Het gaat erom of de organisatie weet welke apparaten worden beschermd, of verdachte activiteiten tijdig worden herkend en of er een effectieve opvolging is ingericht.
Dat vraagt om een combinatie van technologie, deskundige beoordeling en duidelijke verantwoordelijkheden.
Goede endpointbeveiliging voorkomt niet ieder incident. Ze vergroot wel de kans dat een aanval vroegtijdig wordt herkend, dat de gevolgen beperkt blijven en dat de organisatie gericht kan handelen wanneer dat nodig is.