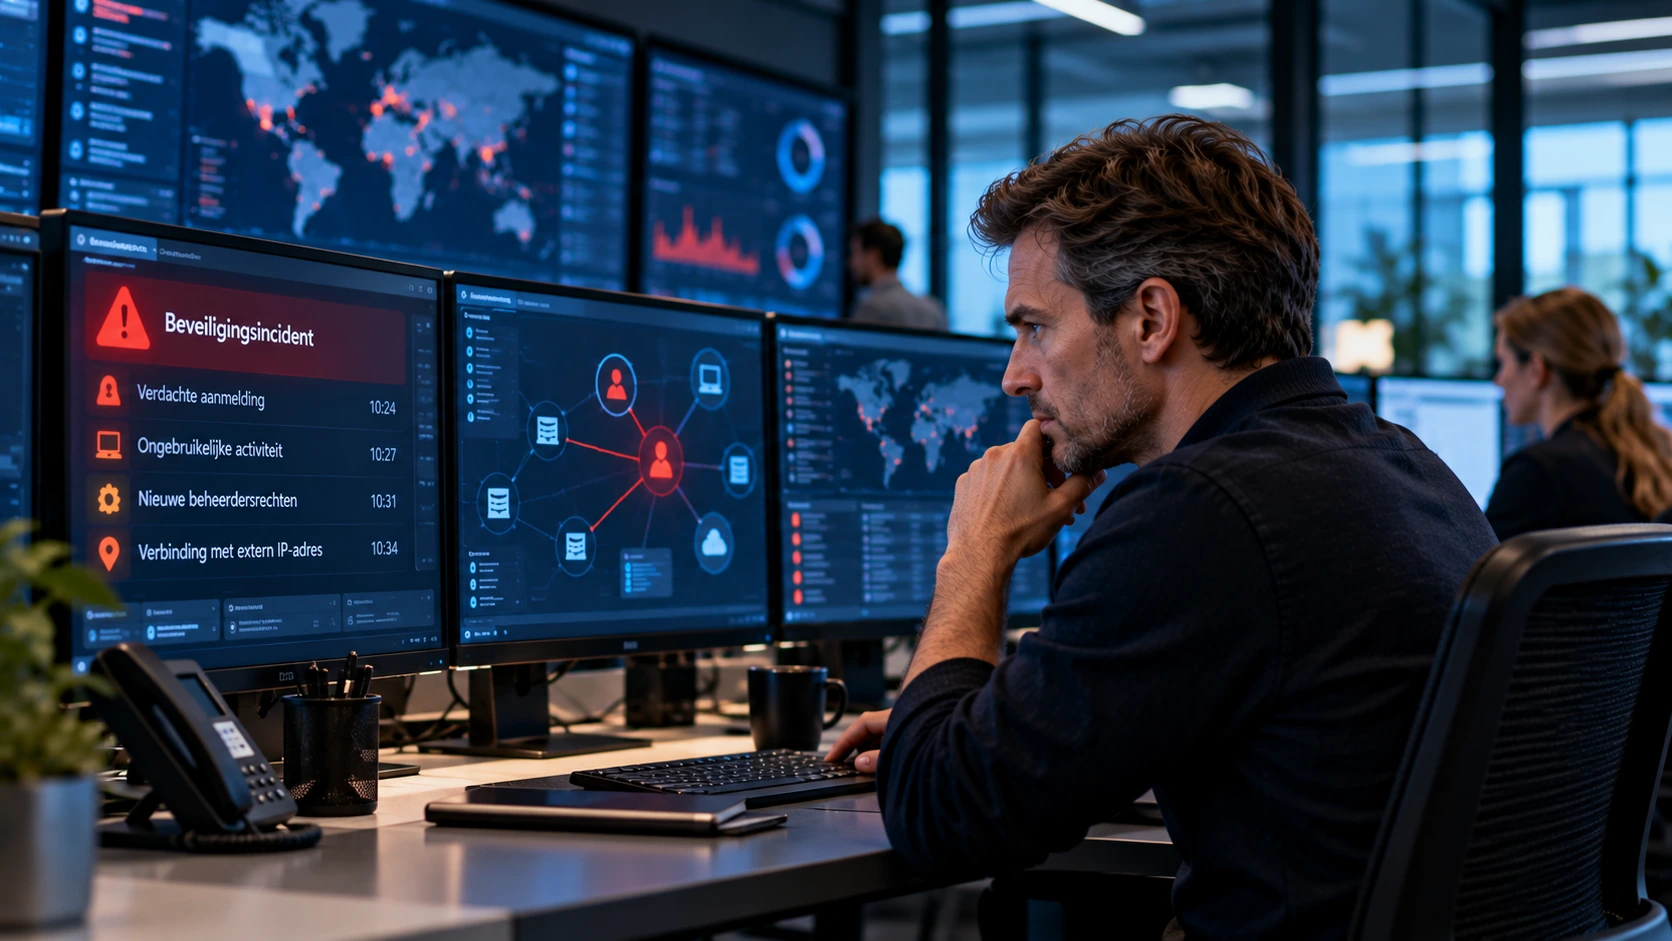
Een medewerker meldt zich aan bij Microsoft 365, een laptop maakt verbinding met een externe server en een beheeraccount voert een wijziging uit. Op zichzelf zijn dit normale gebeurtenissen. Maar wat als de aanmelding plaatsvindt vanaf een ongebruikelijke locatie, de laptop kort daarna verdacht gedrag vertoont en het beheeraccount vervolgens nieuwe rechten toekent?
De afzonderlijke systemen kunnen ieder een melding genereren. De vraag is of iemand de samenhang herkent en tijdig beoordeelt wat er aan de hand is.
Securitymonitoring draait daarom niet alleen om het verzamelen van beveiligingsmeldingen. Het gaat om het herkennen van mogelijke dreigingen, het onderzoeken van verdachte activiteiten en het zorgen dat relevante signalen daadwerkelijk worden opgevolgd.
Beveiligingsproducten geven niet vanzelf overzicht
Veel organisaties beschikken over meerdere beveiligingsvoorzieningen. Firewalls bewaken netwerkverkeer, endpointbeveiliging controleert werkplekken en servers, en identiteitsplatformen registreren aanmeldingen en wijzigingen in toegangsrechten.
Elk systeem heeft een eigen perspectief. Een firewall ziet bijvoorbeeld een verbinding met een extern adres, maar weet niet altijd welke gebruiker de verbinding heeft veroorzaakt. Een identiteitsplatform registreert een verdachte aanmelding, maar heeft mogelijk geen zicht op wat er daarna op de werkplek gebeurt.
Wanneer beveiligingsinformatie uitsluitend binnen afzonderlijke systemen wordt bekeken, kunnen belangrijke verbanden onopgemerkt blijven. Securitymonitoring brengt relevante signalen bij elkaar, zodat gebeurtenissen in hun onderlinge context kunnen worden beoordeeld.
Het doel is niet om zoveel mogelijk gegevens te verzamelen. Het doel is om uit die gegevens de signalen te halen die daadwerkelijk aandacht verdienen.
Welke signalen zijn belangrijk?
Welke informatie nodig is, hangt af van de inrichting van de IT-omgeving en de risico's voor de organisatie. Toch zijn er verschillende bronnen die bij veel bedrijven een belangrijke rol spelen.
Identiteiten en toegang
— Ongebruikelijke aanmeldingen, mislukte inlogpogingen, wijzigingen in rechten en activiteiten met beheerdersaccounts.Werkplekken en servers
— Verdachte processen, mogelijke malware, afwijkend gedrag en meldingen vanuit endpointbeveiliging.Netwerk en verbindingen
— Opvallend netwerkverkeer, verdachte externe verbindingen en beveiligingsmeldingen van firewalls en andere netwerkvoorzieningen.Cloud en bedrijfsapplicaties
— Wijzigingen in beveiligingsinstellingen, ongebruikelijke gegevensactiviteiten en gebeurtenissen binnen kritieke applicaties.
Niet iedere bron hoeft op dezelfde manier te worden bewaakt. Een productieomgeving met bedrijfskritische systemen vraagt om andere accenten dan een organisatie die vrijwel volledig in Microsoft 365 werkt. Belangrijk is dat de gekozen monitoring aansluit bij de werkelijke IT-omgeving en de gevolgen die een incident voor de bedrijfsvoering kan hebben.
Van losse gebeurtenissen naar een herkenbaar patroon
Een afzonderlijke beveiligingsmelding zegt niet altijd voldoende. Sommige gebeurtenissen zijn volkomen legitiem, terwijl andere pas verdacht worden wanneer ze in combinatie met eerdere activiteiten worden bekeken.
Een aanmelding vanuit het buitenland kan bijvoorbeeld verklaarbaar zijn doordat een medewerker op reis is. Maar wanneer diezelfde aanmelding wordt gevolgd door het wijzigen van beveiligingsinstellingen en het downloaden van grote hoeveelheden gegevens, ontstaat een ander beeld.
Door gebeurtenissen uit verschillende bronnen met elkaar te verbinden, kunnen patronen zichtbaar worden die binnen één systeem niet worden herkend. Daarbij spelen zowel automatische detectieregels als deskundige beoordeling een rol.
Uit de praktijk: drie signalen die samen aandacht verdienen
Een account wordt gebruikt terwijl de medewerker gewoon aan het werk is
Een medewerker werkt op kantoor en gebruikt de gebruikelijke bedrijfsapplicaties. Ondertussen wordt vanaf een onbekende locatie geprobeerd toegang te krijgen tot hetzelfde Microsoft 365-account. Kort daarna registreert het identiteitsplatform een geslaagde aanmelding en wordt een nieuwe aanmeldmethode toegevoegd.
Afzonderlijk kunnen deze gebeurtenissen verschillende verklaringen hebben. In samenhang vormen ze echter een aanwijzing dat mogelijk een onbevoegde toegang heeft gekregen.
Bij onderzoek blijkt dat de medewerker de aanmelding en wijziging niet heeft uitgevoerd. De actieve sessies worden beëindigd, de ongeautoriseerde aanmeldmethode wordt verwijderd en de accountbeveiliging wordt opnieuw gecontroleerd. Vervolgens wordt onderzocht of gegevens zijn benaderd en hoe de toegang mogelijk is verkregen.
Zonder samenhangende monitoring had de medewerker waarschijnlijk niets gemerkt. De bedrijfsapplicaties bleven immers gewoon functioneren.
Dit is een illustratief voorbeeld, geen beschrijving van een specifiek klantincident.
Wat betekenen SIEM, SOC en MDR?
Binnen securitymonitoring worden verschillende begrippen gebruikt die regelmatig door elkaar lopen. Ze beschrijven echter niet hetzelfde.
SIEM: technologie voor verzamelen en analyseren
Een Security Information and Event Management-oplossing (SIEM) verzamelt en analyseert beveiligingsgegevens uit verschillende bronnen. Het systeem helpt om gebeurtenissen te correleren, afwijkingen te signaleren en onderzoek mogelijk te maken.
Een SIEM is een hulpmiddel. De aanwezigheid ervan betekent niet automatisch dat meldingen worden beoordeeld of incidenten worden opgevolgd.
SOC en MDR: mensen, processen en dienstverlening
Een Security Operations Center (SOC) is de functie of het team dat beveiligingssignalen beoordeelt, onderzoek uitvoert en de opvolging coördineert. Dat kan intern worden georganiseerd of worden uitbesteed.
Managed Detection and Response (MDR) is een dienstverlening waarbij een gespecialiseerde partij detectie, analyse en vaak ook responsactiviteiten verzorgt. De precieze reikwijdte verschilt per aanbieder.
Deze begrippen vullen elkaar aan. Een SOC kan bijvoorbeeld gebruikmaken van een SIEM en andere detectieplatformen. Een MDR-dienst kan onderdelen van de monitoring en respons overnemen. Welke inrichting passend is, hangt af van de omvang van de organisatie, de risico's, de beschikbare deskundigheid en de gewenste bereikbaarheid.
Niet iedere melding is een incident
Beveiligingssystemen kunnen veel meldingen produceren. Daaronder bevinden zich ook activiteiten die achteraf onschuldig blijken, zoals legitieme beheertaken, software-updates of ongebruikelijke maar toegestane werkzaamheden.
Daarom moet een melding worden beoordeeld voordat conclusies worden getrokken. Daarbij wordt onder andere gekeken naar de betrouwbaarheid van het signaal, de betrokken gebruiker of systemen, de mogelijke gevolgen en de aanwezigheid van aanvullende aanwijzingen.
Een effectieve monitoringaanpak voorkomt dat medewerkers worden overspoeld met waarschuwingen zonder duidelijke prioriteit. Kritieke signalen moeten snel aandacht krijgen, terwijl minder urgente gebeurtenissen op een passende manier worden verwerkt.
Automatisering kan helpen om meldingen te verrijken en terugkerende handelingen uit te voeren. Maar ook dan moeten de regels en bevoegdheden duidelijk zijn. Het automatisch blokkeren van een account of isoleren van een systeem kan immers gevolgen hebben voor de bedrijfsvoering.
Detectie vraagt om georganiseerde opvolging
Een melding heeft pas waarde wanneer duidelijk is wat ermee gebeurt. Dat vraagt om afspraken over beoordeling, escalatie en bevoegdheden.
Signaleren
— Beveiligingssystemen registreren gebeurtenissen en herkennen activiteiten die mogelijk op een dreiging wijzen.Beoordelen
— De melding wordt onderzocht, waar nodig aangevuld met informatie uit andere bronnen en ingedeeld naar urgentie.Escaleren en ingrijpen
— Bij een vermoedelijk incident worden verantwoordelijken betrokken en worden passende maatregelen genomen om risico's te beperken.Evalueren en verbeteren
— De bevindingen worden gebruikt om detectieregels, beveiligingsmaatregelen en werkafspraken te verbeteren.
Daarbij is ook de bereikbaarheid belangrijk. Een ernstig incident kan zich buiten kantooruren voordoen. Organisaties moeten daarom weten wanneer monitoring plaatsvindt, welke meldingen direct worden opgepakt en wie bevoegd is om maatregelen te nemen.
Monitoring gedurende kantooruren is iets anders dan een dienst die dag en nacht signalen beoordeelt. Beide kunnen passend zijn, maar het verschil moet duidelijk zijn en aansluiten bij de risico's die de organisatie bereid is te accepteren.
Wie neemt de beslissing bij een beveiligingsincident?
Een externe beveiligingsspecialist kan een aanval herkennen en adviseren om een account te blokkeren of een systeem te isoleren. Maar zo'n maatregel kan ook bedrijfsprocessen onderbreken.
Daarom moet vooraf worden afgesproken welke acties zelfstandig mogen worden uitgevoerd en wanneer toestemming of afstemming noodzakelijk is. Bij sommige dreigingen is onmiddellijk ingrijpen gerechtvaardigd. In andere situaties moet eerst worden vastgesteld wat de gevolgen van een maatregel zijn.
De technische analyse kan bij een IT-beheerder of beveiligingspartner liggen, maar de organisatie blijft betrokken bij beslissingen die gevolgen hebben voor haar bedrijfsvoering. Goede securitymonitoring vraagt dus niet alleen om technische kennis, maar ook om heldere verantwoordelijkheden.
Securitymonitoring is geen vervanging voor goede beveiliging
Monitoring helpt om verdachte activiteiten te herkennen, maar voorkomt niet automatisch dat kwetsbaarheden worden misbruikt. Daarom blijft het noodzakelijk om systemen tijdig bij te werken, toegangsrechten te beperken, endpoints te beschermen en de netwerkinfrastructuur zorgvuldig in te richten.
Ook moet duidelijk zijn welke systemen daadwerkelijk in de monitoring zijn opgenomen. Wanneer belangrijke servers, cloudapplicaties of identiteitsvoorzieningen buiten beeld blijven, kunnen relevante gebeurtenissen ontbreken. Een centraal dashboard geeft alleen een betrouwbaar beeld wanneer de onderliggende bronnen voldoende dekking bieden.
Securitymonitoring is daarmee een aanvulling op preventieve beveiligingsmaatregelen, geen vervanging ervan.
Van beveiligingsmeldingen naar daadwerkelijk inzicht
Een organisatie hoeft niet ieder technisch detail van haar IT-omgeving zelf te kunnen beoordelen. Zij moet wel kunnen vertrouwen op een aanpak waarin relevante beveiligingssignalen worden herkend, deskundig worden beoordeeld en waar nodig tot actie leiden.
Dat vraagt om passende technologie, voldoende zicht op de IT-omgeving en duidelijke afspraken over verantwoordelijkheden en opvolging.
De waarde van securitymonitoring wordt uiteindelijk niet bepaald door het aantal verzamelde meldingen of de hoeveelheid beschikbare dashboards. De waarde zit in het vermogen om tijdig te herkennen wanneer er iets misgaat en vervolgens gericht te handelen.