Uw IT-beheerder zorgt ervoor dat systemen functioneren, updates worden uitgevoerd en problemen worden opgelost. Maar wie beoordeelt of de IT-omgeving als geheel voldoende veilig en betrouwbaar is ingericht?
Goed IT-beheer is niet hetzelfde als risicobeheersing
Veel organisaties vertrouwen voor hun dagelijkse IT op een interne beheerder of een externe IT-dienstverlener. Die zorgt ervoor dat medewerkers kunnen werken, systemen beschikbaar blijven en technische problemen worden opgelost. Updates worden geïnstalleerd, back-ups worden gecontroleerd en beveiligingsvoorzieningen worden onderhouden. Wanneer dit goed verloopt, ontstaat begrijpelijkerwijs het vertrouwen dat de IT-omgeving ook goed is beveiligd.
Toch zijn dat twee verschillende zaken. Goed beheer zegt iets over de uitvoering van technische werkzaamheden. Risicobeheersing gaat over de vraag of de organisatie voldoende inzicht heeft in wat er mis kan gaan, welke gevolgen dat heeft en of de genomen maatregelen daarbij passen. Een systeem kan technisch correct functioneren en toch een aanzienlijk risico vormen voor de bedrijfsvoering.
Dat betekent niet dat een IT-beheerder zijn werk onvoldoende doet. Het betekent dat beheer en risicobeoordeling verschillende verantwoordelijkheden zijn, die elkaar moeten aanvullen.
Waarom risico's niet altijd zichtbaar zijn in het dagelijks beheer
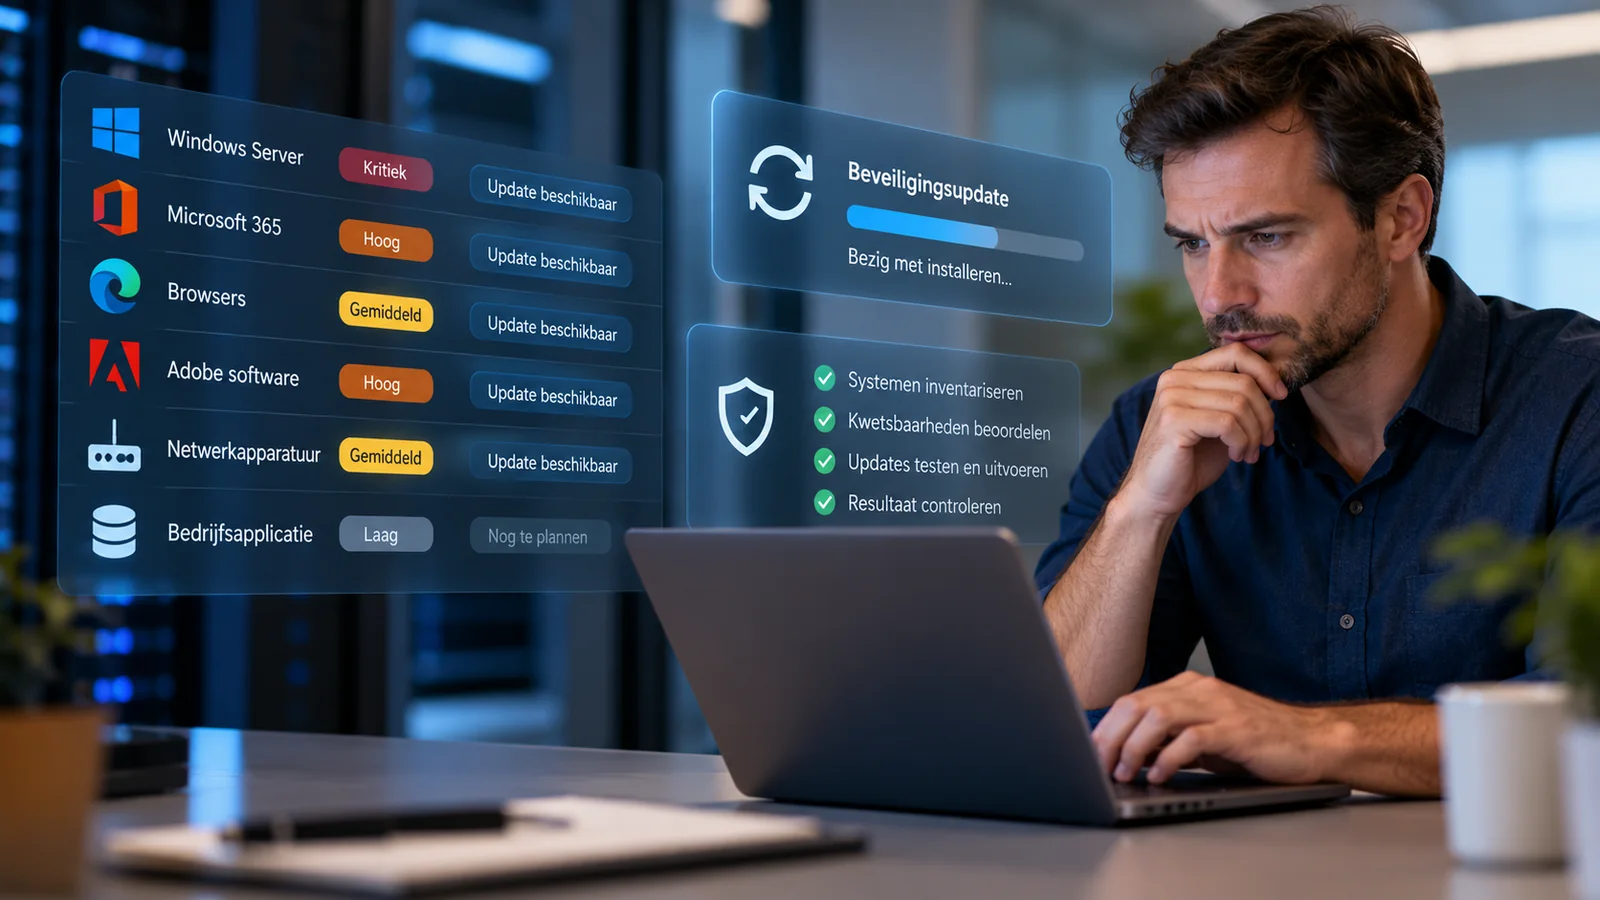
De dagelijkse aandacht van IT-beheer richt zich doorgaans op concrete werkzaamheden. Een storing moet worden opgelost, een werkplek ingericht, een applicatie bijgewerkt of een gebruiker geholpen. Daarnaast zijn er terugkerende beheertaken, zoals monitoring, patchmanagement en het controleren van back-ups. Deze werkzaamheden zijn noodzakelijk en dragen rechtstreeks bij aan een betrouwbare IT-omgeving.
Maar veel risico's worden pas zichtbaar wanneer verschillende onderdelen in samenhang worden bekeken. Een bedrijfsapplicatie kan bijvoorbeeld volledig bijgewerkt zijn, terwijl de bijbehorende database op een verouderd systeem draait. Een firewall kan correct zijn geconfigureerd, terwijl externe leveranciers via een andere verbinding toegang hebben tot hetzelfde netwerk. En een back-up kan iedere nacht succesvol worden uitgevoerd, zonder dat ooit is getest of de volledige applicatie binnen een acceptabele tijd kan worden hersteld.
Geen van deze situaties hoeft tijdens het normale gebruik direct problemen te veroorzaken. Juist daardoor kunnen kwetsbaarheden langere tijd onopgemerkt blijven. De vraag is niet alleen of afzonderlijke voorzieningen functioneren, maar ook of de organisatie begrijpt hoe zij samen bijdragen aan de veiligheid en continuïteit van de bedrijfsvoering.
De gevolgen bepalen hoe belangrijk een risico is
Een technische kwetsbaarheid is niet voor iedere organisatie even ernstig. De betekenis ervan hangt af van het systeem, de gegevens die worden verwerkt, de mogelijke gevolgen en de maatregelen die al aanwezig zijn. Een kwetsbaarheid in een geïsoleerde testomgeving heeft doorgaans een andere betekenis dan dezelfde kwetsbaarheid in een systeem dat noodzakelijk is voor de dagelijkse productie.
Daarom begint een goede risicobeoordeling niet met een lijst technische problemen, maar met inzicht in de bedrijfsvoering. Welke processen mogen niet langdurig stilvallen? Welke informatie is vertrouwelijk of essentieel? Van welke applicaties, medewerkers en leveranciers is de organisatie afhankelijk? En wat zijn de financiële, operationele of reputatiegevolgen wanneer een voorziening uitvalt of wordt misbruikt?
Pas wanneer deze vragen zijn beantwoord, kan worden vastgesteld welke technische risico's prioriteit verdienen. Dat voorkomt dat organisaties vooral investeren in maatregelen die technisch aantrekkelijk lijken, terwijl belangrijkere bedrijfsrisico's onvoldoende aandacht krijgen.
Wat een productieomgeving zichtbaar maakt
Stel dat een productiebedrijf beschikt over een goed onderhouden IT-omgeving. Werkplekken worden beheerd, servers worden bijgewerkt en de firewall wordt actief gemonitord. Het bedrijf gebruikt daarnaast een ERP-systeem voor orderverwerking en productieplanning. Een aantal productiemachines wordt op afstand ondersteund door externe leveranciers.
Bij een beoordeling blijkt dat de machineleveranciers toegang hebben via verschillende verbindingen die in de loop der jaren zijn ingericht. Sommige verbindingen worden alleen bij onderhoud gebruikt, andere zijn permanent beschikbaar. Niet altijd is duidelijk wie de toegang heeft goedgekeurd, welke systemen bereikbaar zijn en wie de verbindingen periodiek beoordeelt.
De dagelijkse IT-dienstverlening kan in deze situatie uitstekend functioneren. Toch bestaat er een risico dat niet zichtbaar wordt door alleen storingen, updates en beschikbaarheid te controleren. Een ongewenste toegang tot een productiesysteem kan gevolgen hebben voor de productiecontinuïteit, ook wanneer de kantoorautomatisering volledig op orde is.
De relevante vraag is dan niet uitsluitend of de verbindingen technisch zijn beveiligd. Het gaat er ook om wie bepaalt welke toegang noodzakelijk is, hoe de risico's worden beoordeeld en wie verantwoordelijk is voor het aanpassen of beëindigen van verbindingen.
Wie beoordeelt het werk van de IT-beheerder?
Een organisatie die haar IT-beheer uitbesteedt, vertrouwt erop dat de dienstverlener deskundig handelt. Dat vertrouwen is belangrijk, maar neemt de behoefte aan inzicht niet weg. De organisatie moet kunnen vaststellen of de dienstverlening aansluit op haar risico's en continuïteitseisen. Daarvoor is meer nodig dan een overzicht van uitgevoerde updates, opgeloste meldingen en beschikbare systemen.
Een risicobeoordeling hoeft niet altijd door een afzonderlijke externe auditor te worden uitgevoerd. Een deskundige IT-dienstverlener kan zelf risicoanalyses uitvoeren, tekortkomingen signaleren en verbetermaatregelen voorstellen. Voorwaarde is wel dat de beoordeling voldoende breed is en niet uitsluitend kijkt naar de eigen beheerwerkzaamheden. Ook de inrichting van de omgeving, afhankelijkheden van derden, bestaande uitzonderingen en gevolgen voor de bedrijfsvoering moeten worden meegenomen.
Daarbij is het belangrijk dat bevindingen transparant worden gemaakt. Een organisatie moet kunnen begrijpen welke risico's zijn vastgesteld, welke maatregelen worden aanbevolen en welke risico's eventueel blijven bestaan. Wanneer een IT-beheerder zijn eigen omgeving beoordeelt, vraagt dat bovendien om voldoende kritische distantie. Bij belangrijke of complexe vraagstukken kan een onafhankelijke toetsing aanvullende zekerheid bieden.
Het doel is niet om een beheerder voortdurend te controleren of ter verantwoording te roepen. Het doel is dat de organisatie beschikt over betrouwbare informatie om haar verantwoordelijkheden waar te maken.
Van signaleren naar aantoonbare beheersing
Een risicobeoordeling is geen eenmalige technische controle. Het is een proces waarin bevindingen worden vertaald naar keuzes, maatregelen en controle op de uitvoering. Daarbij zijn vier stappen van belang.
Signaleren
Maak risico's en afhankelijkheden zichtbaar.Beoordelen
Weeg de kans, bedrijfsimpact en bestaande maatregelen.Besluiten
Bepaal welke maatregelen nodig zijn en welke risico's acceptabel zijn.Opvolgen
Voer maatregelen uit en controleer of ze werken.
Risico's kunnen zichtbaar worden door monitoring, kwetsbaarheidsscans, wijzigingen in de IT-omgeving, beveiligingsincidenten of periodieke beoordelingen. Ook veranderingen in de organisatie kunnen aanleiding zijn voor een nieuwe beoordeling, bijvoorbeeld wanneer een nieuwe applicatie wordt ingevoerd of een leverancier toegang krijgt tot systemen.
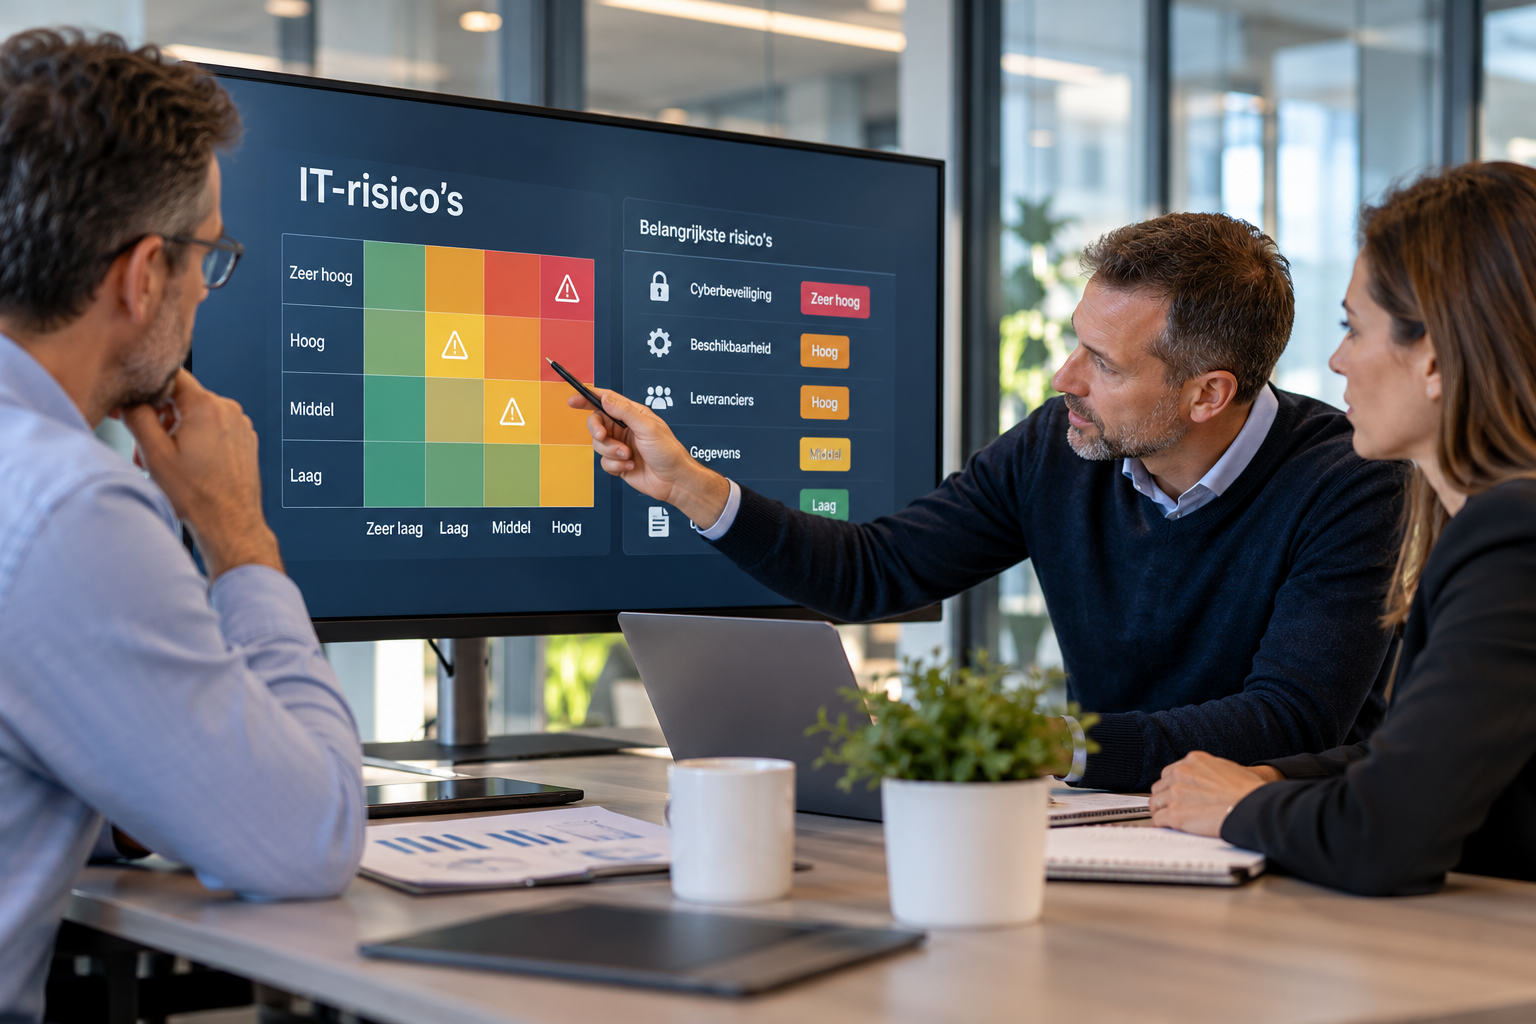
Niet iedere bevinding heeft dezelfde betekenis. Daarom wordt gekeken naar de kans dat een risico zich voordoet, de mogelijke gevolgen voor de bedrijfsvoering en de maatregelen die al aanwezig zijn. De beoordeling moet duidelijk maken waarom een risico aandacht verdient en welke prioriteit passend is.
Op basis van de beoordeling moet een keuze worden gemaakt. Een risico kan worden verkleind met aanvullende maatregelen, onder voorwaarden worden geaccepteerd of aanleiding zijn om een werkwijze te veranderen. De technische uitvoering kan bij de IT-beheerder liggen, maar de organisatie moet betrokken zijn bij beslissingen die gevolgen hebben voor haar bedrijfsvoering.
Een besluit heeft pas waarde wanneer de afgesproken maatregelen daadwerkelijk worden uitgevoerd en gecontroleerd. Daarom moeten verantwoordelijkheden, termijnen en resultaten worden vastgelegd. Bij belangrijke risico's moet bovendien worden vastgesteld of de maatregelen het risico voldoende hebben verminderd.
De samenhang tussen deze vier stappen bepaalt of risicobeoordeling leidt tot daadwerkelijke risicobeheersing.
Waarom een lijst met bevindingen niet voldoende is
Een technische beoordeling kan tientallen bevindingen opleveren. Denk aan ontbrekende updates, te ruime toegangsrechten, onvoldoende netwerksegmentatie of verouderde systemen. Zo'n overzicht kan waardevol zijn, maar vormt op zichzelf nog geen bruikbaar besluitvormingsinstrument.
Voor de directie of het management is vooral relevant wat de bevindingen betekenen. Welke bedrijfsprocessen lopen risico? Wat kan er gebeuren als een tekortkoming niet wordt opgelost? Welke maatregelen zijn noodzakelijk en welke investeringen zijn daarmee gemoeid? En welke risico's blijven bestaan wanneer bepaalde maatregelen niet worden genomen?
Een goede rapportage verbindt technische bevindingen daarom met concrete bedrijfsrisico's. Zij maakt onderscheid tussen urgente problemen en verbeterpunten die planmatig kunnen worden aangepakt. Ook maakt zij duidelijk wie verantwoordelijk is voor de opvolging en wanneer opnieuw wordt beoordeeld of het risico voldoende wordt beheerst.
Dat vraagt om samenwerking tussen de IT-dienstverlener en de organisatie. De IT-specialist brengt technische kennis en inzicht in kwetsbaarheden in. De organisatie brengt kennis van de bedrijfsprocessen, afhankelijkheden en aanvaardbare gevolgen in. Alleen in die combinatie ontstaat een beoordeling die richting geeft aan de juiste maatregelen.
Veranderingen vragen om nieuwe beoordelingen
Een IT-omgeving staat nooit stil. Applicaties worden vervangen, medewerkers krijgen andere verantwoordelijkheden, leveranciers veranderen hun dienstverlening en organisaties groeien of richten processen anders in. Iedere verandering kan invloed hebben op bestaande beveiligingsmaatregelen en afhankelijkheden.
Een nieuwe cloudapplicatie kan bijvoorbeeld aanvullende koppelingen met bedrijfsgegevens vereisen. Een overname kan leiden tot verbindingen tussen voorheen gescheiden netwerken. En een wijziging in de manier waarop medewerkers op afstand werken, kan gevolgen hebben voor toegangsbeheer en de beveiliging van apparaten. Wat gisteren een aanvaardbaar risico was, hoeft dat vandaag niet meer te zijn.
Daarom hoort risicobeoordeling niet uitsluitend thuis in een jaarlijkse controle. Belangrijke veranderingen moeten aanleiding zijn om vooraf te beoordelen welke risico's ontstaan en of de bestaande maatregelen nog passend zijn. Periodieke beoordelingen blijven nodig om ook geleidelijk ontstane kwetsbaarheden en afhankelijkheden zichtbaar te maken.
De verantwoordelijkheid blijft bij de organisatie
IT-beheer kan worden uitbesteed, net als beveiligingsmonitoring, technische beoordelingen en het uitvoeren van verbetermaatregelen. De verantwoordelijkheid voor de gevolgen van IT-risico's blijft echter verbonden aan de organisatie zelf. De directie hoeft niet iedere technische kwetsbaarheid te begrijpen, maar moet wel kunnen beoordelen of belangrijke risico's worden herkend, besproken en beheerst.
Dat betekent dat een organisatie van haar IT-dienstverlener meer mag verwachten dan alleen operationele rapportages. Zij moet inzicht kunnen krijgen in relevante risico's, de status van beveiligingsmaatregelen en de voortgang van verbeteringen. Ook moet duidelijk zijn welke risico's niet volledig kunnen worden weggenomen en welke keuzes daarbij van de organisatie worden gevraagd.
Wet- en regelgeving, waaronder de Cyberbeveiligingswet voor organisaties die daaronder vallen, onderstreept het belang van risicobeheersing en bestuurlijke verantwoordelijkheid. Maar ook zonder een specifieke wettelijke verplichting is het beheersen van IT-risico's een normaal onderdeel van verantwoord ondernemerschap. De bedrijfscontinuïteit en betrouwbaarheid van de organisatie zijn daarvoor op zichzelf al voldoende redenen.
Hoe krijgt u meer grip op uw IT-risico's?
Meer grip begint niet noodzakelijk met een omvangrijk beveiligingsprogramma. Een eerste stap is vaststellen of de organisatie beschikt over een actueel en samenhangend beeld van haar IT-omgeving en de belangrijkste afhankelijkheden. Vervolgens kan worden beoordeeld welke risico's relevant zijn, welke maatregelen al bestaan en waar aanvullende aandacht nodig is.
Daarbij helpen enkele concrete vragen. Is duidelijk welke systemen en bedrijfsprocessen kritisch zijn? Worden kwetsbaarheden en afhankelijkheden periodiek beoordeeld? Krijgt het management inzicht in de gevolgen van belangrijke bevindingen? Zijn verantwoordelijkheden en termijnen voor verbetermaatregelen vastgelegd? En wordt gecontroleerd of maatregelen daadwerkelijk werken?
De antwoorden geven vaak al een goed beeld van de volwassenheid van de risicobeheersing. Waar inzicht ontbreekt, kan gericht worden onderzocht welke aanvullende beoordelingen of maatregelen noodzakelijk zijn. Het doel is niet om ieder denkbaar risico uit te sluiten, maar om bewuste keuzes te maken op basis van betrouwbare informatie.
Goed beheer verdient een goede risicobeoordeling
Een goed beheerde IT-omgeving is een belangrijke voorwaarde voor betrouwbare bedrijfsvoering. Maar de kwaliteit van het dagelijkse beheer vertelt niet het volledige verhaal over de risico's die een organisatie loopt. Daarvoor moeten systemen, mensen, leveranciers en bedrijfsprocessen in samenhang worden beoordeeld.
De waarde van een risicobeoordeling zit uiteindelijk niet in het aantal gevonden kwetsbaarheden of de omvang van het rapport. Zij blijkt uit de mate waarin de organisatie begrijpt welke risico's belangrijk zijn, passende besluiten neemt en kan vaststellen dat maatregelen daadwerkelijk worden uitgevoerd.
De belangrijkste vraag is daarom niet alleen wie uw IT beheert, maar ook wie ervoor zorgt dat u grip houdt op de risico's.